Het is duidelijk dat ransomware en de evolutie ervan naar leakware een kritieke bedreiging vormen voor de meeste bedrijven van vandaag. Volgens het Crypsis IR-team van Palo Alto is de gemiddelde losgeldeis van hackers voor ransomware gestegen tot meer dan $ 840,000. In 2021 werd de recordbetalingseis van $ 10 miljoen al overschaduwd door de gerapporteerde $ 50 miljoen die van Acer werd geëist . Als u het cybersecuritynieuws volgt, maakt u zich misschien alleen zorgen over ransomware-aanvallen. Er is echter altijd een nieuwe aanpak die de aandacht van hackers trekt en die wordt misbruikt ten nadele van kleine en middelgrote bedrijven. In 2020 was die dreiging Business Email Compromise (BEC), wat vaak leidde tot fraude met bankoverschrijvingen en het verlies van tienduizenden dollars per incident (soms honderdduizenden). Maar is het groter dan ransomware? Het antwoord hangt af van wie je het vraagt, maar is waarschijnlijk nee.
Het " Internet Crime Report " van de FBI uit 2020 schetst echter een heel ander beeld. De gerapporteerde losgeldbetalingen voor ransomware liggen extreem laag, onder de 30 miljoen dollar, en andere vormen van cybercriminaliteit doen dit bedrag verbleken. Volgens het rapport betaalden bedrijven in 2020 in totaal 1.8 miljard dollar om de meest voorkomende vorm van cybercriminaliteit met de grootste financiële schade, Business Email Compromise (BEC) , op te lossen. Het probleem is echter dat BEC niet de grootste financiële schade veroorzaakt; dat is ransomware. Zoals in de onderstaande afbeelding te zien is, zijn gevallen die niet bij de FBI zijn gemeld, zoals bedrijfsverlies, herstel door derden, enzovoort, niet meegenomen in het rapport; wat een vreemd laag bedrag oplevert. Een andere reden voor het lage bedrag is de opkomst van leakware en het feit dat het Amerikaanse ministerie van Financiën het sinds 1 oktober 2020 illegaal heeft gemaakt om losgeld in bitcoins te betalen in de VS. Hun argument is dat je mogelijk een terroristische organisatie betaalt, wat 100% illegaal is. Bekijk onderstaande afbeelding om een idee te krijgen van de statistieken van de FBI:
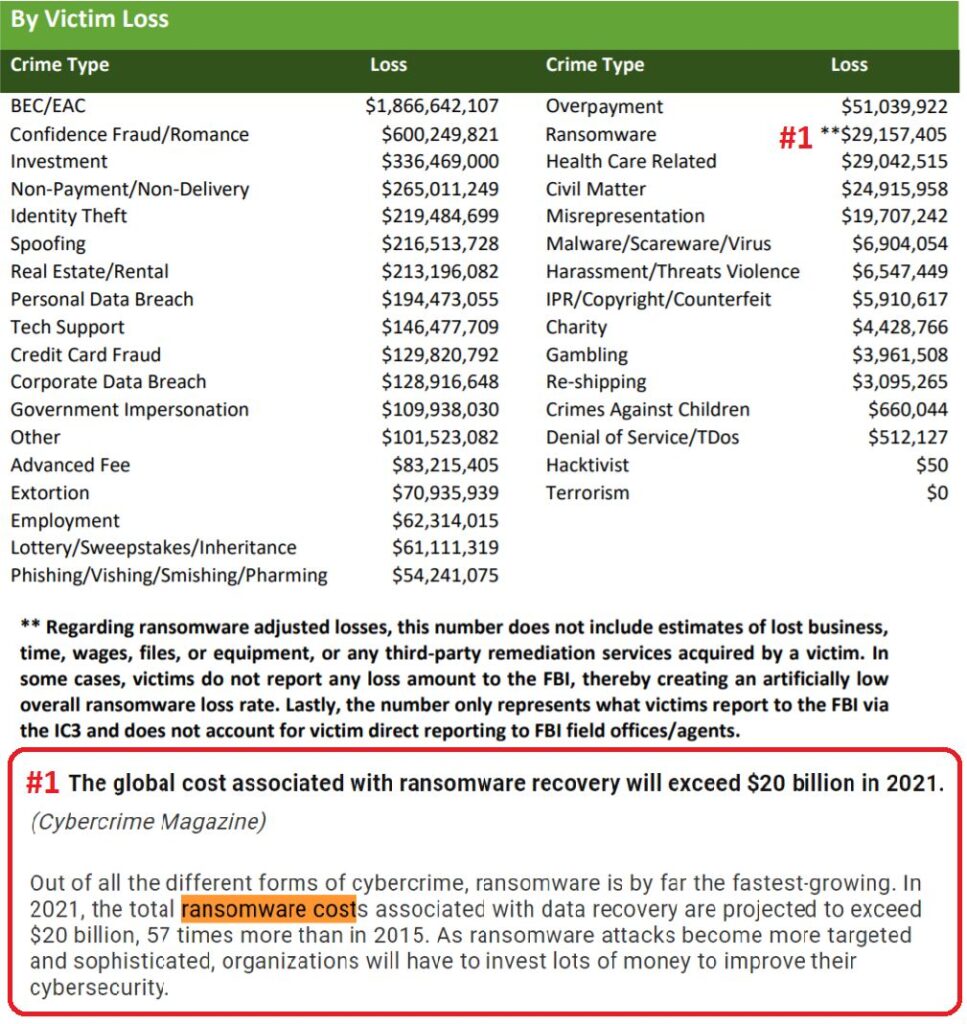
BEC, voor wie het niet weet, is een aanval op een individu die via e-mail wordt uitgevoerd en gericht is op het uitlokken van actie door middel van misleiding ( social engineering ). De aanval kan afkomstig zijn van een vervalst e-mailadres of een gecompromitteerd authentiek adres, dat zich voordoet als een e-mail van een collega of zakenpartner. Een gecompromitteerd account is waardevol omdat het veel beveiligingsmaatregelen omzeilt, aangezien het afkomstig lijkt te zijn van een legitieme en vertrouwde e-mailserver. BEC-aanvallen worden uitgevoerd door geavanceerde aanvallers met beproefde methoden, en zoals FBI-statistieken aantonen, zijn ze financieel zeer lucratief voor deze aanvallers en navenant schadelijk voor het slachtofferbedrijf. Een van de meest voorkomende gevolgen van BEC is een overschrijving van tienduizenden of honderdduizenden dollars naar de verkeerde rekening, omdat de hacker de betaalgegevens wijzigt met behulp van de gehackte financiële rekening van uw bedrijf. De gevolgen zijn verwoestend, zoals u kunt zien in de FBI-statistieken.
Ransomware is kwaadaardige software die is ontworpen om de toegang tot een computersysteem te blokkeren, en belangrijker nog, tot de cruciale gegevens die het bevat, totdat een geldbedrag of losgeld is betaald. Aanvallers vragen om betaling in bitcoin, waardoor de betalingen grotendeels ontraceerbaar zijn voor onderzoekers (tegenwoordig illegaal).
Leakware, een variant van ransomware, werkt net als veel andere bedreigingen en werkt via initiële inbreuk, laterale verplaatsing en privilege-escalatie. De daadwerkelijke encryptie (en de bijbehorende data-exfiltratie/andere drukmiddelen) is simpelweg een eenvoudige manier om de inbreuk te gelde te maken. Dit betekent dat organisaties die uitgebreide strategieën tegen moderne ransomware ontwikkelen, beschermd zijn tegen vele andere potentiële inbreuken. Organisaties die zich op slechts één aspect richten (bijvoorbeeld dataherstel) zijn kwetsbaar voor de geëvolueerde ransomware-dreiging van data-exfiltratie en online blootstelling. CyberHoot schat dat de verliezen door ransomware vorig jaar rond de 10 miljard dollar lagen, wat de verliezen door BEC in de schaduw stelt.
Gelukkig kunnen u en uw bedrijf zich beschermen tegen Business Email Compromise. Het is essentieel om de juiste maatregelen te nemen. CyberHoot raadt de volgende acties aan om uw gevoelige informatie te beschermen:
Bronnen:
Extra Reading:
Ransomware Task Force wordt gevormd
Gerelateerde termen:
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Craig Taylor: Ik ben gezegend dat ik...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.