Cybersecurity Awareness Month – Twee-factorauthenticatie (ook wel multi-factorauthenticatie genoemd)

21 oktober 2022 | Blog Cybersecurity Awareness Month – Twee-factorauthenticatie (ook wel multi-factorauthenticatie genoemd)


Two-Factor Authentication

Twee-factor-/multi-factor-authenticatie is een krachtige beveiligingsmaatregel

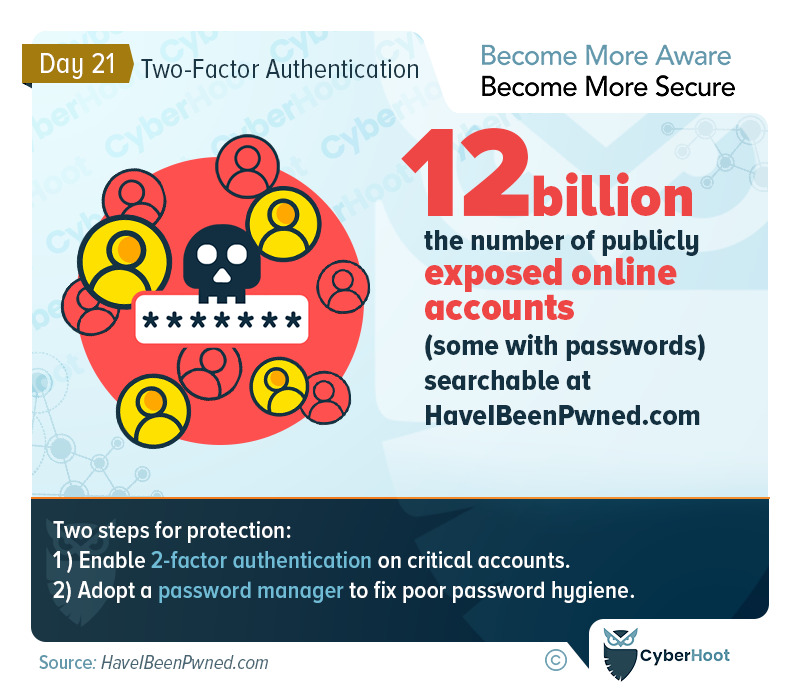
Wist u dat er meer dan 12,000,000,000 miljard accounts op het openbare internet beschikbaar zijn die hackers kunnen gebruiken om in te breken in uw bedrijf? Cybersecurity-experts vermenigvuldigen dit aantal met 2 tot 4 keer voor inloggegevens die rondzweven op hackerforums op het dark web . Hackers zoeken naar bedrijven die geen tweefactorauthenticatie voor hun e-mailaccounts hebben geïmplementeerd, zodat ze misbruik kunnen maken van gebruikers van wie de inloggegevens online beschikbaar zijn. Dit leidt tot Business Email Compromise, of kortweg BEC. In het beste geval stuurt de hacker facturen naar alle contactpersonen in het gehackte e-mailadres via BEC. In het ergste geval plegen ze bankoverschrijvingsfraude en ontvangen ze honderdduizenden euro's van uw bedrijf via een overschrijving die niet meer terug te halen is.

Als dit slecht of ongebruikelijk klinkt, weet dan dit: de FBI schat dat BEC- en bankfraude bedrijven wereldwijd alleen al in 2019 meer dan 26 miljard dollar hebben gekost. Sindsdien is het alleen maar erger geworden. Een van de beste beschermingsmaatregelen is het voorkomen van de meest voorkomende aanvalsvormen door multifactorauthenticatie (MFA) voor uw e-mail in te schakelen. Hieronder staan ​​nog andere maatregelen en best practices beschreven die elk bedrijf moet implementeren om een ​​datalek te voorkomen. Stel het niet langer uit en plan vandaag nog een afspraak met CyberHoot.

CyberHoot Best practices:
  1. Train uw medewerkers in de veelvoorkomende aanvallen die er zijn. Van zwakke wachtwoorden en wachtwoord managers, tot het belang van multi-factor authenticatie En hoe te phishingaanvallen herkennenBewustzijn is de sleutel tot het verdedigen van uw bedrijf.
  2. Beheer uw werknemers met cyberveiligheidsbeleid inclusief Aanvaardbaar Gebruik, Wachtwoord, Informatieverwerking en een Schriftelijk Informatiebeveiligingsbeleid.
  3. Stel best practices voor cyberbeveiliging in, zoals een kwetsbaarheidswaarschuwingsproces (VAMP) en een Cybersecurity Incident Management Proces (CIMP) om te begeleiden en actie te eisen in noodsituaties. Ga vervolgens verder met onboarding- en offboardingprocessen, SaaS-beheerprocessen en risicomanagement door derden.
  4. Zorg voor sterke technische bescherming, waaronder: a Firewall, antivirus, anti-malware, spam, multi-factor authenticatie op alle kritieke accounts, inschakelen volledige schijfversleuteling, de sleutels zorgvuldig beheren en, nog belangrijker, alle werknemers een sleutelsysteem laten gebruiken, opleiden en verplichten Password Manager.
  5. Test medewerkers hoe ze phishingaanvallen kunnen herkennen en voorkomen. CyberHoot heeft een baanbrekende methode voor phishingtesten ontwikkeld die de kennishiaten van uw medewerkers opvult zonder hen te straffen voor falen. In plaats daarvan belonen we hen voor succes. Meer informatie is beschikbaar. hier.
  6. Maak een back-up van uw gegevens door onze 3-2-1 back-upmethodologie om ervoor te zorgen dat u uw bedrijf kunt herstellen na een cyberbeveiligingsincident.
  7. Zorg ervoor dat u in het moderne tijdperk van thuiswerken de beveiliging van uw persoonlijke apparaten die verbinding maken met uw netwerk beheert door de beveiliging ervan te valideren (patching, antivirusprogramma, DNS-beveiligingen) of het gebruik ervan volledig verbieden.
  8. Als je nog geen risico-evaluatie Als u in de afgelopen twee jaar door een derde partij bent gecontroleerd, zou u er nu een moeten hebben. Het opzetten van een risicomanagementkader in uw organisatie is cruciaal om uw meest ernstige risico's aan te pakken met de beperkte tijd en middelen die u hebt.
  9. Kopen Cyberverzekering Om u te beschermen in een catastrofale situatie. Cyberverzekeringen zijn niet anders dan auto-, brand-, overstromings- of levensverzekeringen. Ze zijn er wanneer u ze het hardst nodig hebt.

CyberHoot is van mening dat veel kleine tot middelgrote bedrijven en MSP's hun verdediging aanzienlijk kunnen verbeteren en de kans kunnen verkleinen dat ze niet opnieuw slachtoffer worden van een cyberaanval als ze het bovenstaande advies opvolgen.

We hopen dat u geniet van Cybersecurity Awareness Month (CAM). Bezoek of abonneer u op de Facebook- , LinkedIn- of Twitterpagina 's van CyberHoot voor dagelijkse updates gedurende de hele maand.

Aanvullende literatuur en bronnen:

FBI-overzicht van zakelijke e-mailcompromissen en wat u kunt doen om uzelf te beschermen

CISA-feitenblad over MFA

https://youtu.be/TC4TpghUVIk

Ontwikkel gewoontes in plaats van angst met CyberHoot, het bedrijf dat zich richt op positieve bekrachtiging.


Start gratis

Laatste blogs

Blijf scherp met het laatste nieuws beveiligingsinzichten

Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Snelheidscontroles versus kortingen voor veilige bestuurders: waarom beloningen betere veiligheidsgewoonten bevorderen

Snelheidscontroles versus kortingen voor veilige bestuurders: waarom beloningen betere veiligheidsgewoonten bevorderen

Stel je voor: je rijdt op de snelweg, zo'n 20 km/u boven de maximumsnelheid, net als de rest van het verkeer. Even verderop moet je remmen...

Lees meer

CyberHoot-advies: Microsoft Outlook is niet beschikbaar. Uw goede oordeel blijft echter intact.

CyberHoot-advies: Microsoft Outlook is niet beschikbaar. Uw goede oordeel blijft echter intact.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...

Lees meer

Schadelijke browserextensies: hoe u uw browser schoon kunt houden

Schadelijke browserextensies: hoe u uw browser schoon kunt houden

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...

Lees meer

