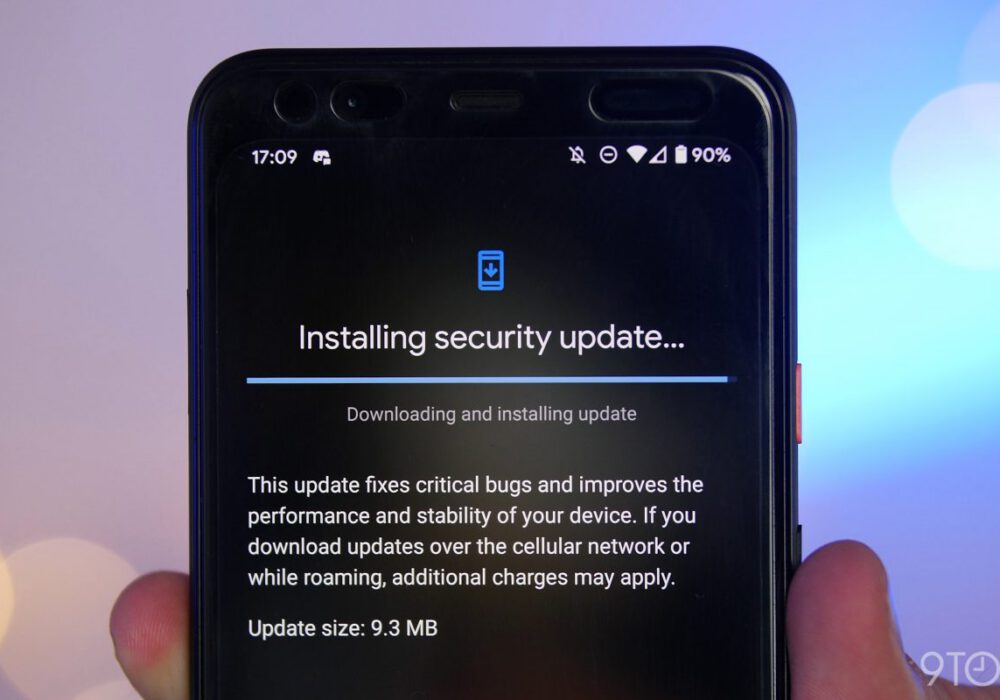
Een patch is een softwarecomponent die op een apparaat wordt geïnstalleerd en bestanden of apparaatinstellingen wijzigt. Patches worden doorgaans gebruikt om een probleem met een apparaat of softwareoplossing op te lossen. Vaak worden patches door leveranciers uitgebracht om een kritieke beveiligingsfout of kwetsbaarheid aan te pakken.
Door commerciële standaardsoftware (COTS) aan te schaffen, bent u verzekerd van een stabiele ontwikkelingscyclus, inclusief patches voor de software die uw bedrijf draaiende houdt. Houd er wel rekening mee dat alle software de end-of-life- en end-of-support-status kan bereiken , wat betekent dat de softwareontwikkelaar geen patches meer zal uitbrengen om problemen op te lossen. In dergelijke gevallen moet u upgraden naar een recentere versie van de hardware of software om patches voor uw IT-infrastructuur te blijven ontvangen.
Bron: NIST
Aanvullende informatie: Wat is een beveiligingspatch? Wat is kwetsbaarheidsbeheer?
Gerelateerde termen : Commerciële standaardsoftware (COTS) , einde levenscyclus en einde ondersteuning , softwarelevenscyclusontwikkeling
MKB's hebben iemand nodig die verantwoordelijk is voor de softwarepatching op al hun apparaten en softwareoplossingen. Dit kan hun eigen medewerker zijn of een externe partij, zoals uw Managed Services Provider (MSP). (Cybersecurity Maturity Model (CMM) Niveau 3)
Ook volwassen mkb'ers hebben behoefte aan een proces dat een herhaalbaar proces aanstuurt dat gevolgd moet worden wanneer een kritiek risico of kwetsbaarheid wordt geïdentificeerd, om de bedreigingen die deze risico's voor uw organisatie vormen te verminderen. Het hebben van een herhaalbaar en overeengekomen proces voor het reageren op kwetsbaarheden is onderdeel van elk sterk cybersecurityprogramma. (CMM Niveau 3)
Het volgende volwassenheidsniveau in elk cybersecurityprogramma, naast een proces voor het patchen van kwetsbaarheden, is een proces voor het testen van uw netwerk op kwetsbaarheden en ontbrekende patches, risicovolle hardware en onveilige configuraties. Dit staat bekend als kwetsbaarheidsscanning en is vooral nuttig voor mkb'ers met sterke processen voor patching en kwetsbaarheidsbeheer als volgende stap op de schaal van cybersecurityvolwassenheid. (CMM Niveau 4)
De meeste mkb'ers zullen nooit verder komen dan niveau 4 van het Cybersecurity Maturity Model met betrekking tot patches en kwetsbaarheidsbeheer. Eén manier om CMM-niveau 5 te bereiken, is door een Network Access Control-oplossing te implementeren die apparaten die verbinding maken met uw netwerk toestaat of weigert op basis van een realtime beoordeling van het apparaat. Dit valideert patchniveaus, versterkt de beveiliging van het apparaat en monitort agents. Dit is geen verstandige investering voor een gemiddeld mkb.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Zelfs voordat Claude Code maakte...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.