Mede-auteur: Craig Taylor
In een voortdurend veranderende cybersecuritywereld nemen datalekken steeds vaker en in omvang toe. Cybersecuritybedreigingen komen in verschillende vormen voor, waaronder social engineering, diefstal van inloggegevens, phishingaanvallen en zelfs aanvallen op webapplicaties. Als uw organisatie te maken krijgt met een cybersecurityincident, helpt dit artikel u bij het nemen van de stappen die u moet nemen om hierop te reageren. CyberHoot gaat ervan uit dat u een Cybersecurity Incident Management Process (CIMP) hebt om u hierbij te helpen.
De tips en trucs in dit artikel kunnen hiaten in uw plan aan het licht brengen. Door de onderstaande handleiding van CyberHoot te volgen, kunt u het cybersecurityincident efficiënt en effectief afhandelen. Als u geen CIMP heeft, kunt u het vCISO-programma van CyberHoot inschakelen om er een te creëren.
Bij elk incident worden mensen aangemoedigd om snel te handelen om de schade door een inbreuk te beperken. CyberHoot wil echter waarschuwen voor twee belangrijkere prioriteiten.
Het eerste is het beschermen van mensenlevens. Als het getroffen systeem levensreddende diensten uitvoert, kunt u het mogelijk niet uitschakelen om de inbreuk te verhelpen. Mensenlevens komen op de eerste plaats.
Ten tweede, als een forensisch onderzoek belangrijk is voor de systeemeigenaren, moet u het incident aanpakken met bewijsmateriaalbehoud als prioriteit bij uw herstelwerkzaamheden. Dit kan betekenen dat u een image van de harde schijf maakt met behulp van geavanceerde forensische tools zoals Encase.
Nu de forensische vraag en de menselijke veiligheid beantwoord zijn, kunt u snel beginnen met het identificeren en vervolgens indammen van incidenten. Om een gebeurtenis in te dammen, moet u weten wat er is gebeurd. Om die vraag te beantwoorden, moet u uw responsteam samenstellen.
Hopelijk heeft uw Cybersecurity Incident Management Process (CIMP) vóór een incident de leden van uw responsieteam geïdentificeerd en hen op de hoogte gesteld van de oproepingstermijn, dag en nacht. Breng ze nu bijeen, zodat u kunt vaststellen wat er is gebeurd. Dit team zal altijd bestaan uit informatiebeveiliging, informatietechnologie, operations en senior management.
In dit artikel gaan we ervan uit dat u hebt bevestigd dat er een incident gaande is, maar dat u mogelijk niet weet wat er is gebeurd. Vaak gebeuren er 's nachts dingen, maar daarvoor is een simpele verklaring die allesbehalve een beveiligingsincident is. Schijven raken vol, waardoor servers crashen, maar dat is geen incident. Het gebeurde gewoon om 3 uur 's nachts, waardoor uw SOC in paniek raakte.
Een waarschuwing: bij een incident is er veel speculatie en ongefundeerde vermoedens. Als incidentbehandelaar moet je iedereen vragen om even diep adem te halen en de feiten te bekijken. Als je belangrijke informatie mist, zorg dan dat je die verzamelt. Het eerste doel van incidentbeheersing is uitzoeken wat er is gebeurd. Om dat te bereiken, moet je team samengesteld zijn om de puzzelstukjes op hun plaats te krijgen.
Is een geplande wijziging mislukt? Ontbreekt er een systeem met kritieke patches? Hebt u een kwaadwillende insider? Welke indicatoren van een inbreuk ziet u? Antwoorden op deze vragen helpen u bij het reageren op incidenten om de gebeurtenis te beheersen.
Het team is ervan overtuigd dat een ontbrekende patch op uw WordPress-site is misbruikt en heeft geleid tot een inbreuk op uw webserver. Recente beveiligingsmeldingen bevestigen dat er exploitcode in omloop is en dat hackers WordPress-websites hacken. Er zijn aanwijzingen voor een inbreuk gevonden op uw WordPress-webserver. De bron van het incident is bevestigd. Wat nu?
Neem indien nodig contact op met uw lokale politie en meld uw situatie en het potentiële risico op identiteitsdiefstal, internetfraude of wat het incident ook inhoudt. Hoe eerder de politie op de hoogte is van het incident, hoe effectiever ze kunnen optreden. Als uw lokale politie niet bekend is met het onderzoeken van datalekken, neem dan contact op met het lokale FBI-kantoor of de Amerikaanse Secret Service . Voor incidenten met postdiefstal kunt u contact opnemen met de Amerikaanse Postal Inspection Service.
Om verder dataverlies te voorkomen, moet u alle getroffen apparatuur offline halen, maar schakel geen machines uit als forensisch onderzoek nodig is. Het opnieuw opstarten van een machine kan waardevolle informatie uit het geheugen en van de schijven wissen. Verwijder de machines daarom van het netwerk om te voorkomen dat hackers op afstand toegang krijgen en om te voorkomen dat er gegevens vanuit uw organisatie worden overgedragen.
Onderzoek alle in- en uitgangspunten van uw netwerk (meestal firewalls ) op sporen van toegang op afstand. Ziet u verbindingen vanuit het buitenland? Zijn er gegevens buiten de organisatie overgedragen? Zijn er versleutelde bestanden die wijzen op een ransomware-aanval?
Als u beschikt over een reeks tools die de aanwezigheid van malware of remote access trojans kunnen detecteren , moet u deze uitvoeren op de getroffen machines. In dit voorbeeld is er geen aanvullende malware in uw omgeving gevonden. Alle schade betrof de extern gehoste website. Er is geen dataverlies opgetreden.
Als de website is gehackt, moet deze opnieuw worden opgebouwd vanwege de rootkit die door de hackers is geïnstalleerd. Onze volgende stap is het verwijderen van de backdoors en malware van de hacker uit uw omgeving.
TIPS: Aangezien de meeste incidenten buiten kantooruren plaatsvinden, kan het morgen nodig zijn om ook forensisch onderzoek, juridische zaken, personeelszaken en communicatie/public relations in te schakelen om het incident af te handelen.
Forensisch onderzoek : Als forensisch onderzoek belangrijk is, moet u dit vroegtijdig in uw incidentresponsproces inschakelen om te voorkomen dat bewijsmateriaal tijdens uw onderzoek beschadigd raakt. Overweeg een onafhankelijke forensisch onderzoeker in te huren om de bron en omvang van de inbreuk vast te stellen. Zij maken forensische afbeeldingen van de getroffen systemen, verzamelen en analyseren bewijsmateriaal en schetsen de herstelstappen. Houd er wel rekening mee dat ze tussen de $400 en $500 per uur in rekening brengen.
Juridisch advies : Raadpleeg uw juridisch adviseur over het betreffende incident. Dit biedt incidentbehandelaars enige bescherming op basis van het beroepsgeheim, waardoor ze niet verplicht zijn alles wat ze weten over een incident dat wordt onderzocht openbaar te maken. Uw juridisch adviseur kan u ook adviseren over federale en staatswetten die van toepassing kunnen zijn als gevolg van de inbreuk.
Melding van een datalek : In het beste geval kunt u een datalek binnen 24 tot 48 uur indammen en verhelpen. Mogelijk bent u echter contractueel verplicht om klanten binnen 24 uur na een bevestigd datalek op de hoogte te stellen. Laat iemand dit controleren en het juiste communicatieplan uitvoeren, al dan niet in samenwerking met een PR-bureau.
Zet indien mogelijk 'schone' machines online in plaats van de getroffen machines. Werk daarnaast de inloggegevens en wachtwoorden van geautoriseerde gebruikers bij. Als een hacker uw systeem gedurende een bepaalde periode heeft gehackt voordat hij de website offline haalde met zijn rootkit, moet u ervan uitgaan dat alle inloggegevens voor toegang tot de website en uw WordPress-site zijn gecompromitteerd en dat uw systeem kwetsbaar blijft totdat u die inloggegevens wijzigt, zelfs als u de tools van de hacker hebt verwijderd.
Als een Managed Service Provider (MSP) uw IT-infrastructuur beheert, controleer dan tot welke persoonlijke gegevens zij toegang hebben en bepaal of u hun toegangsrechten moet wijzigen.
In dit geval vermoeden we dat de ontbrekende patches op de WordPress-site de oorzaak waren. De eerstvolgende stap na het isoleren van het probleem is dan ook het patchen van het systeem en het weer online brengen. Besteed hierbij extra aandacht aan de manier waarop u de patches installeert. Het systeem online zetten buiten uw firewall kan grote problemen veroorzaken. Patch het systeem vanaf een veilige locatie voordat u het systeem weer beschikbaar maakt voor het internet.
Als uw serviceproviders zeggen dat ze beveiligingslekken hebben verholpen, controleer dan door middel van een directe inspectie of dit daadwerkelijk het geval is. Het is nu een goed moment om de patchstatus van al uw systemen (intern en extern) te controleren om er zeker van te zijn dat ze allemaal up-to-date zijn. Controleer ook uw antivirussoftware om er zeker van te zijn dat alle systemen up-to-date zijn, universeel geïnstalleerd zijn en naar behoren functioneren, inclusief de rapportagefunctie.
Als machines zijn geïnfecteerd met rootkits of geavanceerde malware, is er vaak geen antivirusprogramma dat de machine kan opschonen tot een bekende goede staat. In deze gevallen moet u de machine wissen en helemaal opnieuw opbouwen voordat u hem weer in gebruik neemt.
Na de patch- en validatiecontroles in Eradication kunt u nu overgaan tot herstel. Dit betekent dat u uw volledig gepatchte WordPress-website weer in productie moet nemen en nauwlettend in de gaten moet houden. Er bestaat altijd een mogelijkheid dat de oorzaak van het probleem onjuist was en dat de hackers kunnen terugkeren.
Vervolgens moet u de omvang van het lek achterhalen.
Onderzoek of maatregelen zoals encryptie waren ingeschakeld toen de inbreuk plaatsvond. Analyseer back-up- of bewaarde gegevens. Bekijk logboeken om te bepalen wie toegang had tot de gegevens op het moment van de inbreuk. Onderzoek firewallregels en logboeken om te achterhalen of gegevens naar het internet zijn geëxfiltreerd. Let op: dit is mogelijk niet mogelijk als er in uw firewall ook maar één poort openstaat voor uitgaand verkeer naar welke bestemming dan ook. Overweeg een oplossing voor beveiligingsincidentmonitoring in de volgende fase (#5).
Wanneer uw bedrijf te maken krijgt met een datalek, moet u de politie, andere getroffen bedrijven en betrokken personen op de hoogte stellen. Het eerste wat u moet doen, is nagaan aan welke wettelijke verplichtingen u voldoet. Alle staten, het District of Columbia, Puerto Rico en de Amerikaanse Maagdeneilanden hebben wetgeving aangenomen die melding van datalekken met persoonsgegevens verplicht stelt. Afhankelijk van het type informatie dat bij het lek betrokken is, kunnen er bovendien andere wetten of voorschriften van toepassing zijn. Controleer de specifieke staats- en federale wetten en voorschriften voor uw bedrijf.
Als het datalek meer dan 500 elektronische patiëntendossiers betreft, bent u op grond van de Health Breach Notification Rule verplicht het Department of Health and Human Services (DHHS) op de hoogte te stellen. Mogelijk moet u ook de FTC en in sommige gevallen de media informeren. Voordat u met de media in gesprek gaat over een groot datalek dat het nieuws haalt, is het raadzaam een public relationsbureau te raadplegen.
Afhankelijk van welke gegevens zijn blootgesteld of gestolen, bent u mogelijk verplicht uw klanten te informeren. Sommige MSA's vereisen een melding van een inbreuk binnen een specifiek tijdsbestek, dus uw wettelijke verplichting om bepaalde partijen te informeren kan snel ingaan. Als er een inbreuk is gepleegd op HIPAA-gegevens of niet-openbare persoonlijke informatie, gelden hier wettelijke rapportagevereisten. Raadpleeg uw privacy-expert, HIPAA-expert, juridische en contractteams om ervoor te zorgen dat u op dit punt aan de compliance- en contractuele verplichtingen voldoet.
Volg uw communicatie- en meldingsplan en zorg ervoor dat u alle betrokken partijen (klanten, medewerkers, investeerders, zakenpartners en andere belanghebbenden) bereikt. Doe feitelijke uitspraken over de inbreuk en houd geen belangrijke details achter die consumenten kunnen helpen zichzelf te beschermen. Het is belangrijk om te onthouden dat u geen informatie openbaar mag maken die consumenten verder in gevaar kan brengen.
Een laatste punt met betrekking tot het melden van inbreuken is dat de wetshandhaving u kan verbieden om de betrokken partijen te informeren vanwege hun "lopende onderzoek". Alle contracten hebben een meldingstermijn voor deze situatie.
Zodra de systemen weer online zijn en het herstel grotendeels voltooid is, kunt u zich richten op het leren van de gebeurtenissen. Overweeg een 'lessen geleerd'-sessie of een ' oorzaakanalyse ' te organiseren. Hierbij gebruikt u de ervaringen van het incident om uw beveiliging, waarschuwingssystemen en bedrijfsprocessen te verbeteren.
Bij het opzetten van uw netwerk heeft u het mogelijk gesegmenteerd , zodat een inbreuk op één server of locatie niet kan leiden tot een inbreuk op een andere server of locatie. Werk samen met uw IT-team (MSP) om te analyseren of uw segmentatieplan effectief was in het beperken van de inbreuk. Als u wijzigingen moet aanbrengen, doe dat dan nu.
Als het datalek te maken heeft met persoonsgegevens die ten onrechte op uw website zijn geplaatst, verwijder deze dan onmiddellijk. Houd er rekening mee dat internetzoekmachines informatie gedurende een bepaalde periode opslaan, ook wel 'cachen' genoemd. U kunt contact opnemen met de zoekmachines om ervoor te zorgen dat ze abusievelijk geplaatste persoonsgegevens niet archiveren.
U kunt ook zoeken naar de blootgestelde gegevens van uw bedrijf om er zeker van te zijn dat geen enkele andere website een kopie heeft opgeslagen. Als u dergelijke gegevens vindt, neem dan contact op met die websites en vraag hen deze te verwijderen.
Als accountgegevens zoals creditcard- of bankrekeningnummers of burgerservicenummers zijn gestolen, moeten bedrijven contact opnemen met de grote kredietbureaus voor aanvullende informatie, advies en bescherming. Bedrijven kunnen gedwongen worden om te betalen voor fraude-/kredietbewaking van de getroffen personen. Mogelijk heeft u zelfs een verzekering die deze bewaking dekt.
Personen die bij een inbreuk op hun financiële gegevens zijn betrokken, kunnen zich het beste beschermen door hun kredietgegevens te bevriezen bij de volgende kredietbureaus:
Transunion Krediet bevriezen
Equifax Krediet bevriezen
Experian Vriescentrum
Innovatie Beveiliging bevriezen
ChexSystemen Beveiliging bevriezen
Zeker Beveiliging bevriezen
Duidelijkheidsdiensten Beveiliging bevriezen
CoreLogic Teletrack Krediet bevriezen
CoreLogic Credco Krediet bevriezen
Wanneer u personen op de hoogte brengt, raden wij u het volgende aan:
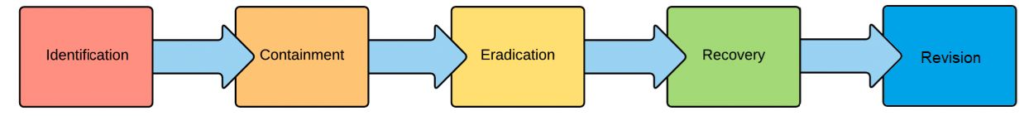
Het beste moment om je voor te bereiden op een incident is voordat het zich voordoet. Definieer je Cybersecurity Incident Handling Process (CIMP) voordat je het nodig hebt. Oefen het vervolgens voordat het zich daadwerkelijk voordoet. Het is cruciaal voor succes op de lange termijn dat je team de 5 stappen van een beveiligingsincident doorneemt. Dan kun je soepel door de stappen van identificatie, inperking, uitroeiing, herstel en revisie gaan.
Bespaar ook niet op geleerde lessen. U beschikt over waardevolle informatie die u na een incident direct kunt gebruiken. Door deze maatregelen en stappen te volgen, kunt u de levensvatbaarheid van uw bedrijf op lange termijn waarborgen.
Bron:
Gerelateerde bronnen:
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meer
De meeste phishingtests liegen tegen je medewerkers. Deze test zegt eerst hallo! HootPhish vertelt mensen direct: dit is...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.