लघु एवं मध्यम आकार के व्यवसायों (एसएमबी) में महत्वपूर्ण (या गोपनीय) जानकारी को सबसे आसानी से पीसीआई , एचआईपीएए , एनपीपीआई , सीसीपीए और जीडीपीआर जैसे विनियमित डेटा के रूप में समझा जा सकता है। इसके अतिरिक्त, बौद्धिक संपदा जैसे कुछ अनियमित डेटा , जिन्हें प्रकटीकरण और चोरी से विशेष सुरक्षा की आवश्यकता होती है, को भी महत्वपूर्ण या गोपनीय जानकारी माना जा सकता है। महत्वपूर्ण और गोपनीय डेटा की गोपनीयता , अखंडता और उपलब्धता की सुरक्षा आपके व्यवसाय के स्वास्थ्य, कल्याण और सफलता के लिए अत्यंत महत्वपूर्ण है।
सुरक्षा आवश्यकताएँ : कागज़ों को नष्ट करना, महत्वपूर्ण और गोपनीय डेटा को सुरक्षित रखना और जहाँ भी संभव हो, न्यूनतम विशेषाधिकार के सिद्धांत का पालन करते हुए अनिवार्य पहुँच नियंत्रण लागू करना सर्वोत्तम अभ्यास है। इसके अलावा, अपने व्यवसाय में महत्वपूर्ण और गोपनीय डेटा की परिभाषाओं को स्पष्ट रूप से परिभाषित करना भी महत्वपूर्ण है, जिसे सूचना प्रबंधन नीति के रूप में जाना जाता है और इसमें कर्मचारियों के लिए उदाहरण भी शामिल होने चाहिए। साइबरहूट उपयोगकर्ताओं के पास इसी उद्देश्य के लिए एक नीति टेम्पलेट उपलब्ध है।
व्यवसाय मालिकों और उनके कर्मचारियों को महत्वपूर्ण, संवेदनशील और सामान्य (सार्वजनिक) जानकारी के बीच के अंतर और ऐसी जानकारी मिलने पर क्या करना है, इसकी जानकारी होनी चाहिए। आपकी कंपनी के हित में एक सूचना प्रबंधन नीति (IHP) तैयार करना है ताकि आपके कर्मचारियों को पता हो कि उन्हें किस प्रकार की जानकारी के साथ क्या करना चाहिए। एक IHP यह बताएगी कि महत्वपूर्ण और संवेदनशील जानकारी के साथ क्या किया जा सकता है और क्या नहीं या साझा किया जा सकता है। साइबरहूट की vCISO सेवाएँ आपके और आपके ग्राहकों के लिए इस प्रक्रिया को तैयार करने में मदद कर सकती हैं। नीचे सूचीबद्ध अतिरिक्त कार्य भी उस जुड़ाव के माध्यम से पूरे किए जा सकते हैं।
इसके अतिरिक्त, नीचे दिए गए सुझाव आपको और आपके व्यवसाय को रोज़मर्रा के विभिन्न खतरों से सुरक्षित रखने में मदद करेंगे। नीचे सूचीबद्ध सभी सुझाव साइबरहूट की vCISO प्रोग्राम विकास सेवाओं का लाभ उठाकर प्राप्त किए जा सकते हैं।
ये सभी सुझाव CyberHoot उत्पाद या CyberHoot की vCISO सेवाओं में अंतर्निहित हैं। CyberHoot के साथ आप अपने कर्मचारियों का प्रबंधन, प्रशिक्षण, मूल्यांकन और परीक्षण कर सकते हैं। CyberHoot.com पर जाएं और आज ही हमारी सेवाओं के लिए साइन अप करें। कम से कम , नवीनतम साइबर सुरक्षा अपडेट से अवगत रहने के लिए हमारे मासिक साइबर सुरक्षा न्यूज़लेटर की सदस्यता लेकर सीखते रहें ।
सूत्रों का कहना है:
संबंधित शर्तें:
नियंत्रित अवर्गीकृत सूचना (सीयूआई)
साइबरहूट के पास आपके उपयोग के लिए कुछ अन्य संसाधन भी उपलब्ध हैं। नीचे हमारे सभी संसाधनों के लिंक दिए गए हैं, जब चाहें इन्हें देख सकते हैं:
नोट: यदि आप हमारे न्यूज़लेटर की सदस्यता लेना चाहते हैं, तो ऊपर दिए गए किसी भी लिंक (इन्फोग्राफिक्स को छोड़कर) पर जाएं और पृष्ठ के दाईं ओर अपना ईमेल पता दर्ज करें, और ' मुझे न्यूज़लेटर भेजें' पर क्लिक करें।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें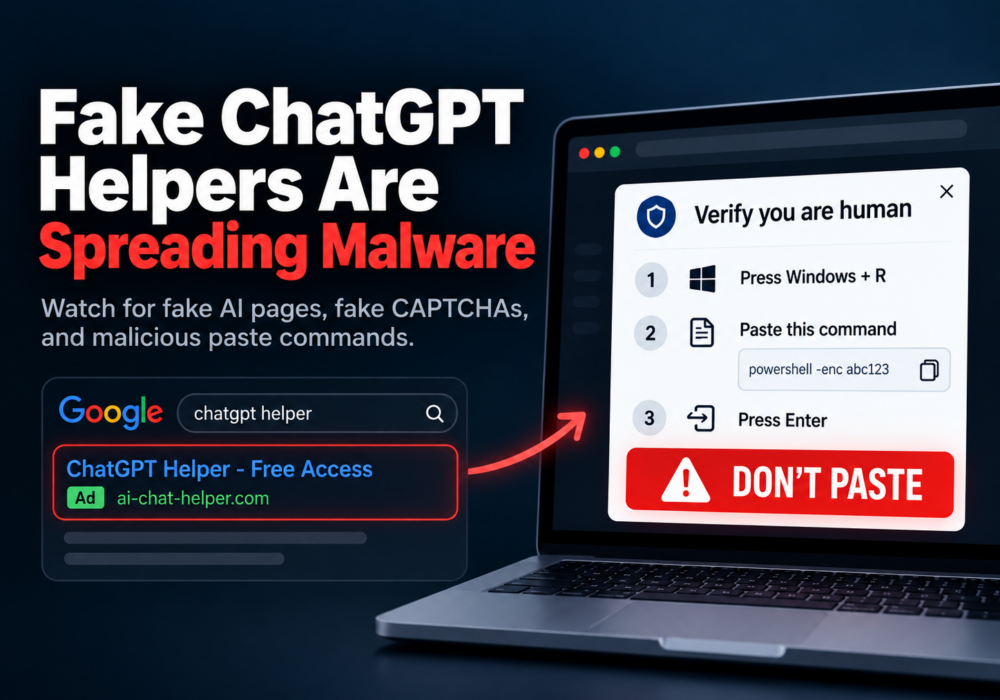
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ें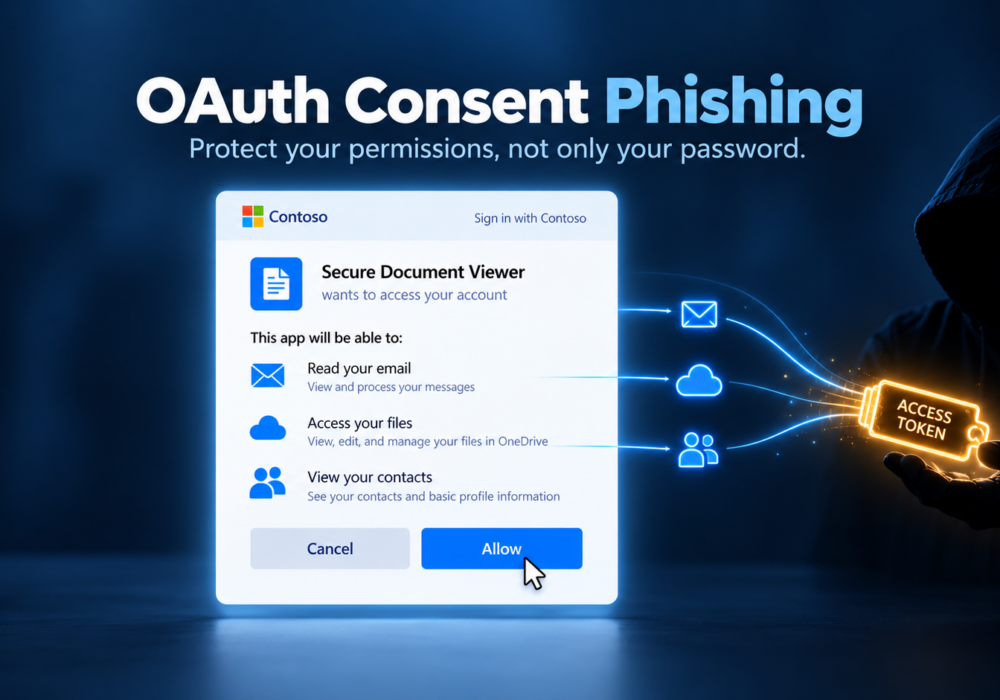
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मैं भाग्यशाली हूं कि मुझे...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।