लेखिका : केटी बोक्वेटी | संपादकीय : क्रेग टेलर
साइबरहूट में हम काफी समय से जानते हैं कि एआई-आधारित कोडिंग (जिसे कभी-कभी वाइब कोडिंग भी कहा जाता है) हैकिंग के लिए हमारी अपेक्षा से कहीं अधिक रास्ते खोल देगी। इस कॉर्प एमडीएम मैलवेयर को हमलावरों द्वारा एआई का उपयोग करके कोड किया गया प्रतीत होता है, क्योंकि अंतिम उत्पाद में कई बग पाए गए हैं। एआई कोडिंग टूल के उपयोग से कई संभावनाएं बनती हैं: या तो हैकर्स के पास परीक्षण के लिए कम समय था, या वे ठीक से परीक्षण करने के लिए तकनीकी रूप से सक्षम नहीं थे, या शायद वे कोडिंग (संभवतः वाइब कोडिंग ) में नए थे। हालांकि बग का कारण अनिश्चित है, लेकिन यह स्पष्ट है कि हमलावरों का विशिष्ट लक्ष्य लॉजिस्टिक्स कंपनियों को निशाना बनाना था ताकि टेक्स्ट संदेश (एसएमएस एमएफए कोड सहित) चुराए जा सकें, फोन कॉल फॉरवर्ड किए जा सकें और उपकरणों को हैक किया जा सके। चोरी किया गया डेटा हमलावरों को आपका माल, आपका पैसा और आपकी प्रतिष्ठा चुराने में मदद कर सकता है। इन हमलावरों ने नकली लॉगिन वेबपेज भी होस्ट किए थे, जो उपयोगकर्ताओं को प्रमाणीकरण कोड दर्ज करने की अनुमति देते थे, जिससे उनकी चोरी हो जाती थी। यही एक और कारण है कि मैं पासकीज़ नामक अधिक मजबूत एमएफए पद्धति से इतना मोहित हूं , क्योंकि नकली वेबसाइट लॉगिन पृष्ठों पर उनका कोई मूल्य नहीं होगा।
इस सप्ताह के ब्लॉग लेख में सरल और स्पष्ट संदेश हैं जिन्हें आप अपनी टीम के साथ साझा कर सकते हैं: कभी भी साइडलोड ऐप्स का उपयोग न करें, मजबूत मल्टी-फैक्टर प्रमाणीकरण विधियों को अपनाएं, और कर्मचारियों को सिखाएं कि इस तरह के संभावित हमलों की तुरंत रिपोर्ट कैसे करें ताकि अलर्ट जारी किया जा सके और सभी कर्मचारियों के साथ विवरण साझा किया जा सके।
— क्रेग
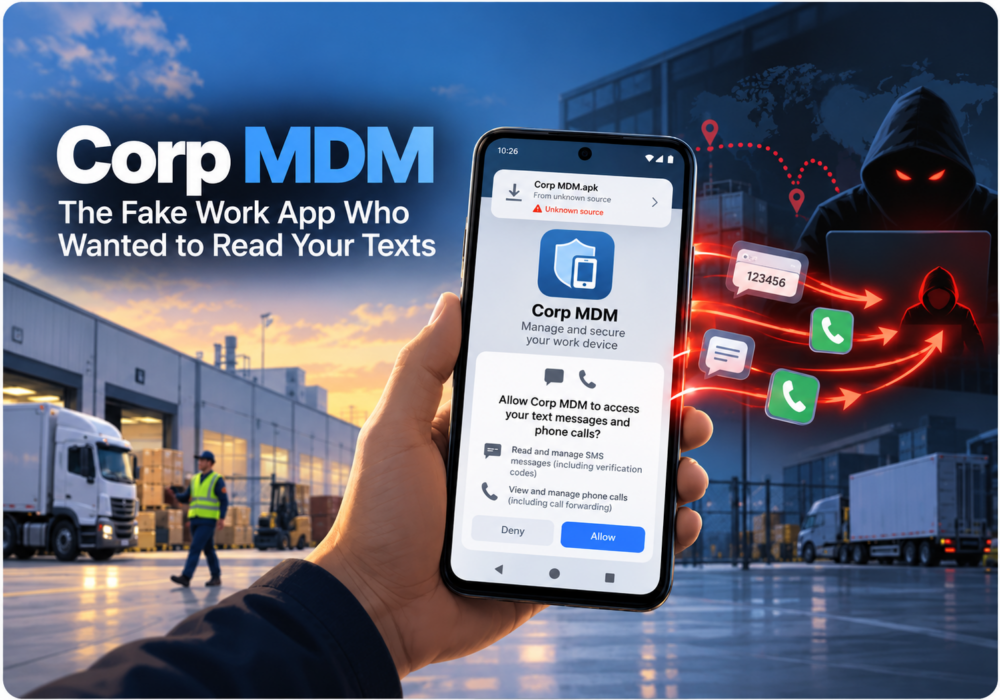
लॉजिस्टिक्स टीमें ट्रकों, जहाजों और शिपमेंट को तय समय-सीमा के भीतर सुचारू रूप से चलाती हैं, और एक नया एंड्रॉइड स्पाइवेयर अभियान इन व्यस्त दिनों का फायदा उठाने की कोशिश कर रहा है। हैव आई बीन स्क्वैटेड के सुरक्षा शोधकर्ताओं ने कॉर्प एमडीएम नामक एक दुर्भावनापूर्ण ऐप का पता लगाया है , जो कंपनी के डिवाइस मैनेजमेंट सॉफ़्टवेयर होने का दिखावा करता है। साइडलोडिंग के माध्यम से इंस्टॉल होने के बाद , यह नए टेक्स्ट संदेशों की कॉपी बनाता है और फोन कॉल को अपराधियों तक फॉरवर्ड करता है। अच्छी बात यह है कि कुछ सरल आदतें इस हमले को शुरू होने से पहले ही रोक सकती हैं, और इन्हें अपनाने के लिए आपको बड़े सुरक्षा बजट की आवश्यकता नहीं है।
अपराधियों ने दो असली लॉजिस्टिक्स कंपनियों, CEVA लॉजिस्टिक्स और TKW लॉजिस्टिक्स के नाम और ब्रांडिंग का इस्तेमाल करके नकली Google Play पेज बनाए। इन पेजों पर जाने वाले कर्मचारियों को Corp MDM नाम का एक ऐप दिखाई देता है, जिसका नाम उस डिवाइस मैनेजमेंट सॉफ़्टवेयर जैसा दिखता है जिसे कई कंपनियां कर्मचारियों को अपने वर्क फ़ोन पर इंस्टॉल करने के लिए कहती हैं। चूंकि यह फ़ाइल असली Google Play Store से नहीं आती, इसलिए पीड़ित को इसे मैन्युअल रूप से इंस्टॉल करना पड़ता है, जिसे साइडलोडिंग कहा जाता है (इसमें कई खतरे के संकेत हैं)। इंस्टॉल होने के बाद, ऐप टेक्स्ट मैसेज पढ़ने, फ़ोन कॉल मैनेज करने और नोटिफिकेशन दिखाने की अनुमति मांगता है। फिर यह होम स्क्रीन से अपना आइकन छिपा लेता है और बैकग्राउंड में चलता रहता है। सलाह : असली कंपनी के ऐप आधिकारिक ऐप स्टोर या आपके IT संपर्क के माध्यम से आते हैं, इसलिए किसी विशेष डाउनलोड पेज का लिंक देखकर कुछ भी इंस्टॉल करने से पहले रुकें और अनुमति मांग लें।
Corp MDM हर 30 सेकंड में हमलावर के सर्वर से संपर्क करता है और आदेशों का इंतज़ार करता है। यह ऐप हर नए इनकमिंग टेक्स्ट को अपराधी को भेजता है, जिसमें भेजने वाले का नाम, संदेश और प्राप्ति का समय शामिल होता है। यह कॉल फॉरवर्डिंग चालू कर देता है, जिससे सभी इनकमिंग कॉल आपके फ़ोन के बजाय हमलावर के फ़ोन पर बजती हैं। यह सबूत मिटाने के लिए आदेश मिलते ही खुद को डिलीट भी कर देता है। एक अच्छी बात यह है कि यह मैलवेयर सिर्फ़ इंस्टॉलेशन के बाद आने वाले टेक्स्ट को ही कैप्चर करता है, इसलिए आपके पुराने मैसेज सुरक्षित रहते हैं। शोधकर्ताओं ने कोड में कई बग भी पाए हैं और उनका मानना है कि मैलवेयर बनाने वाले ने इसे लिखने के लिए AI टूल्स का इस्तेमाल किया होगा। अपराधी भी बग वाला सॉफ़्टवेयर भेजते हैं। उनका कमज़ोर कोड भी मैसेज चुराने के लिए काफ़ी कारगर होता है, इसलिए कोई भी ऐप जो आपके टेक्स्ट पढ़ने और कॉल मैनेज करने की अनुमति मांगता है, उसे Allow पर क्लिक करने से पहले अच्छी तरह से जांच लें।
कई बैंक, ईमेल प्रदाता और व्यावसायिक ऐप अभी भी टेक्स्ट मैसेज के ज़रिए वन-टाइम पासकोड भेजते हैं। पासवर्ड रीसेट और अकाउंट रिकवरी कोड भी अक्सर इसी तरह आते हैं। जब कोई अपराधी इन मैसेज को पढ़ता है, तो चुराया गया पासवर्ड उसके पूरे अकाउंट पर कब्ज़ा करने का ज़रिया बन जाता है। कॉल फॉरवर्डिंग एक और रास्ता खोल देती है, क्योंकि कुछ सेवाएं ऑटोमेटेड फ़ोन कॉल के ज़रिए आपकी पहचान वेरिफाई करती हैं। लॉजिस्टिक्स में, टेक्स्ट मैसेज में डिस्पैच और डिलीवरी की जानकारी भी होती है, जो अपराधियों को इनवॉइस को रीडायरेक्ट करने या कार्गो चुराने में मदद करती है। सुझाव: टेक्स्ट मैसेज कोड लॉगिन में दूसरे चरण की ज़रूरत न होने से बेहतर हैं, लेकिन ऑथेंटिकेटर ऐप या पासकी का इस्तेमाल करने से आपको इस तरह की चालबाज़ियों से ज़्यादा मज़बूत सुरक्षा मिलती है।
कॉर्प एमडीएम के पीछे मौजूद वही सर्वर फर्जी लॉगिन पेज और लॉजिस्टिक्स उद्योग को निशाना बनाने वाले विंडोज मैलवेयर को भी होस्ट करता है। शोधकर्ताओं को अर्मेनियाई या रूसी कनेक्शन के संकेत मिले हैं, हालांकि अभी तक किसी ने भी इस बात की पुष्टि नहीं की है कि इस ऑपरेशन को कौन चला रहा है। 2025 के अंत में, प्रूफपॉइंट ने बताया कि अपराधियों ने माल चोरी करने के लिए ट्रकिंग कंपनियों में रिमोट एक्सेस टूल इंस्टॉल किए थे। 2026 की शुरुआत में, शोधकर्ताओं ने डीज़ल वोर्टेक्स नामक एक समूह का वर्णन किया, जिसने एमसी प्रॉफिट ऑलवेज नामक फ़िशिंग सेवा का उपयोग करके इस क्षेत्र से 1,600 से अधिक लॉगिन चुराए। हर बार उनका लक्ष्य पैसा था, जिसके लिए वे इनवॉइस को रीडायरेक्ट करते थे, फर्जी ब्रोकरों का इस्तेमाल करते थे और माल चोरी करते थे। लॉजिस्टिक्स उद्योग अपराधियों को आकर्षित करता है क्योंकि लॉजिस्टिक्स के काम में पैसा और सामान दोनों का आवागमन होता है, और यह जानकारी टीमों को चालबाज़ियों को जल्द पहचानने में मदद करती है।
सबसे पहले, अपनी टीम को यह प्रशिक्षित करें कि कंपनी के असली ऐप्स कहाँ से आते हैं। एक लाइन का संदेश, जैसे "हम आपको कभी भी काम के सॉफ़्टवेयर को इंस्टॉल करने के लिए लिंक नहीं भेजेंगे", एक स्पष्ट नियम स्थापित करता है जिसे सभी याद रखेंगे। इसके बाद, अपने काम के Android फ़ोन पर अज्ञात स्रोतों से इंस्टॉल बंद कर दें, जिसे ज़्यादातर फ़ोन सुरक्षा या ऐप्स सेटिंग में दिखाते हैं। यदि आप पहले से ही मोबाइल डिवाइस मैनेजमेंट टूल का उपयोग करते हैं, तो सभी के लिए साइडलोड इंस्टॉल को ब्लॉक करने की सेटिंग देखें। फिर, अपने सबसे महत्वपूर्ण खातों, जैसे ईमेल और बैंकिंग, को टेक्स्ट मैसेज कोड से पासकी (या यदि पासकी उपलब्ध नहीं हैं, तो किसी ऑथेंटिकेटर ऐप ) या हार्डवेयर टोकन में बदलें। अंत में, अपने मोबाइल कैरियर से पूछें कि कॉल फ़ॉरवर्डिंग को कैसे बंद किया जाए, और महीने में एक बार ऐप अनुमतियों की समीक्षा करें कि क्या कोई ऐप बिना किसी स्पष्ट कारण के टेक्स्ट पढ़ रहा है या कॉल प्रबंधित कर रहा है।
इस लेख से कोई एक आदत चुनें और इस सप्ताह उसे अपनाएं। अपनी अगली मीटिंग में अपनी टीम के साथ आधिकारिक ऐप्स के इस्तेमाल का नियम साझा करें, या अपनी कंपनी के ईमेल अकाउंट का एक्सेस (1) पासकी या (2) ऑथेंटिकेटर ऐप्स पर शिफ्ट करें। छोटे-छोटे कदम मिलकर बड़ा बदलाव लाते हैं, और आज लिया गया हर सुरक्षित कदम आपको कल से आगे ले जाता है। साइबरहूट के छोटे, आसान ट्रेनिंग वीडियो और फ़िशिंग सिमुलेशन आपकी पूरी टीम को बिना किसी डर या शर्म के इन आदतों को अपनाने में मदद करते हैं। हँसें, सीखें और साइबरहूट का आनंद लें!
प्रश्न: कॉर्पोरेट एमडीएम क्या है?
A: Corp MDM एक एंड्रॉइड स्पाइवेयर है जो कंपनी के डिवाइस मैनेजमेंट सॉफ्टवेयर के रूप में छिपा हुआ है। यह नए टेक्स्ट मैसेज की कॉपी बनाता है और फोन कॉल को अपराधियों तक फॉरवर्ड करता है।
प्रश्न: हमलावर किसे निशाना बना रहे हैं?
A: लॉजिस्टिक्स और माल ढुलाई कंपनियों के कर्मचारी। फर्जी डाउनलोड पेज CEVA लॉजिस्टिक्स और TKW लॉजिस्टिक्स के नामों का इस्तेमाल करते हैं।
प्रश्न: क्या कॉर्प एमडीएम वास्तविक गूगल प्ले स्टोर में दिखाई देता है?
A: नहीं। अपराधी इसे नकली Google Play पेजों पर होस्ट करते हैं, और पीड़ितों को इसे मैन्युअल रूप से इंस्टॉल करना पड़ता है। इस हमले को रोकने के लिए साइडलोडिंग इंस्टॉलेशन को ब्लॉक करने के लिए एक वास्तविक MDM समाधान का उपयोग करें। यदि आपके पास MDM नहीं है, तो कर्मचारियों को निर्देश दें कि किसी भी 'अज्ञात ऐप्स इंस्टॉल करें' प्रॉम्प्ट पर 'कैंसिल' बटन दबाएं।
प्रश्न: अपराधी मेरे टेक्स्ट मैसेज क्यों चाहते हैं?
A: कई सेवाएं लॉगिन कोड, पासवर्ड रीसेट और रिकवरी कोड टेक्स्ट मैसेज के जरिए भेजती हैं। इन मैसेज को पढ़कर अपराधी उन खातों पर कब्ज़ा कर सकते हैं जो इन कोडों से सुरक्षित हैं।
प्रश्न: मैं यह कैसे जांचूं कि मेरा फोन संक्रमित है या नहीं?
A: किसी ऐसे ऐप की तलाश करें जिसे आप नहीं पहचानते हों और जिसके पास टेक्स्ट मैसेज पढ़ने और कॉल मैनेज करने की अनुमति हो, या कोई बैकग्राउंड नोटिफिकेशन हो जिसे आपने कभी सेट अप नहीं किया हो, या ऐसी कॉल हों जो आप तक पहुंचना बंद कर दें। नोटयह ऐप अपना आइकन छिपा लेता है, इसलिए सेटिंग्स > ऐप्स देखें। अगर कुछ गड़बड़ लगे, तो अपने आईटी संपर्क को बताएं, ऐप को हटा दें, कॉल फॉरवर्डिंग बंद कर दें (ज़्यादातर नेटवर्क पर, *#21# डायल करने से कॉल फॉरवर्डिंग की जांच होती है और ##21# डायल करने से यह बंद हो जाती है, लेकिन पक्का करने के लिए अपने नेटवर्क से पूछ लें), और टेक्स्ट मैसेज कोड का इस्तेमाल करने वाले अकाउंट के पासवर्ड बदल दें। समय रहते जानकारी देने से आपकी पूरी टीम सुरक्षित रहती है, और मदद मांगने में कोई शर्म नहीं है।
हैकर न्यूज़: कॉर्पोरेट एमडीएम स्पाइवेयर ने लॉजिस्टिक्स कंपनियों को निशाना बनाया, नए एसएमएस चुराए और कॉल को रीडायरेक्ट किया।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

गुरुवार, 12 नवंबर, 2026 को पूर्वी समयानुसार सुबह लगभग 11 बजे, माइक्रोसॉफ्ट आउटलुक ने काम करना बंद कर दिया...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।