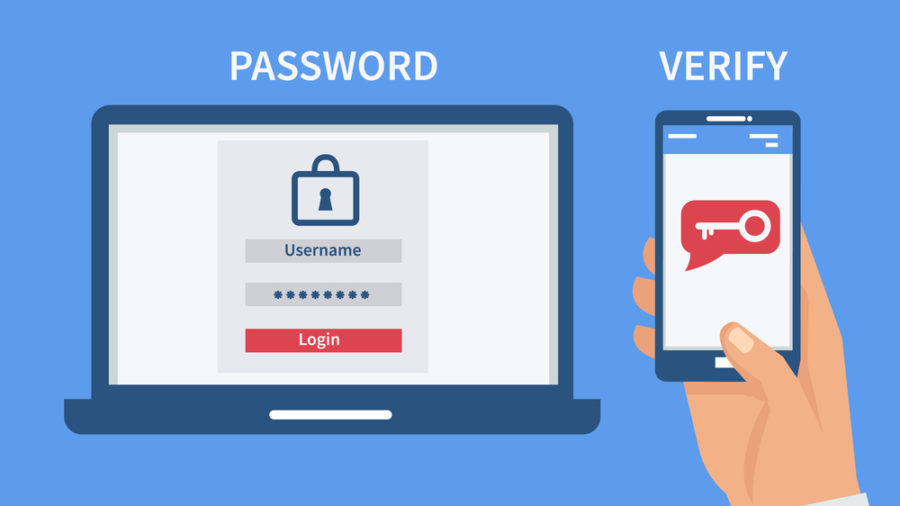
दो-कारक प्रमाणीकरण (2FA) निम्नलिखित तीन पहचान कारकों में से दो का उपयोग है:
इन तीन पहचान कारकों में से दो का उपयोग करना आपके महत्वपूर्ण खातों की सुरक्षा का सबसे अच्छा तरीका है। हैकर्स जानते हैं कि अधिकांश लोग मजबूत पासवर्ड वाले पासवर्ड मैनेजर का उपयोग नहीं करते हैं और न ही वे 2FA (दो-कारक प्रमाणीकरण) का इस्तेमाल करते हैं। नतीजतन, ये हैकर्स अनजान उपयोगकर्ताओं के लॉगिन क्रेडेंशियल चुराने के लिए फ़िशिंग हमले करते हैं। आपके खातों पर दो-कारक प्रमाणीकरण सक्षम होने पर, उन खातों तक पहुँचने के लिए केवल आपके उपयोगकर्ता नाम और पासवर्ड से अधिक की आवश्यकता होगी। हैकर्स को एक और पहचान कारक (आपके पास मौजूद कोई चीज़ या आपकी कोई पहचान) की भी आवश्यकता होगी, जिससे हैकर्स आपके खातों तक पहुँचने से पूरी तरह से रुक जाएँगे।
अपने महत्वपूर्ण खातों पर 2FA सक्षम करना शुरू करें। आपके बैंक को ऑनलाइन बैकिंग के लिए शायद पहले से ही 2FA की आवश्यकता होती है। वहाँ इसका उपयोग करें और अपने ईमेल, कंपनी वीपीएन, और अपने ग्राहकों को प्रदान की जाने वाली किसी भी इंटरनेट सेवा जैसे महत्वपूर्ण खातों पर भी इसे सक्षम करें।
संबंधित शब्द : पासवर्ड मैनेजर , फ़िशिंग
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: क्लाउड कोड के आने से पहले भी...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।

