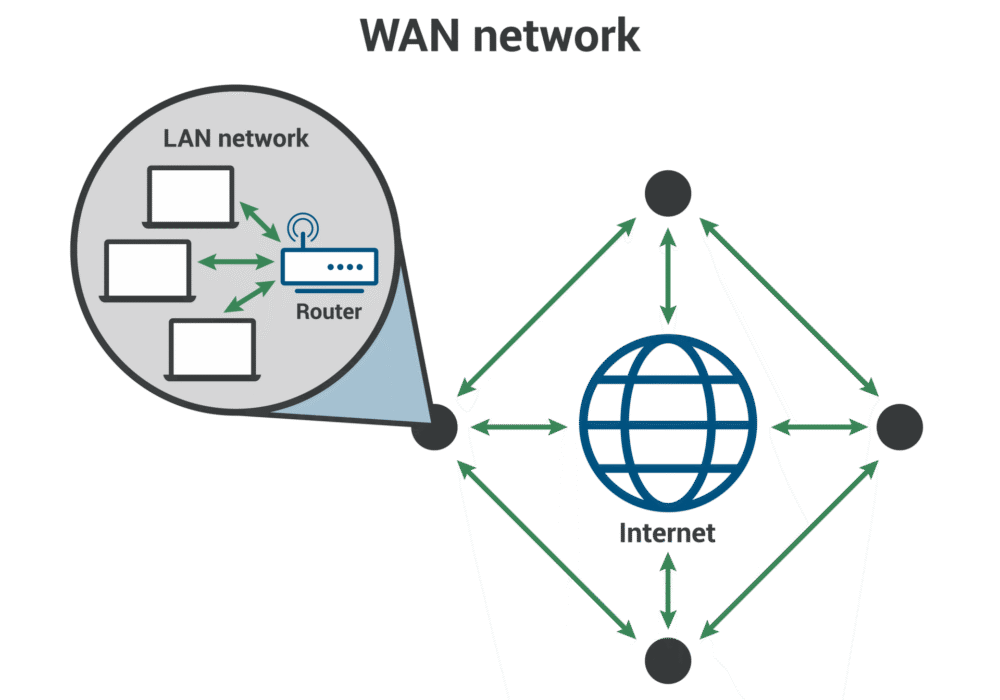
Una red de área amplia (WAN) es una gran red informática que conecta grupos de ordenadores a grandes distancias. Las grandes empresas suelen utilizar las WAN para conectar sus redes de oficinas, donde cada oficina tiene su propia red de área local (LAN) , y estas LAN se conectan a través de una WAN. Las WAN pueden ser vitales para las empresas internacionales, pero también son esenciales para el uso cotidiano, ya que internet se considera la WAN más grande del mundo.
Estas redes suelen ser establecidas por proveedores de servicios que alquilan su WAN a empresas, escuelas, gobiernos o al público en general. Los clientes pueden usar la red para transmitir y almacenar datos o comunicarse con otros usuarios, independientemente de su ubicación, siempre que tengan acceso a la WAN establecida. El acceso se puede otorgar a través de diferentes vías, como redes privadas virtuales (VPN) , redes inalámbricas, redes celulares o Internet.
Para las organizaciones que no se encuentran geográficamente cerca, las WAN les permiten realizar sus funciones diarias esenciales sin demora, a la vez que mejoran la seguridad. Las WAN mantienen los datos de la empresa fuera de Internet mediante cifrado, lo que facilita una mejor colaboración en proyectos entre personas geográficamente dispersas. Los empleados, desde cualquier lugar, pueden usar la WAN de una empresa para compartir datos, comunicarse con sus compañeros o simplemente mantenerse conectados al centro de recursos de datos de la organización.
Es probable que su pequeña o mediana empresa no necesite una WAN, a menos que su compañía esté distribuida por todo el país (o el mundo) y necesite comunicarse y compartir información con sus compañeros de trabajo con frecuencia. Aprovechar una red de área local (LAN) para segmentar su red puede ser la mejor opción si busca reforzar la seguridad de su red. Cuando una empresa conecta ubicaciones remotas a través de una WAN, es importante no crear una red plana que permita el paso de todo el tráfico entre todas las ubicaciones. CyberHoot ha participado, lamentablemente, en incidentes donde una vulnerabilidad en una ubicación se propagó por la WAN a todas las demás ubicaciones, cifrando todo el acceso. ¡Nada recomendable! El uso de la segmentación de red es una herramienta importante que ayuda a mejorar la seguridad y la resiliencia de su red. La segmentación de red ayuda a limitar la propagación de malware , virus o incluso hackers , ya que la red interna de confianza deja de ser plana y abierta. Las VLAN y PVLAN pueden ayudarle a establecer un marco de red de confianza cero que oculta varios segmentos de red entre sí, evitando gran parte del daño causado por la vulnerabilidad de un único host. Por ejemplo, si un hacker accediera a su red a través de alguien de su equipo de Finanzas, no podría moverse lateralmente a otra parte de la red sin comprometer un host en esa red, e incluso en ese caso, solo si pudiera ver o comunicarse con un host en la otra red aislada, ya que la red estaba segmentada. Eliminar las rutas entre estas redes dificulta aún más que los hackers causen daños.
Los firewalls se implementan comúnmente en pymes con capacidades de red inalámbrica que permiten separar física y lógicamente las redes Wi-Fi de invitados de las redes Wi-Fi de confianza. Asegúrese de vincular su red Wi-Fi de confianza con sus cuentas de usuario de Active Directory (usando Radius) en lugar de una contraseña estática. Esto elimina el riesgo común de que empleados despedidos accedan a su red Wi-Fi de confianza en un segundo plano para robar datos confidenciales o causar daños adicionales a su empresa.
Además, las siguientes recomendaciones le ayudarán a usted y a su empresa a mantenerse seguros frente a las diversas amenazas cotidianas. Todas las sugerencias que se enumeran a continuación se pueden obtener contratando los servicios de desarrollo del programa vCISO de CyberHoot.
Todas estas recomendaciones están integradas en CyberHoot, tanto en su producto como en sus servicios de vCISO. Con CyberHoot, puede gestionar, capacitar, evaluar y poner a prueba a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, siga aprendiendo suscribiéndose a nuestros boletines mensuales de ciberseguridad para mantenerse al día con las últimas novedades.
Fuentes:
Términos relacionados:
CyberHoot tiene otros recursos disponibles. A continuación, encontrará enlaces a todos nuestros recursos; no dude en consultarlos cuando lo desee:
Nota: Si desea suscribirse a nuestro boletín informativo, visite cualquiera de los enlaces anteriores (excepto el de infografías), introduzca su dirección de correo electrónico en la parte derecha de la página y haga clic en " Enviarme boletines informativos".
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Incluso antes de que Claude Code hiciera...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.