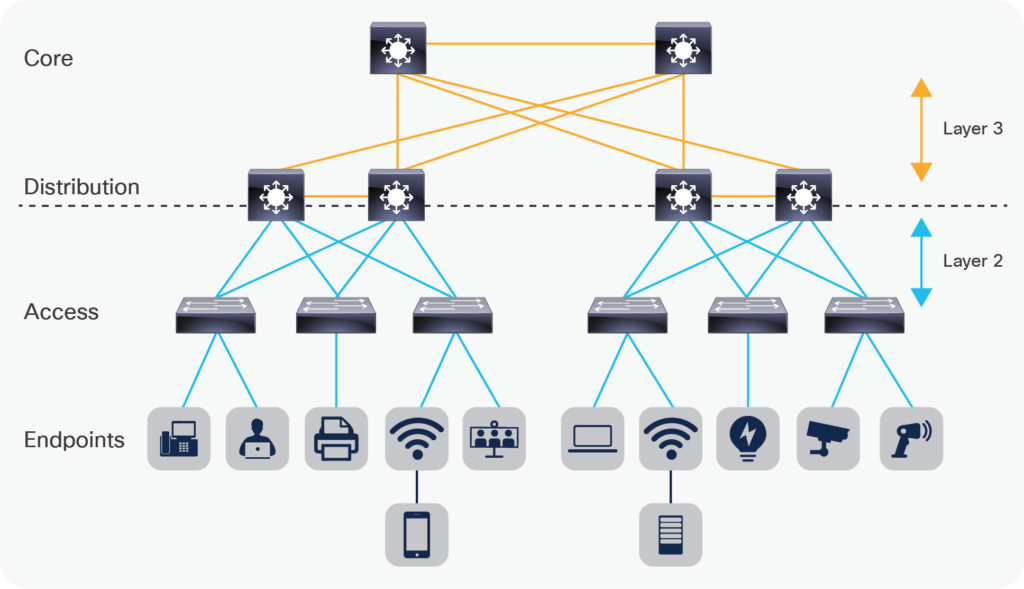
La capa 2 de redes se refiere a la segunda capa del modelo de interconexión de sistemas abiertos (OSI), que es la capa de enlace de datos. La capa 2 es la capa de enlace (la segunda capa más baja) en el modelo de red TCP/IP , justo por encima de la capa física. La capa 2 proporciona dos funciones importantes en el modelo OSI. Primero, permite que las capas superiores del modelo OSI accedan al medio (datos) mediante tramas. Los paquetes enmarcados contienen direcciones de control de acceso al medio (MAC) para comunicaciones directas con la tarjeta de interfaz de red (NIC) del dispositivo local . La segunda función crítica de la capa 2 es controlar cómo se colocan y reciben los datos del medio, (1) Control de Acceso al Medio (MAC) y Detección de Errores. En redes inalámbricas, la capa 2 también puede ayudar con el control de flujo (algo que se maneja en la capa 4 en redes Ethernet). La detección de errores es importante en la comunicación TCP porque este protocolo no tiene pérdidas, lo que significa que cada paquete debe reensamblarse para una comunicación exitosa.
La capa 2 es donde los paquetes de datos se codifican y decodifican en bits. La capa 2 se utiliza para transferir datos entre nodos de red adyacentes en la misma red de área local.
La capa 2 proporciona los medios procedimentales y funcionales para la transferencia de datos entre nodos de red y proporciona los medios para detectar y corregir errores que puedan ocurrir en la capa física (capa 1). La capa 2 proporciona numerosos servicios, entre ellos:
La neumónica ayuda a los profesionales de la ciberseguridad a recordar el modelo OSI.
Por favor = Físico = Capa 1
Hacer = Datos = Capa 2
No = Red = Capa 3
Tell = Transporte = Capa 4
Secreto = Sesión = Capa 5
Contraseña = Presentación = Capa 6
Cualquiera = Aplicación = Capa 7
La capa 2 se centra en la entrega de datos y la fiabilidad del servicio (corrección de errores de hardware). El enrutamiento entre redes y el direccionamiento global son funciones de capas superiores, lo que permite que los protocolos de enlace de datos se enfoquen en la entrega local, el direccionamiento y la arbitraje de medios. Las redes de capa 2 pueden ser utilizadas por las PYMES para segmentar redes en VLAN (redes de área local virtuales) e incluso PVLAN (VLAN privadas). Segmentar su red puede ser muy beneficioso para la seguridad de su negocio. La segmentación de la red ayuda a limitar la propagación de malware , virus o incluso hackers , ya que la red interna de confianza deja de ser plana y abierta. Esto le ayuda a lograr un marco de red de confianza cero . Por ejemplo, si un hacker obtuviera acceso a su red a través de alguien de su equipo de finanzas, no podría moverse lateralmente a otra parte de la red sin comprometer un host en esa red, e incluso en ese caso, solo si el hacker puede ver o comunicarse con un host en la otra red aislada, debido a que la red está segmentada.
Los firewalls se implementan comúnmente en pymes con capacidades de red inalámbrica que permiten separar física y lógicamente las redes Wi-Fi para invitados de las redes Wi-Fi de confianza . Asegúrese de vincular su red Wi-Fi de confianza a sus cuentas de usuario de Active Directory (mediante Radius) en lugar de usar una contraseña estática. Esto elimina el riesgo común de que empleados despedidos se conecten a su red Wi-Fi de confianza en el estacionamiento para sustraer datos confidenciales o causar daños adicionales a su empresa.
Además, las siguientes recomendaciones le ayudarán a usted y a su empresa a mantenerse seguros frente a las diversas amenazas cotidianas. Todas las sugerencias que se enumeran a continuación se pueden obtener contratando los servicios de desarrollo del programa vCISO de CyberHoot.
Todas estas recomendaciones están integradas en CyberHoot, tanto en su producto como en sus servicios de vCISO. Con CyberHoot, puede gestionar, capacitar, evaluar y poner a prueba a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, siga aprendiendo suscribiéndose a nuestros boletines mensuales de ciberseguridad para mantenerse al día con las últimas novedades.
Fuentes:
Lecturas adicionales:
¿Cuál es el protocolo más escalable en la capa 2?
Términos relacionados:
Red de área local virtual privada (PVLAN)
CyberHoot tiene otros recursos disponibles. A continuación, encontrará enlaces a todos nuestros recursos; no dude en consultarlos cuando lo desee:
Nota: Si desea suscribirse a nuestro boletín informativo, visite cualquiera de los enlaces anteriores (excepto el de infografías), introduzca su dirección de correo electrónico en la parte derecha de la página y haga clic en " Enviarme boletines informativos".
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁS
La mayoría de las pruebas de phishing mienten a tus empleados. ¡Esta dice hola primero! HootPhish les dice a las personas de antemano: esto es...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.