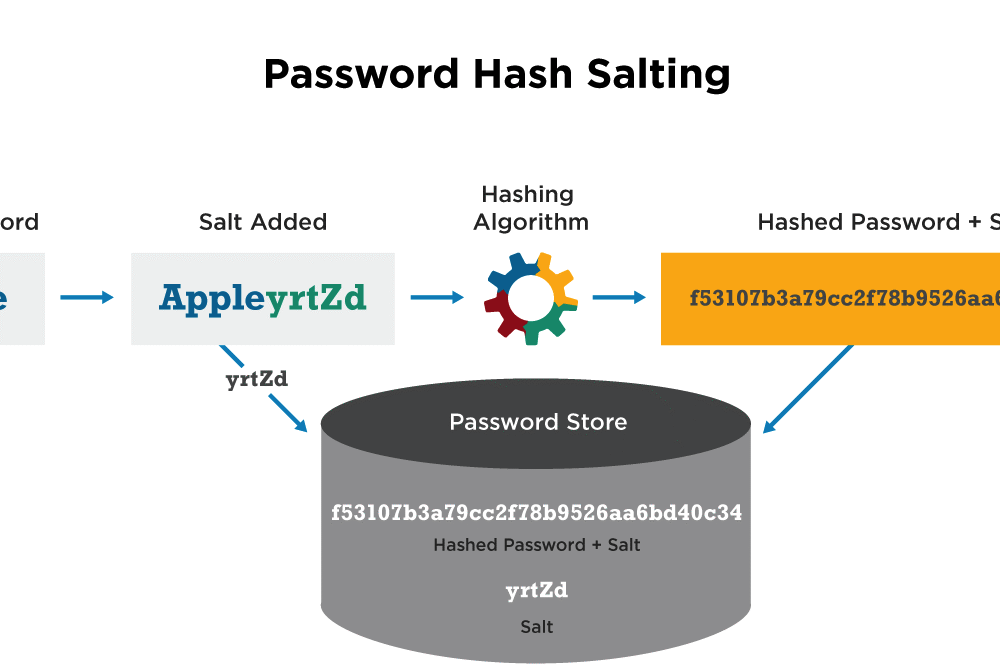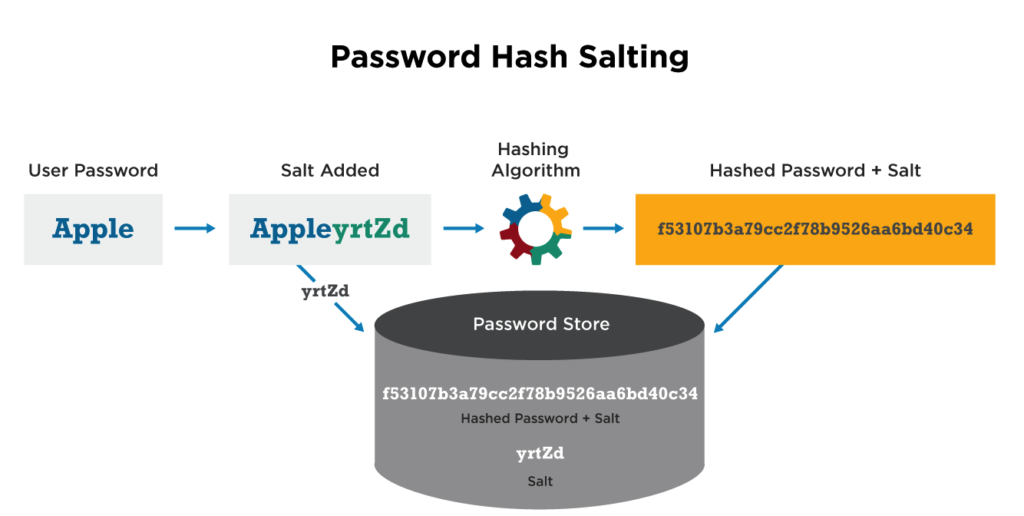
El salting de contraseñas es una técnica que protege las contraseñas almacenadas en una base de datos contra la ingeniería inversa por parte de hackers que podrían vulnerar la seguridad. Consiste en añadir una cadena de 32 caracteres o más a una contraseña y luego aplicarle una función hash . El salting es una de las formas más seguras de proteger las contraseñas almacenadas para la autenticación futura sin exponerlas en caso de una vulneración de la seguridad del sitio web. Sin embargo, para que esta protección funcione, las contraseñas con salting deben someterse a un proceso de hash iterativo varias veces. Cuando se emplean el salting y el hash recursivo, las tablas arcoíris resultan inútiles para descifrar contraseñas.
Fuente: Techopedia
Lecturas adicionales:
Cómo proteger su sitio web contra las filtraciones de datos
Términos relacionados: Hashing , Tablas arcoíris
Al igual que en los artículos de CyberHoot sobre Hashing y Rainbow Table , si desarrollas código que almacena contraseñas en una base de datos para autenticación, debes añadir sal y aplicar un hash a esas contraseñas para proteger a tus usuarios. No hacerlo supone un riesgo extremo de sufrir una grave brecha de seguridad que podría dañar tu marca. Además de añadir sal y aplicar un hash a las contraseñas antes de almacenarlas, también debes seguir estas directrices para garantizar el éxito.
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Imagínate en la autopista, circulando a unos 20 km/h por encima del límite de velocidad, al igual que el resto del tráfico. Más adelante, frena...
LEER MÁS
¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.