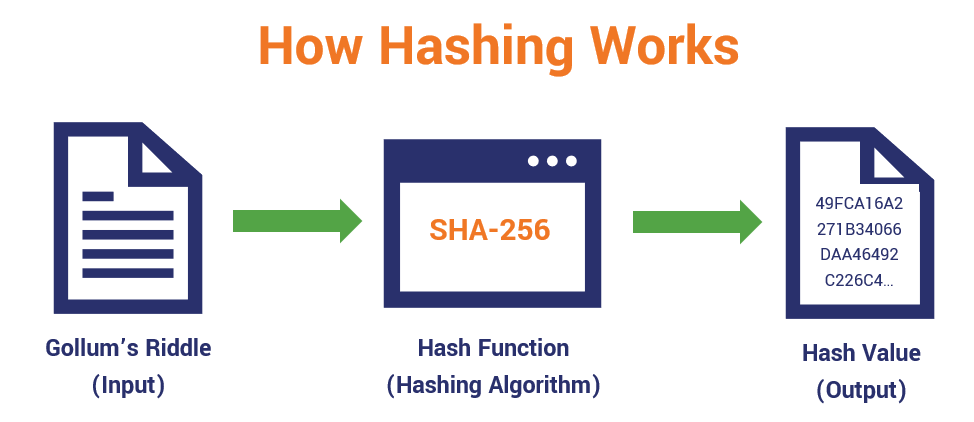
El hashing es el proceso de convertir una clave de entrada en un código de salida de longitud uniforme. La clave de entrada puede tener una longitud fija, como un número entero, o una longitud variable, como un nombre o una contraseña. El resultado es un código hash que se utiliza para indexar una tabla hash que contiene los datos o registros, o punteros a ellos.
Las funciones hash pueden realizar tres (3) funciones específicas:
Las funciones hash fuertes garantizan dos cosas:
Las tablas hash crean una lista donde se almacenan todos los pares de valores, a los que se puede acceder fácilmente mediante su índice. El resultado es una técnica para acceder a los valores clave en una tabla de base de datos de forma muy eficiente, así como un método para mejorar la seguridad de la base de datos mediante el cifrado.
Uno de los usos más importantes de los algoritmos de hash se da en los gestores de contraseñas. En este artículo, Cyberhoot describe cómo se debe aplicar un salting y un hash al almacenamiento de contraseñas para evitar que los hackers puedan descifrarlas a partir de su entrada en la tabla hash. Esto se logra utilizando el resultado de una función hash como entrada para el siguiente cálculo, de forma recursiva y repetida. En el caso de una contraseña maestra, esto puede repetirse decenas de miles de veces para brindar la máxima protección al propietario. Cuando los sitios web no aplican funciones de hash recursivas adecuadas a nuestras contraseñas, estas quedan expuestas a los hackers, quienes pueden reutilizarlas en ataques contra nosotros.
¿Qué debe hacer mi PYME o MSP?
El cifrado y el hashing son importantes para las pymes y los proveedores de servicios gestionados (MSP) con el fin de proteger la confidencialidad de la información crítica y sensible. Las pymes y los MSP pueden estar sujetos a controles legislativos como HIPAA o PCI, que exigen que ciertos tipos de datos (registros médicos, información PAN de tarjetas de crédito) se protejan contra su divulgación (proteger la confidencialidad).
La mejor estrategia para que las PYMES cumplan con estos requisitos es no tener esos datos en su poder. Por ejemplo, las obligaciones de cumplimiento de PCI a menudo pueden evitarse asociándose con servicios web en línea que realizan la autorización de crédito fuera de su sitio web o tienda y simplemente proporcionan a la PYME/MSP un código de autorización.
En segundo lugar, si una PYME o un proveedor de servicios gestionados (MSP) debe recopilar y almacenar datos tan críticos y sensibles, sería recomendable aplicar un algoritmo hash recursivo a los datos y posiblemente cifrarlos. Solo asegúrese de proteger las claves de descifrado.
Además, las siguientes recomendaciones le ayudarán a usted y a su empresa a mantenerse seguros frente a las diversas amenazas cotidianas. Todas las sugerencias que se enumeran a continuación se pueden obtener contratando los servicios de desarrollo del programa vCISO de CyberHoot.
Todas estas recomendaciones están integradas en CyberHoot, tanto en su producto como en sus servicios de vCISO. Con CyberHoot, puede gestionar, capacitar, evaluar y poner a prueba a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, siga aprendiendo suscribiéndose a nuestros boletines mensuales de ciberseguridad para mantenerse al día con las últimas novedades.
Término relacionado:
Lectura adicional :
Cómo cifrar contraseñas de forma segura
Fuentes :
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

