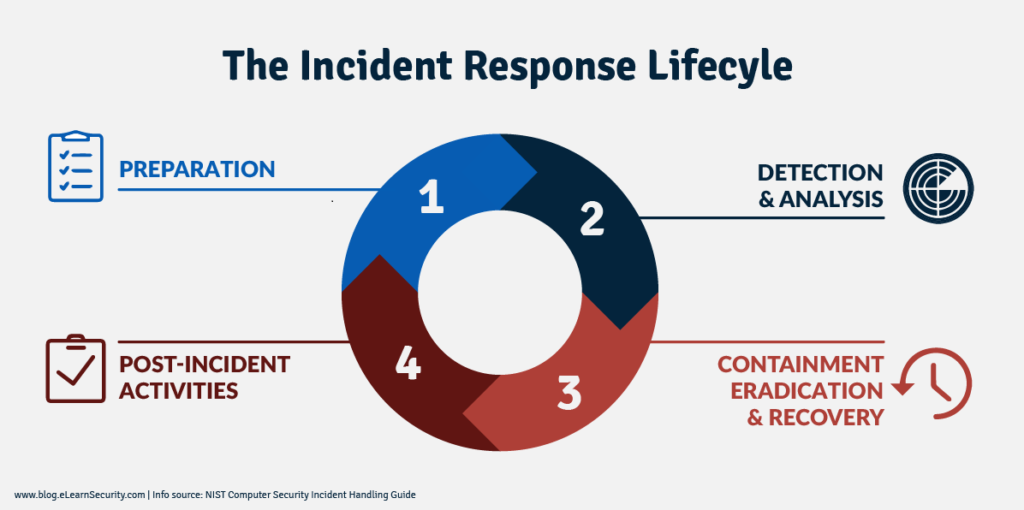
La erradicación se refiere a lo que sucede después de contener un incidente de ciberataque. Una vez contenida la amenaza, es necesario erradicar (eliminar) los componentes clave del incidente de seguridad. La eliminación del malware de todos los sistemas infectados que se desconectaron durante la fase de contención se realiza en la fase de erradicación. Algunos ejemplos comunes de tareas de erradicación incluyen deshabilitar y restablecer las cuentas de usuario comprometidas, restablecer las contraseñas de todas las cuentas de dominio y escanear la red en busca de indicadores de compromiso. La erradicación es fundamental para evitar que los atacantes lancen ataques adicionales contra su empresa.
Si tiene una empresa, debe realizar estas acciones básicas para proteger su información confidencial:
La mayoría de estas recomendaciones están integradas en CyberHoot. Con CyberHoot, puede gestionar, capacitar, evaluar y poner a prueba a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, continúe aprendiendo suscribiéndose a nuestros boletines mensuales de ciberseguridad para mantenerse al día con las últimas novedades.
Términos relacionados: Contención , Recuperación , Revisión , Análisis de la causa raíz
Fuente: Bluegrass Cyber Security
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.