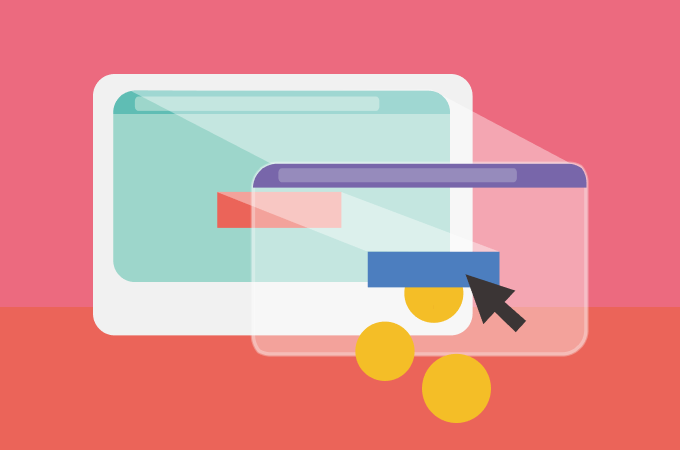
El clickjacking , también conocido como " ataque de manipulación de la interfaz de usuario ", consiste en que un atacante utiliza múltiples capas transparentes o ambiguas para engañar al usuario y lograr que haga clic en un botón o enlace de otra página, cuando su intención era acceder a la página principal. De esta forma, el atacante "secuestra" los clics destinados a su página y los redirige a otra, probablemente perteneciente a otra aplicación, dominio o ambos.
Mediante una técnica similar, también se pueden interceptar las pulsaciones de teclas. Con una combinación cuidadosamente diseñada de hojas de estilo, iframes y cuadros de texto, se puede engañar al usuario haciéndole creer que está escribiendo la contraseña de su correo electrónico o cuenta bancaria, cuando en realidad está escribiendo en un marco invisible controlado por el atacante.
Uno de los ejemplos más conocidos de Clickjacking fue un ataque contra la página de configuración del plugin Adobe Flash . Al cargar esta página en un iframe invisible, un atacante podía engañar al usuario para que modificara la configuración de seguridad de Flash, permitiendo así que cualquier animación Flash utilizara el micrófono y la cámara del ordenador.
Si bien puede resultar difícil para el propietario típico de una pyme tomar medidas para evitar que esto ocurra, su personal de TI puede ayudarle a configurar algunas cosas. Según OWASP , existen tres estrategias principales que se pueden utilizar para defenderse de estos ataques:
Tenga en cuenta que estos mecanismos son independientes entre sí y, siempre que sea posible, se deben implementar más de uno para brindar una defensa exhaustiva. Además de estas acciones, se deben implementar las siguientes medidas básicas para proteger a sus usuarios:
Fuentes:
Recursos para desarrolladores de Mozilla
Lecturas adicionales:
PortSwigger: Encuentra vulnerabilidades de clickjacking
Security Boulevard: Prevención de ataques de clickjacking
Términos relacionados:
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Recuerdo los primeros días de...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.