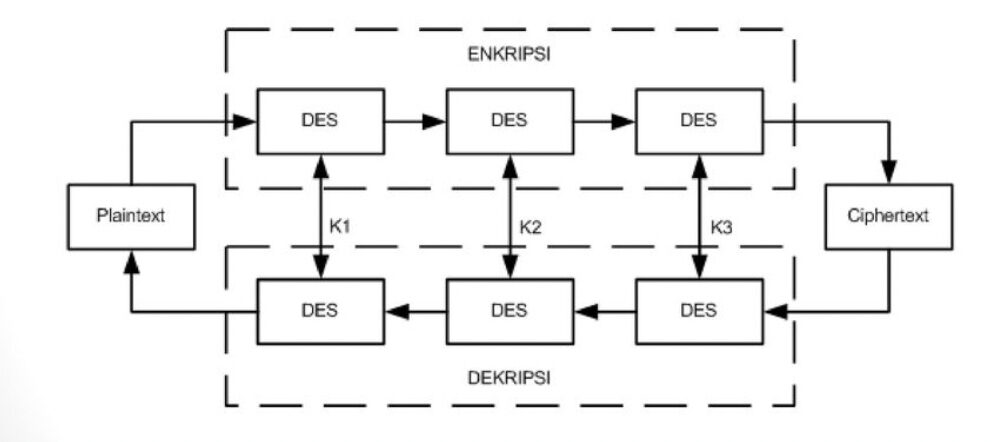
El cifrado 3DES, también conocido como Estándar de Cifrado de Datos Triple (DES), es un tipo de criptografía donde los algoritmos de cifrado por bloques se aplican tres veces a cada bloque de datos. El tamaño de la clave se incrementa en Triple-DES para garantizar una mayor seguridad mediante capacidades de cifrado . Cada bloque contiene 64 bits de datos. Las tres claves se denominan claves de paquete y constan de 56 bits cada una. Existen tres opciones de clave en los estándares de cifrado de datos:
La opción de clave n.º 3 se conoce como triple DES. La longitud de la clave triple DES es de 168 bits, pero su seguridad se reduce a 112 bits.
Triple DES cifra los datos de entrada tres veces. Las tres claves se denominan k1, k2 y k3. Esta tecnología está incluida en el estándar ANSIX9.52. Triple DES es retrocompatible con el DES estándar.
El algoritmo Triple DES resulta útil por su gran longitud de clave, superior a la de la mayoría de los algoritmos de cifrado. Sin embargo, en los últimos años, el Instituto Nacional de Estándares y Tecnología (NIST) reemplazó el algoritmo DES por el Estándar de Cifrado Avanzado (AES) .
El cifrado y la criptografía son fundamentales para todas las pymes y los proveedores de servicios gestionados (MSP) con el fin de proteger la confidencialidad e integridad de la información crítica y sensible. El cifrado también contribuye a la disponibilidad de los datos , ya que las copias de seguridad deben estar protegidas mediante cifrado si contienen información crítica y sensible.
Las PYMES o los MSP pueden estar sujetos a controles legislativos como CMMC , HIPAA o PCI , los cuales requieren formas específicas de cifrado de datos. Ejemplos de estos requisitos legislativos incluyen registros de atención médica individuales bajo la Ley de Portabilidad y Responsabilidad del Seguro Médico (HIPAA) , información PAN de tarjetas de crédito bajo los Estándares de Seguridad de Datos de la Industria de Tarjetas de Pago (PCI-DSS) , Información No Clasificada Controlada (CUI) bajo los controles legislativos CMMC , e incluso Información Personal No Pública (NPPI) bajo el Reglamento General de Protección de Datos en la UE, o aquí en los EE. UU., la Ley de Privacidad del Consumidor de California.
Una estrategia para que las pymes cumplan con los requisitos de cumplimiento del sector es, en primer lugar, no tener dichos datos en su poder. Por ejemplo, las obligaciones de cumplimiento de PCI a menudo se pueden evitar asociándose con un servicio de pago en línea que realiza la autorización de crédito fuera de su control y simplemente proporciona un código de aprobación o autorización. Sin embargo, en los casos en que una pyme o un proveedor de servicios gestionados (MSP) deba recopilar y almacenar datos críticos y confidenciales, deberá protegerlos mediante cifrado. Actualmente, esto significa utilizar el estándar de cifrado avanzado (AES) , el método algorítmico más potente para garantizar la seguridad unidireccional y proteger sus datos contra filtraciones y accesos no autorizados.
Las PYMES y los MSP deberían cifrar sus portátiles y tabletas con BitLocker de Microsoft o FileVault de Apple para proteger sus datos críticos y sensibles. Esto limita el robo o la pérdida de un dispositivo a una pérdida o coste económico, en lugar de multas más elevadas por una vulneración de datos críticos o sensibles regulados (registros HIPAA, PCI o CMMC).
Al igual que con las claves físicas, la gestión de claves lógicas es importante. Asegúrese de guardar las claves de descifrado en un lugar seguro, no en el dispositivo donde la clave descifra los datos. Asegúrese de proteger el uso de la clave con una contraseña segura, larga y única, almacenada en un gestor de contraseñas que, a su vez, esté protegido con controles de contraseña similares y autenticación de dos factores. Además del cifrado y la gestión de claves, las empresas pueden tomar las siguientes medidas para protegerse aún más de las vulnerabilidades.
Las siguientes recomendaciones le ayudarán a usted y a su empresa a mantenerse seguros frente a las diversas amenazas cotidianas. Todas las sugerencias que se enumeran a continuación se pueden obtener contratando los servicios de desarrollo del programa vCISO de CyberHoot.
Cada una de estas recomendaciones, excepto el seguro cibernético, está integrada en el producto y los servicios virtuales de Director de Seguridad de la Información (CIO) de CyberHoot. Con CyberHoot, puede gestionar, capacitar, evaluar y poner a prueba a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, continúe aprendiendo suscribiéndose a nuestros boletines mensuales de ciberseguridad para mantenerse al día con las últimas novedades.
Fuentes:
Lecturas adicionales:
¿Qué es el Estándar de cifrado de datos (DES)?
Términos relacionados:
CyberHoot tiene otros recursos disponibles. A continuación, encontrará enlaces a todos nuestros recursos; no dude en consultarlos cuando lo desee:
Nota: Si desea suscribirse a nuestro boletín informativo, visite cualquiera de los enlaces anteriores (excepto el de infografías), introduzca su dirección de correo electrónico en la parte derecha de la página y haga clic en " Enviarme boletines informativos".
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Gravedad: CRÍTICA (CVSS 9.2) | Fecha de emisión: 22 de octubre de 2026. El 21 de octubre se detectaron dos fallos críticos en PHP...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Incluso antes de que Claude Code hiciera...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.