Investigadores de seguridad en Alemania han publicado un comunicado de prensa sobre los resultados de su investigación, que se presentarán en Usenix 2021. Presentaron hallazgos que demuestran que «Apple AirDrop comparte más que archivos». Afirmaron: «Hemos descubierto importantes filtraciones de privacidad en el servicio de intercambio de archivos de Apple». Este artículo resume dichas filtraciones para que usted pueda determinar si son lo suficientemente importantes como para dejar de usarlo. En CyberHoot, creemos que las medidas de protección que se describen a continuación nos permiten seguir utilizándolo.
Para quienes no tienen iPhone ni Mac, AirDrop es una conexión Wi-Fi punto a punto de baja latencia, cifrada y de alta velocidad que los usuarios de Apple utilizan para compartir archivos o fotos. Esta herramienta se llama AWDL, o Enlace Directo Inalámbrico de Apple . AWDL se usa principalmente con AirDrop, pero también para transmitir música a tu Apple TV mediante AirPlay o para usar tu iPad como pantalla secundaria con Sidecar.
Según los investigadores, el problema radica en el modo " Solo contactos" de AirDrop , donde se le indica a AirDrop que no acepte conexiones de cualquier persona, sino únicamente de usuarios que ya se encuentren en tu lista de contactos. Consulta la imagen a continuación para ver las opciones de configuración disponibles para AirDrop:
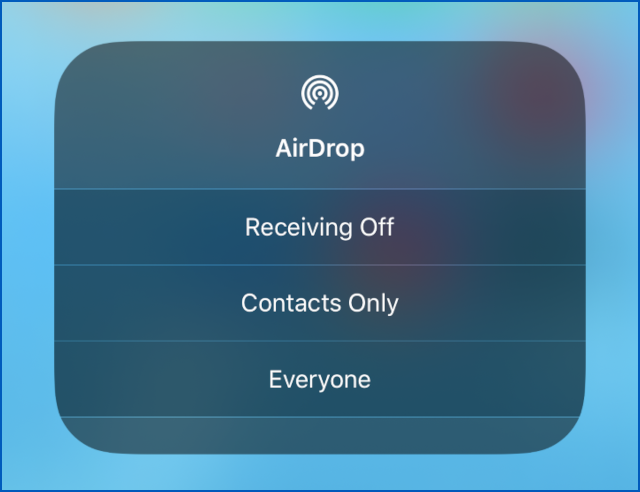
Para que lo sepas, si configuras AirDrop para que todos puedan acceder a tu teléfono sin tu consentimiento, no significa que cualquiera pueda acceder sin tu permiso. Recibirás una ventana emergente solicitando permiso para descargar los archivos, permiso que los remitentes no pueden omitir. Un inconveniente de tener AirDrop configurado para que todos puedan acceder a tu teléfono es que, si alguien intenta enviarte un archivo, la ventana emergente incluye una pequeña miniatura del archivo que quiere enviar, para que puedas asegurarte de que no solo es un remitente de confianza, sino que también es contenido que quieres tener en tu dispositivo.
Eso significa que puedes ser víctima de un "bluejacking" , término que se utiliza para describir cuando alguien te envía una imagen no solicitada que te ves obligado a ver para decidir si quieres verla o no.
Dicho esto, la opción "Solo contactos" parece la más acertada. Sin embargo, los investigadores de Darmstadt descubrieron que ambos extremos de una conexión AirDrop coinciden en si se consideran mutuamente contactos mediante el intercambio de paquetes de red que no protegen adecuadamente la privacidad de los datos de contacto. Apple simplemente olvidó añadir un valor aleatorio a los hashes criptográficos utilizados para identificarse mutuamente, lo que generó una vulnerabilidad de ingeniería inversa que permite obtener números de teléfono y direcciones de correo electrónico del teléfono objetivo.
Los investigadores afirman que el contacto identifiers, que se basan en números de teléfono y direcciones de correo electrónico, se intercambian como SHA-256 hashes criptográficos Para proteger los datos originales, cada extremo convierte sus propios datos de contacto en... hash y los compara con los datos enviados por el otro, en lugar de compartir y comparar los números de teléfono y direcciones de correo electrónico originales, lo que significa que no tienen que revelar sus datos de contacto sin procesar por adelantado para ver qué contactos tienen en común.
Lamentablemente, los hashes intercambiados son simplemente eso, hashes sin ningún tipo de sal en las contraseñas . Esto significa que si los hackers tuvieran una lista precalculada de todos los hashes posibles para todos los números de teléfono posibles, podrían buscarlos en su lista de hashes y descifrar la criptografía mediante fuerza bruta.
No es fácil para los hackers explotar tus dispositivos a través de tu AWDL, pero eso no significa que no suceda. CyberHoot recomienda las siguientes acciones para reducir la probabilidad de ser víctima:
No es necesario que otros usuarios de AirDrop puedan descubrirte todo el tiempo.
Si te encuentras en un lugar privado con un remitente de confianza, probablemente no haya problema, pero si estás en una cafetería concurrida o en un centro comercial, recuerda que el modo "Todos" te expone a todas las personas que te rodean.
Es muy fácil conectarse al teléfono equivocado usando AirDrop cuando estás en un lugar concurrido, como un estadio o un centro comercial. Resiste la tentación de conectarte a ciegas cuando te encuentres con un viejo amigo en uno de estos lugares y quieras compartir algunas fotos. Comprueba el nombre y procede con cuidado.
Ve a Ajustes > General > Actualización de software.
Los exploits anteriores requerían tener el Bluetooth activado para que esto se convirtiera en un ataque sin clic. Desactiva el Bluetooth cuando no lo uses.
Nunca es una mala idea realizar comprobaciones adicionales de errores y fallos.
Con frecuencia, los usuarios creen erróneamente que los productos de Apple son seguros, están libres de virus y nunca son vulnerables. Es fundamental tener en cuenta que existen vulnerabilidades en todos los dispositivos y seguir el consejo anterior de apagarlos cuando no se utilicen. Lea el artículo de CyberHoot « Malware en Macs » para obtener más información sobre las vulnerabilidades de Mac.
Fuentes:
NakedSecurity – Artículo de Sophos
NakedSecurity – Vídeo de Sophos
Lecturas adicionales:
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

En resumen: la IA puede hacer que los ciberataques habituales sean más rápidos y fáciles de escalar. Sin embargo, siguen siendo fundamentales los sólidos principios de seguridad...
LEER MÁS
Imagínate en la autopista, circulando a unos 20 km/h por encima del límite de velocidad, al igual que el resto del tráfico. Más adelante, frena...
LEER MÁS
¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁSOfrezca a su personal una visión más aguda, con un enfoque positivo que supera las pruebas de phishing tradicionales.