La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) se asoció con el Centro Australiano de Ciberseguridad (ACSC), el Centro Nacional de Ciberseguridad del Reino Unido (NCSC) y la Oficina Federal de Investigación (FBI) de EE. UU. para elaborar un informe que detalla las principales vulnerabilidades actuales que pueden ser explotadas por los hackers . Cada vulnerabilidad ha sido documentada meticulosamente en la base de datos de Vulnerabilidades y Exposiciones Comunes (CVE) , una fuente principal de inteligencia sobre amenazas utilizada por los profesionales de la seguridad informática.
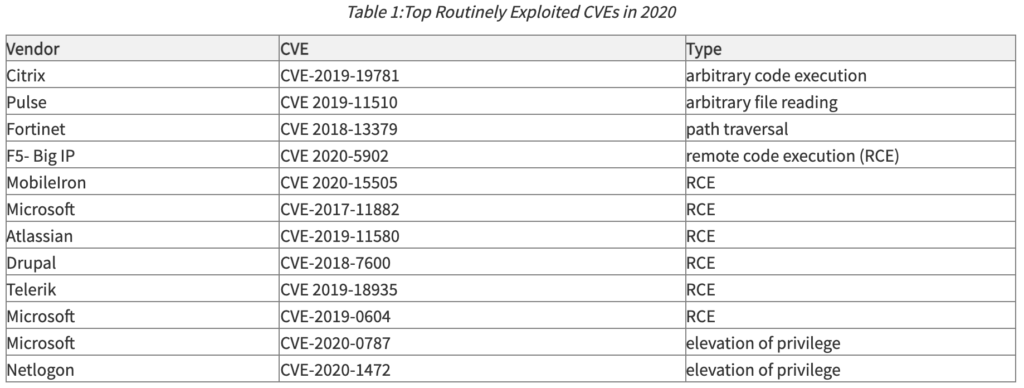
En 2020, la rápida transición al teletrabajo causada por la pandemia se convirtió en una bonanza para los hackers. Los sistemas que se trasladaron a casa apresuradamente perdieron el acceso a la infraestructura de parches, lo que impidió las actualizaciones directas de Microsoft, en favor de una distribución controlada de parches a los dispositivos de la empresa. El problema es que, en algunos casos, era necesario hablar con un controlador de dominio en la oficina corporativa para recibir los parches. Trabajar de forma remota durante seis a nueve meses significó que algunos equipos no recibieran parches durante seis a nueve meses. Cuatro de las vulnerabilidades más atacadas en 6 afectaron a vulnerabilidades de Microsoft sin parchear.
A continuación se muestra una tabla que resume las vulnerabilidades CVE más explotadas por los hackers durante 2020:
Las empresas necesitan planificar su infraestructura de parches para adaptarse a las nuevas realidades de los teletrabajadores. Pueden habilitar actualizaciones directas de Microsoft o implementar una infraestructura en la nube más moderna a la que puedan acceder los teletrabajadores. Los sistemas en las ubicaciones de trabajo remotas no pueden quedar sin parches.
Los piratas informáticos continuaron atacando sistemas sin parches en 2021 con una variedad de vulnerabilidades de Microsoft (que se muestran a continuación), así como las soluciones de firewall observadas en 2020 (Fortinet con Accellion agregado en 2021) y soluciones de acceso remoto (Pulse permaneció en la lista mientras que VM Ware reemplazó a Citrix).
La forma más eficaz de mitigar muchas vulnerabilidades es actualizar las versiones de software una vez que los parches estén disponibles. A menudo, mientras se crea un parche, el proveedor proporciona instrucciones sobre soluciones temporales para mantener la seguridad hasta su lanzamiento. Para mantenerse al día durante la pandemia, implemente una solución de gestión de parches en la nube para actualizar el software automáticamente cuando y donde sea necesario.
Entre las soluciones más comunes para la gestión de parches en pequeñas y medianas empresas se encuentran ManageEngine y Automox. ManageEngine incluso incluye servicios de actualización gratuitos para hasta 25 dispositivos.
Además de adoptar un sistema de gestión de parches, CyberHoot recomienda las siguientes prácticas recomendadas para proteger a las personas y a las empresas contra los ataques cibernéticos en línea y limitar los daños que estos causan:
https://youtube.com/watch?v=_zWJEsV4uV4
Fuentes:
Lecturas adicionales:
Proyecto de ley bipartidista sobre ciberseguridad inminente
¿Cuál fue el delito cibernético más caro del año 2020?
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

