Es evidente que el ransomware y su evolución hacia el leakware representan una amenaza crítica para la mayoría de las empresas hoy en día. Según el equipo de respuesta a incidentes de Crypsis de Palo Alto , la demanda promedio de rescate por parte de los hackers ha aumentado a más de 840,000 dólares, y en 2021 ya hemos visto cómo la demanda récord de 10 millones de dólares se vio eclipsada por los 50 millones de dólares que se le pidieron a Acer . Si sigues las noticias sobre ciberseguridad, es posible que solo te preocupen los ataques de ransomware. Sin embargo, siempre hay un nuevo método que llama la atención de la comunidad hacker y que se explota en detrimento de las pequeñas y medianas empresas. En 2020, esa amenaza fue el fraude por correo electrónico empresarial (BEC), que a menudo condujo a fraudes por transferencia bancaria y a la pérdida de decenas de miles de dólares por incidente (a veces cientos de miles). Pero, ¿es mayor que el ransomware? La respuesta depende de a quién se le pregunte, pero probablemente sea no.
El informe de delitos cibernéticos de 2020 del FBI cuenta una historia muy diferente, ya que los pagos de rescate por ransomware reportados fueron extremadamente bajos, menos de 30 millones de dólares, cifra que se ve superada por otras formas de ciberdelincuencia. Según el informe, las empresas pagaron un total de 1.800 millones de dólares en 2020 para resolver el tipo de delito con mayor pérdida de víctimas: el fraude por correo electrónico empresarial (BEC) . El problema es que, en realidad, el ransomware no es el principal perjuicio financiero. Como se observa en la imagen a continuación, no incluye los casos no reportados al FBI, la pérdida de negocios, la remediación por parte de terceros, etc., lo que genera una cifra extrañamente baja. Otra razón para esta baja cifra tiene que ver con las filtraciones de software y la prohibición del pago de rescates en bitcoins por parte del Departamento del Tesoro de EE. UU. desde el 1 de octubre de 2020. Su argumento es que se podría estar pagando a una organización terrorista, lo cual es completamente ilegal. Echa un vistazo a la imagen de abajo para hacerte una idea de las estadísticas del FBI:
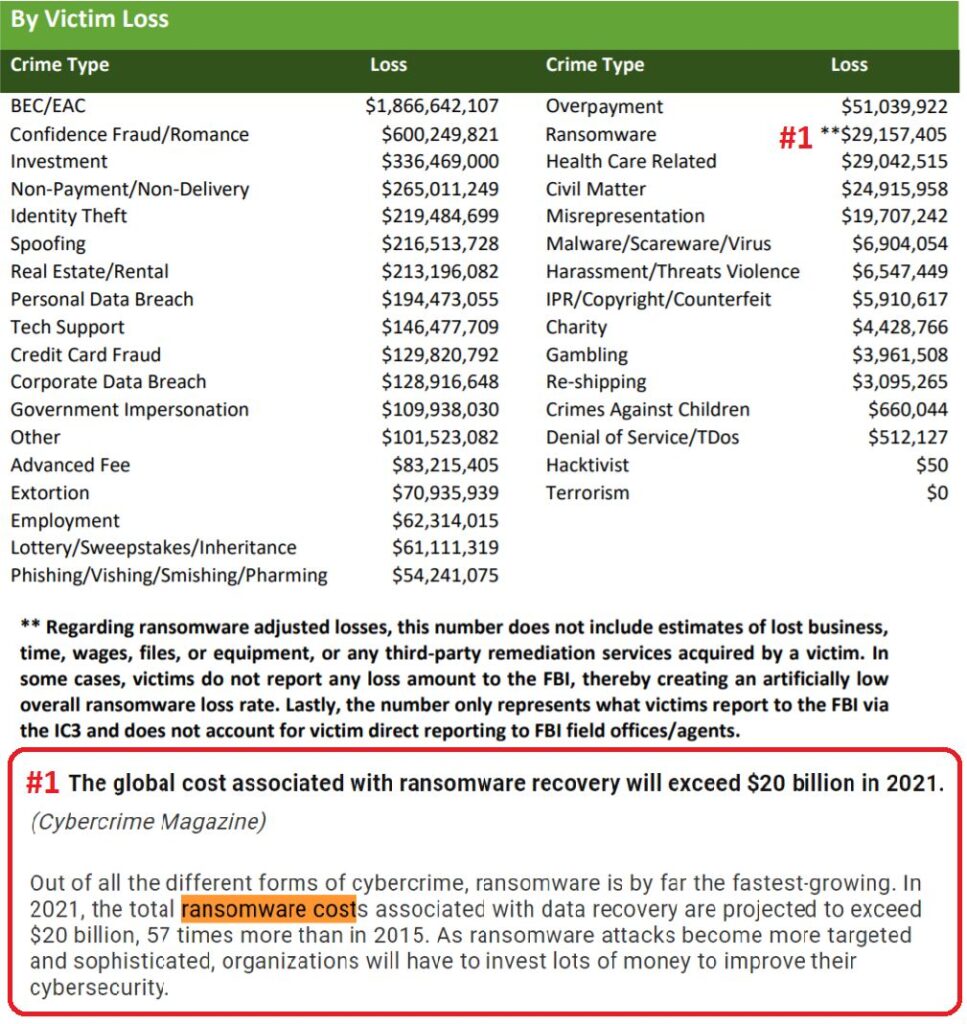
Para quienes no lo sepan, el fraude BEC es un ataque dirigido a personas a través del correo electrónico, cuyo objetivo es generar una acción mediante el engaño ( ingeniería social ). El ataque puede originarse desde una dirección de correo electrónico falsificada o una dirección auténtica comprometida, haciéndose pasar por un compañero de trabajo o socio comercial. Una cuenta comprometida es valiosa porque evade muchas medidas de protección al estar alojada en un servidor de correo electrónico legítimo y de confianza. Los ataques BEC son perpetrados por atacantes sofisticados con metodologías maduras y probadas, y como demuestran las estadísticas del FBI, resultan lucrativos para estos atacantes y, por consiguiente, perjudiciales para la empresa víctima. Uno de los resultados más comunes del fraude BEC es una transferencia bancaria de decenas o cientos de miles de dólares a la cuenta equivocada, ya que el hacker modifica la información de pago utilizando la cuenta financiera comprometida de la empresa. Las consecuencias son devastadoras, como se puede apreciar en las estadísticas del FBI.
El ransomware es un software malicioso diseñado para bloquear el acceso a un sistema informático y, lo que es más importante, a los datos críticos que contiene, hasta que se pague una suma de dinero o rescate. Los atacantes exigen el pago en bitcoin, lo que dificulta enormemente el rastreo de los pagos por parte de los investigadores (actualmente ilegal).
El software de fugas, una cepa de ransomware, funciona como muchas otras amenazas y se propaga mediante el compromiso inicial, el movimiento lateral y la escalada de privilegios. El cifrado en sí (y la exfiltración de datos asociada, así como otras tácticas de presión) es simplemente una forma sencilla de monetizar el compromiso. Esto significa que las organizaciones que desarrollan estrategias integrales contra las cepas modernas de ransomware están protegidas contra muchos otros posibles compromisos. Aquellas que se centran en un solo aspecto (por ejemplo, la recuperación de datos) quedan vulnerables a la amenaza del ransomware evolucionado, la exfiltración de datos y la exposición en línea. CyberHoot estima que las pérdidas por ransomware rondaron los 10 XNUMX millones el año pasado, eclipsando las pérdidas causadas por BEC.
Afortunadamente, usted y su empresa pueden protegerse contra la vulneración del correo electrónico empresarial. Es fundamental contar con las medidas adecuadas. CyberHoot recomienda las siguientes acciones para proteger su información confidencial:
Fuentes:
Lecturas adicionales:
Se está formando un grupo de trabajo contra el ransomware
Términos relacionados:
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Incluso antes de que Claude Code hiciera...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.