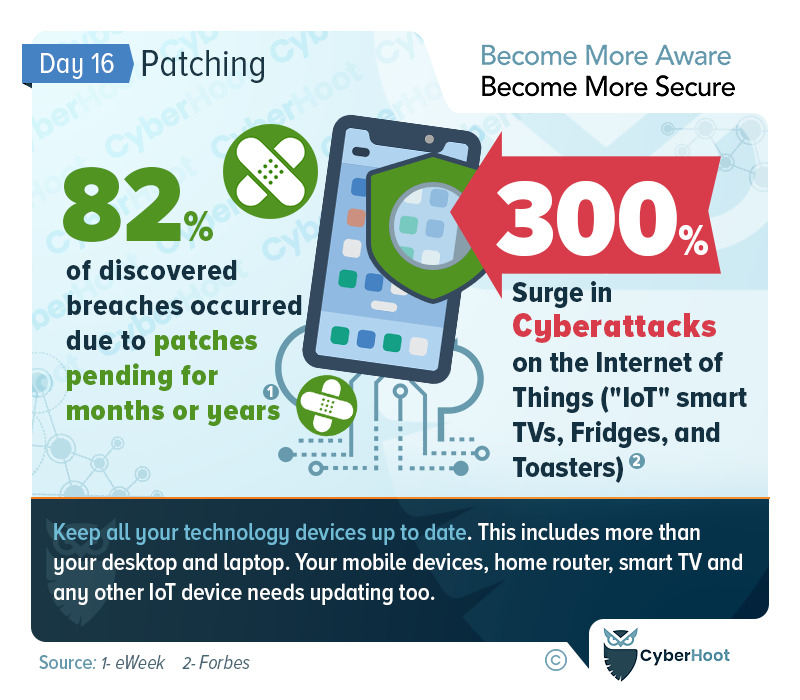
Los hackers suelen infiltrarse en nuestras redes y ordenadores mediante ataques de ingeniería social que aprovechan correos electrónicos de phishing o contraseñas deficientes. Sin embargo, existe también una vulnerabilidad más fundamental en los dispositivos y equipos de red que utilizamos para el funcionamiento de nuestra informática: la falta de parches.
Los proveedores publican parches para corregir errores y vulnerabilidades, además de añadir nuevas funciones a sus productos. Mantenerse al día con los parches es una buena práctica que a menudo se descuida en las empresas, lo que puede tener consecuencias devastadoras. CyberHoot monitoriza constantemente las vulnerabilidades críticas anunciadas por los proveedores y las publica como avisos en nuestro blog y páginas de avisos , así como para nuestros clientes vCISO .
Todas las empresas deben desarrollar su Proceso de Gestión de Alertas de Vulnerabilidad y probarlo en las próximas alertas críticas para garantizar su eficacia. Suscríbase a las fuentes de Inteligencia de Amenazas para mantenerse al tanto de los nuevos parches críticos y vulnerabilidades a medida que se identifiquen. Además, siga las mejores prácticas que se indican a continuación.
CyberHoot cree que, para muchas empresas pequeñas y medianas y MSP, pueden mejorar enormemente sus defensas y posibilidades de no convertirse en otra víctima de un ciberataque si siguen los consejos anteriores.
Esperamos que disfruten del Mes de la Concientización sobre Ciberseguridad (CAM). Visiten o suscríbanse a las páginas de CyberHoot en Facebook , LinkedIn o Twitter para recibir actualizaciones diarias durante todo el mes.
Mejores prácticas de parcheo en 2022 – CNP.Net
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Incluso antes de que Claude Code hiciera...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

