Coautor: Craig Taylor
En un mundo de ciberseguridad en constante evolución, las filtraciones de datos siguen aumentando en frecuencia e impacto. Las amenazas de ciberseguridad se presentan en diversas formas, como ingeniería social, robo de credenciales, ataques de phishing e incluso ataques a aplicaciones web. Si su organización sufre un incidente de ciberseguridad, este artículo le guiará en los pasos necesarios para responder. CyberHoot asume que cuenta con un Proceso de Gestión de Incidentes de Ciberseguridad (CIMP) para guiarle.
Los consejos y trucos de este artículo pueden identificar deficiencias en su plan. Seguir la guía de CyberHoot a continuación le ayudará a resolver el incidente de ciberseguridad de forma eficiente y eficaz. Si no cuenta con un CIMP, debería utilizar el programa vCISO de CyberHoot para crear uno.
Ante cualquier incidente, se recomienda actuar con rapidez para limitar los daños causados por una filtración. Sin embargo, CyberHoot advierte sobre dos prioridades principales.
Lo primero es proteger vidas humanas. Si el sistema vulnerado presta servicios vitales, es posible que no pueda desactivarlo para solucionar la vulneración. La vida humana es lo primero.
En segundo lugar, si la investigación forense es importante para los propietarios del sistema, debe gestionar el incidente priorizando la preservación de pruebas en sus esfuerzos de recuperación. Esto podría implicar crear una imagen del disco duro utilizando herramientas forenses avanzadas como Encase.
Con la pregunta forense y la seguridad humana resueltas, ahora puede avanzar rápidamente hacia la identificación y contención del incidente. Para contener un evento, necesita saber qué sucedió. Para responder a eso, necesita reunir a su equipo de respuesta.
Con suerte, antes de que ocurra un incidente, su Proceso de Gestión de Incidentes de Ciberseguridad (CIMP) habrá identificado a los miembros de su equipo de respuesta y les habrá notificado los requisitos de reunión, tanto de día como de noche. Reúnalos ahora para determinar qué sucedió. Este equipo siempre incluirá personal de seguridad de la información, tecnología de la información, operaciones y alta dirección.
Este artículo asume que ha confirmado que hay un incidente en curso, pero que quizás no sepa qué sucedió. Muchas veces, ocurren incidentes inesperados durante la noche, pero tienen una explicación simple que no es un incidente de seguridad. Las unidades de disco se llenan, lo que provoca caídas en los servidores; eso no es un incidente. Simplemente ocurrió a las 3 de la madrugada, lo que provocó pánico en el SOC.
Una advertencia: en un incidente, proliferan las especulaciones y las conjeturas sin fundamento. Como gestor de incidentes, debe pedir a todos que reflexionen profundamente y revisen los hechos. Si le falta información clave, consígala. El primer objetivo en la contención de incidentes es averiguar qué sucedió. Para ello, necesita que su equipo esté reunido para ayudar a reconstruir la situación.
¿Un cambio programado salió mal? ¿Faltan parches críticos en el sistema? ¿Hay algún infiltrado malicioso? ¿Cuáles son los indicadores de vulnerabilidad que observa? Las respuestas a estas preguntas guiarán su respuesta ante incidentes para contener el evento.
El equipo confía en que se explotó un parche faltante en su sitio de WordPress, lo que provocó la vulnerabilidad de su servidor web. Recientes avisos de seguridad confirman que el código de explotación está circulando y que los hackers están vulnerando sitios web de WordPress. Se ha encontrado evidencia de una vulneración en su servidor web de WordPress. Se ha confirmado el origen del incidente. ¿Y ahora qué?
Si procede, llame a la policía local e informe de la situación y del posible riesgo de robo de identidad, fraude electrónico o cualquier otro delito relacionado con el incidente. Cuanto antes se enteren las autoridades, más eficaces podrán ser. Si la policía local no tiene experiencia investigando filtraciones de información, póngase en contacto con la oficina local del FBI o el Servicio Secreto de los Estados Unidos . En caso de robo de correo, póngase en contacto con el Servicio de Inspección Postal de los Estados Unidos.
Para evitar una mayor pérdida de datos, desconecte todos los equipos afectados, pero no apague ninguna máquina si se requiere un análisis forense . Reiniciar una máquina puede borrar información valiosa de la memoria y los discos. Simplemente desconéctelas de la red para impedir el acceso remoto de hackers y detener cualquier transferencia de datos fuera de su organización.
Examine todos los puntos de entrada y salida de su red (normalmente cortafuegos ) en busca de indicios de acceso remoto. ¿Observa conexiones desde países extranjeros? ¿Se transfirieron datos fuera de la organización? ¿Existen archivos cifrados que indiquen un ataque de ransomware?
Si dispone de un conjunto de herramientas que puedan identificar la presencia de malware o troyanos de acceso remoto, etc., debería ejecutarlas en los equipos afectados. En este ejemplo, no se detectó malware adicional en su entorno. Todos los daños se produjeron en el sitio web alojado externamente. No se produjo pérdida de datos.
Si el sitio web se vio comprometido, será necesario reconstruirlo debido a la presencia de un rootkit instalado por los hackers. Nuestro siguiente paso es eliminar las puertas traseras y el malware de su entorno.
CONSEJOS: Dado que la mayoría de los incidentes ocurren fuera del horario laboral, mañana también podría ser necesario involucrar a los departamentos forense, legal, de recursos humanos y de comunicaciones/relaciones públicas para gestionar el incidente.
Análisis forense : Si el análisis forense es importante, es necesario recurrir a él al inicio de la respuesta al incidente para evitar dañar las pruebas durante la investigación. Considere contratar a un investigador forense independiente para que le ayude a determinar el origen y el alcance de la brecha de seguridad. Este profesional capturará imágenes forenses de los sistemas afectados, recopilará y analizará las pruebas y le indicará los pasos a seguir para la remediación. Sin embargo, tenga en cuenta que sus honorarios oscilan entre los 400 y los 500 dólares por hora.
Asesoría legal : Consulte con su asesor legal sobre el incidente en cuestión. Esto brinda cierta protección a quienes manejan el incidente, gracias al secreto profesional entre abogado y cliente, al evitar que tengan que revelar toda la información disponible sobre el incidente bajo investigación. Su asesor también puede informarle sobre las leyes federales y estatales que podrían aplicarse a raíz de la violación de seguridad.
Notificación de brecha de seguridad : En el mejor de los casos, puede contener y erradicar una brecha en 24 a 48 horas. Sin embargo, es posible que tenga obligaciones contractuales de notificar a los clientes dentro de las 24 horas posteriores a una brecha confirmada. Asegúrese de que alguien verifique esto y ejecute el plan de comunicación adecuado, con o sin la participación de agencias de relaciones públicas.
Si es posible, reemplace las máquinas afectadas con máquinas limpias. Además, actualice las credenciales y contraseñas de los usuarios autorizados. Si un hacker vulneró su sistema durante un periodo de tiempo antes de desmantelar el sitio web con su rootkit, debe asumir que todas las credenciales con acceso al sitio web y a su sitio de WordPress están comprometidas y que su sistema seguirá siendo vulnerable hasta que las cambie, incluso si ha eliminado las herramientas del hacker.
Si un proveedor de servicios gestionados (MSP, por sus siglas en inglés) presta soporte a su infraestructura de TI, revise a qué información personal pueden acceder y decida si necesita cambiar sus privilegios de acceso.
En este caso, sospechamos que la falta de parches en el sitio de WordPress fue la causa principal. Por lo tanto, el siguiente paso tras aislar el sistema es aplicar los parches y volver a ponerlo en línea. Preste especial atención a cómo aplica los parches. Poner el sistema en línea fuera de su firewall puede provocar graves problemas. Aplique los parches desde una ubicación segura antes de que el sistema esté disponible para todo el público.
Si sus proveedores de servicios afirman haber corregido las vulnerabilidades, verifique mediante una inspección directa que realmente lo hayan hecho. Este es un buen momento para revisar el estado de las actualizaciones de todos sus sistemas (internos y externos) para asegurarse de que estén actualizados. Asimismo, compruebe su software antivirus para verificar que todos los sistemas estén actualizados, instalados correctamente y funcionando con los informes correspondientes.
Si las máquinas han sido atacadas por rootkits o malware avanzado, a menudo no existe un antivirus capaz de limpiarlas y dejarlas en buen estado. En estos casos, conviene borrarlas por completo y reconstruirlas desde cero antes de volver a ponerlas en producción.
Tras las comprobaciones de parcheo y validación en Erradicación, puede continuar con la recuperación. Esto significa volver a poner en producción su sitio web de WordPress, ahora con todos los parches, y supervisarlo de cerca. Siempre existe la posibilidad de que la causa raíz fuera errónea y que los hackers pudieran regresar.
A continuación, dirija su atención a conocer el alcance de la infracción.
Averigüe si se activaron medidas como el cifrado cuando se produjo la brecha de seguridad. Analice los datos de respaldo o preservados. Revise los registros para determinar quién tuvo acceso a los datos en el momento de la brecha. Examine las reglas y los registros del firewall para determinar si se filtraron datos a Internet. Nota: esto podría no ser posible si hay algún puerto abierto a cualquier destino de salida en su firewall. Considere una solución de monitoreo de eventos de incidentes de seguridad en la siguiente fase (n.° 5).
Cuando su empresa sufre una filtración de datos, debe notificar a las autoridades, a otras empresas afectadas y a las personas afectadas. Para ello, lo primero que debe hacer es determinar sus obligaciones legales. Todos los estados, el Distrito de Columbia, Puerto Rico y las Islas Vírgenes han promulgado leyes que exigen la notificación de las filtraciones de seguridad que involucren información personal. Además, según el tipo de información involucrada en la filtración, pueden aplicarse otras leyes o regulaciones a su situación. Consulte las leyes y regulaciones estatales y federales específicas para conocer los requisitos particulares de su empresa.
Si la filtración afectó a más de 500 registros electrónicos de salud personales, está obligado, según la Norma de Notificación de Filtraciones de Datos de Salud, a notificar al Departamento de Salud y Servicios Humanos (DHHS). También podría tener que notificar a la Comisión Federal de Comercio (FTC) y, en algunos casos, a los medios de comunicación. Antes de contactar con los medios de comunicación en relación con una filtración importante que sea noticia, le conviene consultar con una empresa de relaciones públicas.
Dependiendo de los datos expuestos o robados, es posible que tenga la obligación de notificar a sus clientes. Algunas MSA exigen la notificación de infracciones en un plazo específico, por lo que su obligación legal de notificar a ciertas partes podría estar a punto de vencer. Si se vulneraron datos HIPAA o información personal no pública, existen requisitos de notificación legales. Consulte con su experto en privacidad, experto en HIPAA, equipo legal y equipo contractual para asegurarse de cumplir con las obligaciones contractuales y de cumplimiento en este punto.
Siga su plan de comunicación y notificación, asegurándose de llegar a todas las partes afectadas (clientes, empleados, inversores, socios comerciales y otras partes interesadas). Haga declaraciones veraces sobre la filtración y no oculte detalles clave que puedan ayudar a los consumidores a protegerse. Es importante tener en cuenta que no debe compartir públicamente información que pueda poner a los consumidores en mayor riesgo.
Un último punto sobre la notificación de infracciones es que las autoridades podrían prohibirle notificar a las partes afectadas debido a su investigación activa. Todos los contratos tienen un plazo de notificación para esta situación.
Una vez que los sistemas vuelvan a estar en línea y la recuperación esté prácticamente completa, puede centrarse en aprender de lo sucedido. Considere realizar un análisis de las lecciones aprendidas o un análisis de la causa raíz . De esta manera, podrá aprovechar el incidente para mejorar sus defensas, sus sistemas de alerta y sus procesos de negocio.
Al configurar su red, es posible que la haya segmentado para evitar que una brecha de seguridad en un servidor o sitio se propague a otros servidores o sitios. Colabore con su equipo de Tecnologías de la Información (proveedor de servicios gestionados) para analizar si su plan de segmentación fue efectivo para contener la brecha. Si necesita realizar algún cambio, hágalo ahora.
Si la filtración de datos involucró información personal publicada indebidamente en su sitio web, elimínela de inmediato. Tenga en cuenta que los motores de búsqueda almacenan información en caché durante un tiempo. Puede contactar con los motores de búsqueda para asegurarse de que no archiven la información personal publicada por error.
También puede buscar los datos expuestos de su empresa para asegurarse de que ningún otro sitio web haya guardado una copia. Si encuentra alguno, póngase en contacto con esos sitios y pídales que lo eliminen.
Si se ha robado información de cuentas, como números de tarjetas de crédito, cuentas bancarias o números de Seguro Social, las empresas deben contactar a las principales agencias de crédito para obtener más información, asesoramiento y protección. Las empresas podrían verse obligadas a pagar por el monitoreo de fraude o crédito de las personas afectadas. Es posible que incluso cuenten con un seguro que cubra este monitoreo.
La mejor protección para las personas involucradas en una violación de registros financieros es que congelen su crédito en las siguientes agencias de crédito:
Transunion Congelación de crédito
Equifax Congelación de crédito
Experian Centro de congelación
Innovis Congelación de seguridad
ChexSystems Congelación de seguridad
certegia Congelación de seguridad
Servicios de Claridad Congelación de seguridad
Teletrack de CoreLogic Congelación de crédito
Credco de CoreLogic Congelación de crédito
Al notificar a personas se recomienda:
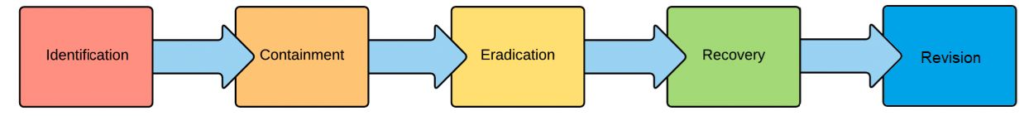
El mejor momento para prepararse para un incidente es antes de que ocurra. Defina su Proceso de Gestión de Incidentes de Ciberseguridad (CIMP) antes de que lo necesite. Luego, practíquelo antes de que ocurra. Reunir a su equipo para revisar los 5 pasos de un incidente de seguridad es fundamental para el éxito a largo plazo. Así, podrá avanzar sin problemas por las etapas de Identificación, Contención, Erradicación, Recuperación y Revisión.
No escatime en lecciones aprendidas. Tiene información valiosa disponible tras cualquier incidente. Seguir estas medidas y pasos puede garantizar la viabilidad a largo plazo de su empresa.
Fuente:
Recursos Relacionados:
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.