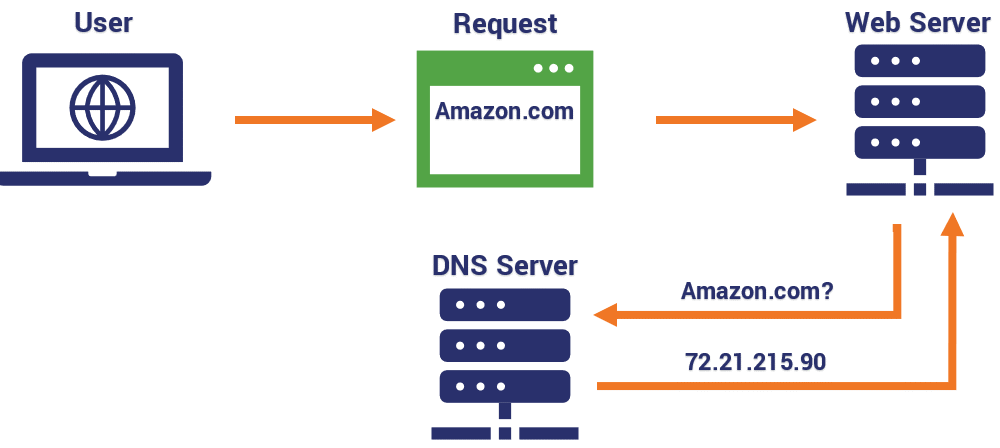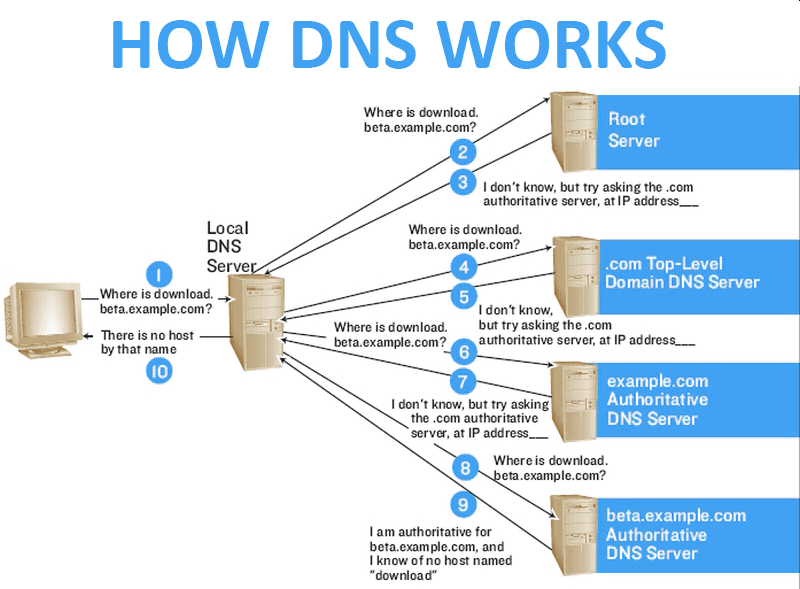
El Sistema de Nombres de Dominio (DNS) es, en esencia, la guía telefónica de Internet. El DNS es un sistema complejo y tolerante a fallos que conecta a las personas con los recursos en línea. Si bien es bastante complejo, este artículo ofrece una descripción general sencilla del DNS y su funcionamiento.
Actualmente, Internet cuenta con 13 servidores raíz de nombres (Rank Name Servers ). Estos se identifican mediante letras de la 'a' a la 'm'. Los servidores raíz de nombres identifican jerárquicamente a todos los demás servidores de nombres responsables de los diferentes tipos de dominio (por ejemplo, .gov, .com, .edu). Por ejemplo, los servidores raíz de nombres no conocen la dirección IP de amazon.com. Sin embargo, sí conocen la ubicación de un servidor de nombres .com cercano a su ubicación, que puede proporcionarle las direcciones IP de este dominio. Se le solicitará al servidor DNS .com, que le proporcionará la dirección IP correcta a su computadora para que pueda conectarse en cuestión de milisegundos.
El DNS también desempeña un papel en la seguridad del correo electrónico a través de ciertos recursos o tipos de registros. El correo electrónico se entrega según la entrada DNS de su nombre de dominio, denominada registro de intercambio de correo (MX). Los sistemas de correo electrónico de Internet utilizan los registros MX para saber cómo entregar el correo electrónico a su dominio. Desafortunadamente, cualquiera puede hacerse pasar por otra persona en línea, lo que da lugar a ataques de phishing y suplantación de identidad.
Para combatir esto, el Grupo de Trabajo de Ingeniería de Internet (IETF) creó protocolos DNS para proteger a los usuarios y dominios de estos ataques. Estos registros DNS incluyen: Marco de Políticas de Remitente (SPF), Correo Identificado por Claves de Dominio (DKIM) y Dominio. Desafortunadamente, no todos los dominios tienen habilitadas estas protecciones de seguridad. Habilitar estos tres registros DNS ayuda a proteger a sus clientes de ataques de suplantación de identidad que supuestamente provienen de usted, pero que en realidad provienen de un hacker. Pueden prevenir ataques de suplantación de identidad y limitar quién puede enviar correos electrónicos desde su dominio.
Habla hoy mismo con tu administrador de DNS sobre cómo habilitar protocolos de seguridad DNS como SPF , DKIM y DMARC . Te alegrarás de haberlo hecho.
Fuente: CSO Online , SmarterTools
Lectura adicional: Cómo configurar DMARC/DKIM – CyberHoot
Términos relacionados: DMARC , DKIM , SPF
Las pymes deberían tener configurados SPF, DMARC y DKIM para evitar que el malware y los ataques de phishing lleguen a las bandejas de entrada de los usuarios. A continuación, se indican algunas medidas que su empresa puede tomar para mejorar la seguridad y reducir las probabilidades de ser víctima de un ataque de phishing:
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Incluso antes de que Claude Code hiciera...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.