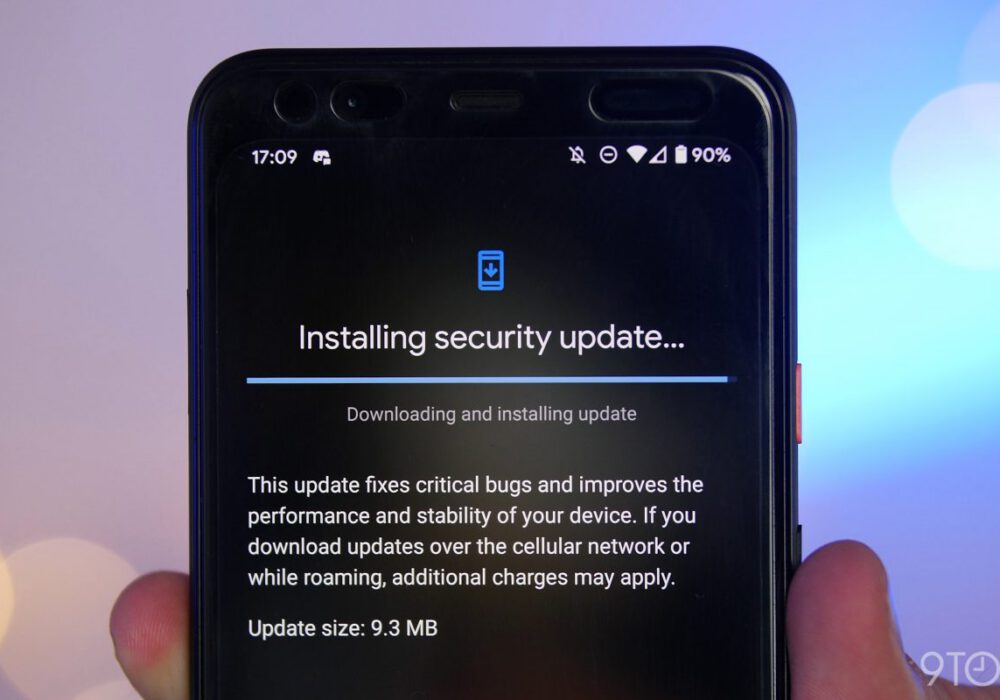
Un parche es un componente de software que se instala en un dispositivo y modifica archivos o configuraciones del mismo. Los parches se suelen aplicar para solucionar problemas en un dispositivo o software. A menudo, los proveedores publican parches para corregir fallos de seguridad críticos o vulnerabilidades.
Adquirir software comercial estándar (COTS) garantiza un ciclo de desarrollo constante que incluye actualizaciones para el software que gestiona su negocio. Tenga en cuenta que todo software puede llegar al final de su ciclo de vida y del soporte, lo que significa que el desarrollador dejará de publicar actualizaciones para solucionar problemas. En estos casos, deberá actualizar a una versión más reciente de hardware o software para seguir recibiendo actualizaciones para su infraestructura de TI.
Fuente: NIST
Lecturas adicionales: ¿Qué es un parche de seguridad? ¿Qué es la gestión de vulnerabilidades?
Términos relacionados : Software comercial estándar (COTS) , Fin de vida útil y fin de soporte , Desarrollo del ciclo de vida del software
Las pymes necesitan a alguien responsable de la aplicación de parches de software en todos sus dispositivos y soluciones de software. Esta persona puede ser su propio personal o un tercero, como su proveedor de servicios gestionados (MSP). (Modelo de Madurez de Ciberseguridad (CMM) Nivel 3)
Las PYMES maduras también necesitan un proceso que guíe un proceso repetible a seguir cuando se identifica un riesgo o vulnerabilidad crítica para reducir las amenazas que estos riesgos representan para su organización. Contar con un proceso repetible y consensuado para responder a las vulnerabilidades forma parte de cualquier programa sólido de ciberseguridad. (CMM Nivel 3)
El siguiente nivel de madurez en cualquier programa de ciberseguridad, más allá de un proceso de parcheo de vulnerabilidades, es un proceso para evaluar la red en busca de vulnerabilidades, parches faltantes, hardware en riesgo y configuraciones inseguras. Esto se conoce como análisis de vulnerabilidades y es especialmente beneficioso para las pymes que cuentan con procesos sólidos de parcheo y gestión de vulnerabilidades, como el siguiente paso en la escala de madurez de la ciberseguridad. (CMM Nivel 4)
La mayoría de las pymes nunca superarán el nivel 4 del Modelo de Madurez de Ciberseguridad (CMS) en cuanto a parches y gestión de vulnerabilidades. Sin embargo, una forma de comenzar a alcanzar el nivel 5 del CMM es implementar una solución de Control de Acceso a la Red (CMR) que permita o deniegue la conexión de dispositivos a su red, basándose en una evaluación en tiempo real del dispositivo para validar los niveles de parches, el refuerzo de seguridad y los agentes de monitorización. No es una buena inversión para una pyme típica.
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Incluso antes de que Claude Code hiciera...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.