Los hackers han descubierto una nueva forma de engañar a usuarios desprevenidos para que hagan clic en enlaces de phishing. Los atacantes utilizan una función de marketing en un sitio web de redes sociales que les permite crear un enlace a LinkedIn.com que redirige el navegador a otros sitios web, como páginas de phishing que imitan a las principales marcas en línea. Esta estrategia maliciosa se denomina "Slinking".
LinkedIn ofrece una función de redireccionamiento para las empresas que eligen promocionarse a través de LinkedIn.com. Los enlaces de redireccionamiento de LinkedIn permiten a los clientes realizar un seguimiento del rendimiento de las campañas publicitarias y, al mismo tiempo, promocionar enlaces a sitios web secundarios externos. Estos enlaces, o "Slinks", tienen un formato estándar: " https://www.linkedin.com/slink?code= " seguido de una variable alfanumérica corta. El primer Slink creado, https://www.linkedin.com/slink?code=1 , redirige a la página de inicio de LinkedIn Marketing Solutions.
Parece una buena idea para las empresas que buscan expandir su negocio, pero los hackers han infiltrado esta herramienta. El problema es que hay pocos mecanismos para evitar que los delincuentes aprovechen las cuentas de LinkedIn para empresas, recién registradas o pirateadas, para crear sus propias campañas publicitarias con Slinks. Urlscan.io , un servicio gratuito que proporciona informes detallados sobre cualquier URL analizada, también ofrece un historial de enlaces sospechosos enviados por otros usuarios. Esta búsqueda en Urlscan revela decenas de ataques de phishing recientes que han utilizado la función Slink.
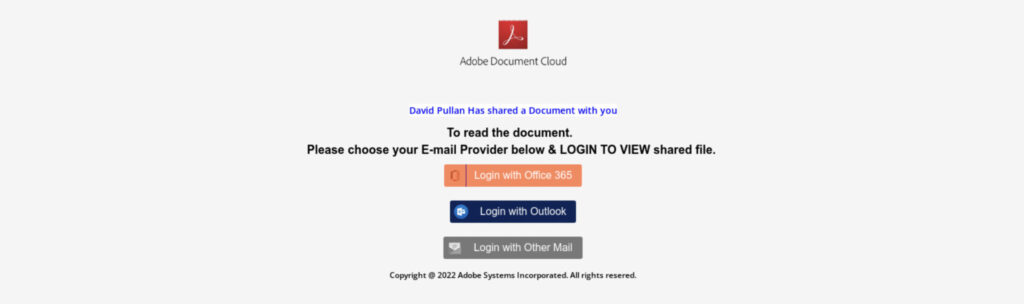
A continuación, se muestra un ejemplo de un ataque de enero de 2022, donde los piratas informáticos utilizaron enlaces de Linkedin.com para redirigir a los usuarios a un sitio que falsifica a Adobe y solicita a los usuarios que inicien sesión en su cuenta de correo electrónico de Microsoft (dando sus credenciales a los piratas informáticos) para ver un documento compartido:
Adobe no es la única víctima de un ataque de phishing de Slink; URLscan ha detectado otros ataques que suplantan la identidad de Amazon , PayPal e incluso del Servicio de Impuestos Internos (IRS) . Es de esperar que los atacantes no se limiten a esos dominios, sobre todo si los ataques siguen funcionando engañando a usuarios desprevenidos.
Uno de los desafíos de seguridad de estos ataques es que es poco probable que los filtros antispam y antimalware bloqueen los correos electrónicos de phishing que utilizan los enlaces de LinkedIn. Esto se debe a que LinkedIn se considera un dominio de confianza y la redirección oculta el destino final del enlace.
CyberHoot recomienda que los usuarios finales sigan siempre las mejores prácticas al lidiar con posibles correos electrónicos de phishing y ataques de LinkedIn Slink, prestando atención a lo siguiente:
Si aún no está seguro de si el enlace podría ser malicioso, puede utilizar la herramienta mencionada anteriormente, https://urlscan.io/ , para comprobar si el enlace parece legítimo o si ha estado involucrado en un ataque en el pasado contra otros usuarios.
Además, las siguientes recomendaciones le ayudarán a usted y a su empresa a mantenerse seguros frente a las diversas amenazas cotidianas. Todas las sugerencias que se enumeran a continuación se pueden obtener contratando los servicios de desarrollo del programa vCISO de CyberHoot.
Todas estas recomendaciones están integradas en CyberHoot, tanto en su producto como en sus servicios de vCISO. Con CyberHoot, puede gestionar, capacitar, evaluar y poner a prueba a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, siga aprendiendo suscribiéndose a nuestros boletines mensuales de ciberseguridad para mantenerse al día con las últimas novedades.
Fuente:
Lecturas adicionales:
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

