Se ha generado una oleada de ataques de phishing en Google Docs, la solución de procesamiento de textos en la nube de Google, y en su función de "Comentarios". Los atacantes utilizan esta función para enviar enlaces maliciosos a la bandeja de entrada de cualquier usuario. Lo peor es que el comentario parece provenir de quien los hackers deseen. En otras palabras, un hacker puede enviarte un enlace malicioso desde las redes sociales de tu mejor amigo, y nada impide que ese correo electrónico llegue a tu bandeja de entrada supuestamente enviado por él. Según informes en línea , los hackers han afectado a miles de bandejas de entrada explotando esta función de Google Docs . Esto representa una mina de oro para los hackers.
Los hackers atacan a los usuarios de Google Docs añadiendo un comentario a un documento que menciona al usuario objetivo con un "@", lo que envía automáticamente un correo electrónico a su bandeja de entrada. Este correo, que proviene de Google, incluye texto y enlaces potencialmente maliciosos. Lo que hace que este ataque sea tan peligroso es que, normalmente, Google y Outlook filtran los enlaces maliciosos en los correos electrónicos entrantes. Sin embargo, en estos ataques basados en comentarios, los correos electrónicos de phishing eluden los controles de seguridad porque provienen de una fuente confiable: Google.
Nota al margen: Investigadores de seguridad informaron del mismo resultado al intentar explotar Google Slides, la aplicación de presentaciones del paquete.
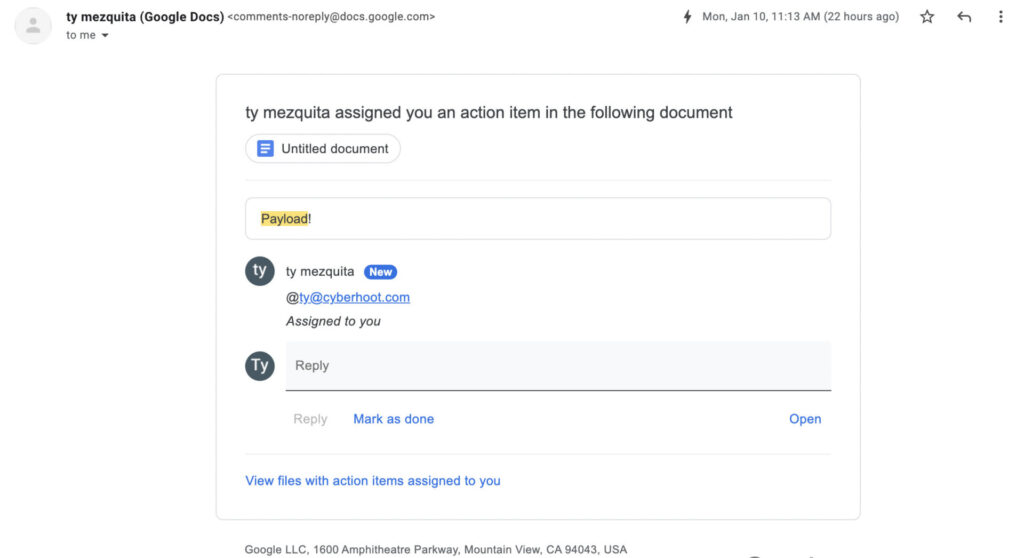
Como se muestra a continuación en el mismo correo electrónico de prueba creado por CyberHoot, es difícil seguir correctamente la " lista de verificación de phishing " al recibir estos correos electrónicos maliciosos; no se muestra la dirección de correo electrónico del remitente, solo el nombre del atacante, lo que permite a los ciberdelincuentes suplantar la identidad de entidades legítimas para atacar a las víctimas. Por ejemplo, un hacker puede crear una cuenta gratuita de Gmail, como Johnny.Hacker@gmail.com . Luego, puede crear su propio documento de Google, añadir comentarios y enviar lo que quiera a su objetivo.
La intención maliciosa del comentario es difícil de detectar porque el usuario final no sabrá si proviene de Johnny.Hacker@gmail.com o Johnny.Hacker@company.com . El correo electrónico simplemente dirá que "Johnny Hacker" lo mencionó en un comentario en el siguiente documento. Si "Johnny Hacker" es un compañero de trabajo, parecerá legítimo. El correo electrónico contiene el comentario completo, junto con enlaces y texto, lo que significa que la víctima nunca tiene que acceder al documento; la información maliciosa está en el propio correo electrónico.
Todo lo que se necesita es que los atacantes configuren una página de inicio de sesión de Google falsa, de modo que cuando el usuario final haga clic en el enlace, se le solicitará que ingrese sus credenciales en el sitio de recopilación de credenciales de "Google", enviando todo a los piratas informáticos.
CyberHoot recomienda a los usuarios que siempre verifiquen la dirección de correo electrónico del comentario para asegurarse de que sea legítima antes de hacer clic en un comentario de Google Docs. Pueden abrir el documento de Google y pasar el cursor sobre el nombre del comentarista para ver la dirección de correo electrónico completa con su nombre completo.
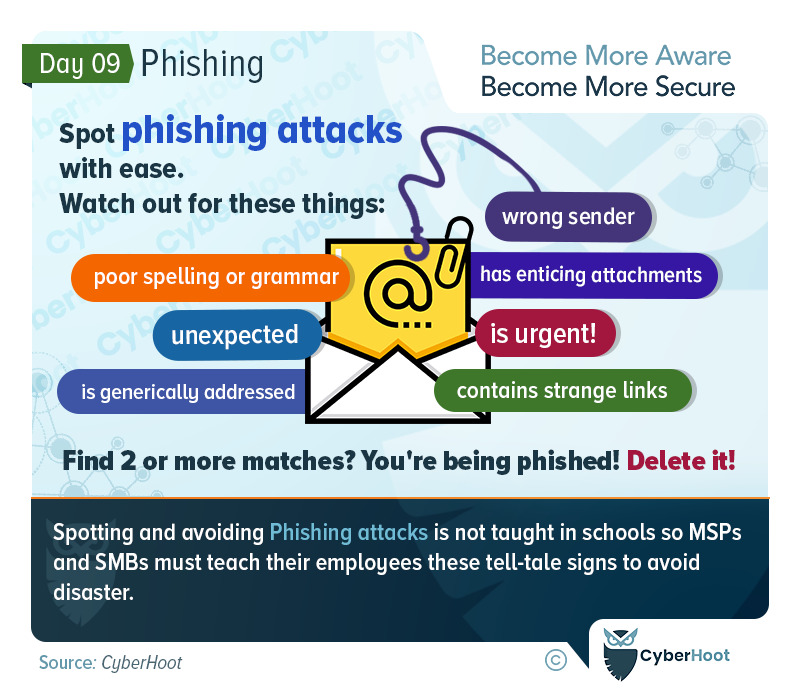
CyberHoot también recomienda que los usuarios finales siempre sigan las mejores prácticas al lidiar con posibles correos electrónicos de phishing, como tener cuidado con:
Además, las siguientes recomendaciones le ayudarán a usted y a su empresa a mantenerse seguros frente a las diversas amenazas cotidianas. Todas las sugerencias que se enumeran a continuación se pueden obtener contratando los servicios de desarrollo del programa vCISO de CyberHoot.
Todas estas recomendaciones están integradas en CyberHoot, tanto en su producto como en sus servicios de vCISO. Con CyberHoot, puede gestionar, capacitar, evaluar y poner a prueba a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, siga aprendiendo suscribiéndose a nuestros boletines mensuales de ciberseguridad para mantenerse al día con las últimas novedades.
Fuentes:
Lecturas adicionales:
Investigadores descubren un exploit en los comentarios de Google Docs
Hackers explotan fallos en la función de comentarios de Google Docs
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Imagínate en la autopista, circulando a unos 20 km/h por encima del límite de velocidad, al igual que el resto del tráfico. Más adelante, frena...
LEER MÁS
¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁSOfrezca a su personal una visión más aguda, con un enfoque positivo que supera las pruebas de phishing tradicionales.