Μήνας Ευαισθητοποίησης για την Κυβερνοασφάλεια – Κυβερνοασφάλεια

19 Οκτωβρίου 2022 | Blog Μήνας Ευαισθητοποίησης για την Κυβερνοασφάλεια – Κυβερνοασφάλεια


Ασφάλιση στον κυβερνοχώρο

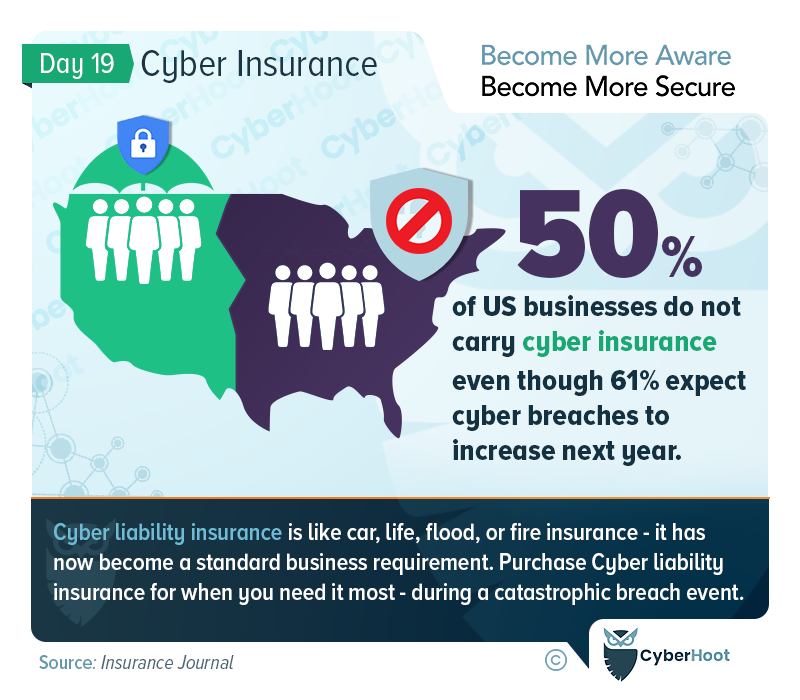
Η ασφάλεια στον κυβερνοχώρο είναι εξίσου απαραίτητη με την ασφάλεια αυτοκινήτου, πυρός και ζωής σήμερα

Η ασφάλιση στον κυβερνοχώρο μπορεί να βοηθήσει τις εταιρείες να ανακάμψουν γρήγορα και αποτελεσματικά μετά από μια παραβίαση. Η ασφάλιση στον κυβερνοχώρο μπορεί να καλύψει τις απαιτήσεις ειδοποίησης, την παρακολούθηση της πιστοληπτικής ικανότητας των θυμάτων. Οι περισσότερες ασφαλίσεις στον κυβερνοχώρο χρηματοδοτούν ακόμη και δαπανηρές εγκληματολογικές έρευνες για να διαπιστωθεί ποιος εισέβαλε, πώς εισέβαλε, τι πήρε και πώς να αποτρέψει μια υποτροπή. Όλα αυτά είναι πολύ σημαντικά και καλά πράγματα που μπορείτε να κάνετε!

Αν δεν θέλετε να οδηγήσετε χωρίς ασφάλεια αυτοκινήτου, να ζήσετε χωρίς ασφάλεια ζωής, να έχετε σπίτι χωρίς ασφάλεια πυρός και πλημμύρας, τότε γιατί να λειτουργήσετε την επιχείρησή σας χωρίς ασφάλεια στον κυβερνοχώρο;

Εκτός από την αγορά ενός αξιόπιστου ασφαλιστηρίου συμβολαίου για τον κυβερνοχώρο, θα πρέπει επίσης να εξετάσετε το ενδεχόμενο εφαρμογής των βέλτιστων πρακτικών της CyberHoot. Ποιος ξέρει, ίσως διαπιστώσετε ότι τα περισσότερα από αυτά τα μέτρα παρακάτω είναι ερωτήσεις στην έρευνα εισαγωγής σας στην ασφάλεια στον κυβερνοχώρο.

Βέλτιστες πρακτικές CyberHoot:
  1. Εκπαιδεύστε τους υπαλλήλους σας σχετικά με τις συνηθισμένες επιθέσεις που υπάρχουν. Από αδύναμους κωδικούς πρόσβασης και διαχειριστές κωδικών πρόσβασης, στη σημασία του επαλήθευση πολλών παραγόντων και πώς να επιθέσεις spot phishingΗ ευαισθητοποίηση είναι το κλειδί για την υπεράσπιση της επιχείρησής σας.
  2. Διοικήστε τους υπαλλήλους σας με πολιτικές ασφάλειας στον κυβερνοχώρο συμπεριλαμβανομένων Αποδεκτής Χρήσης, Κωδικού Πρόσβασης, Χειρισμού Πληροφοριών και Γραπτής Πολιτικής Ασφάλειας Πληροφοριών.
  3. Καθιέρωση διαδικασιών βέλτιστων πρακτικών στον κυβερνοχώρο, όπως μια Διαδικασία Διαχείρισης Ειδοποιήσεων για Ευπάθειες (ΞΕΛΟΓΙΑΖΩ) και μια Διαδικασία Διαχείρισης Περιστατικών Κυβερνοασφάλειας (CIMP) για να καθοδηγήσει και να απαιτήσει δράση σε περίπτωση έκτακτης ανάγκης. Στη συνέχεια, προχωρήστε στις διαδικασίες ένταξης και αποδέσμευσης, στις διαδικασίες διαχείρισης SaaS και στη διαχείριση κινδύνων τρίτων.
  4. Καθιέρωση ισχυρών τεχνικών προστασιών, συμπεριλαμβανομένων: α firewall, προστασίας από ιούς, anti-malware, το spam, έλεγχος ταυτότητας πολλαπλών παραγόντων σε όλους τους κρίσιμους λογαριασμούς, Ενεργοποίηση πλήρης κρυπτογράφηση δίσκου, να διαχειρίζεστε τα κλειδιά προσεκτικά και, το πιο σημαντικό, να υιοθετείτε, να εκπαιδεύετε και να απαιτείτε από όλους τους υπαλλήλους να χρησιμοποιούν ένα το Password Manager.
  5. Δοκιμάστε τους υπαλλήλους σας για το πώς να εντοπίζουν και να αποφεύγουν επιθέσεις ηλεκτρονικού "ψαρέματος" (phishing). Η CyberHoot κυκλοφόρησε μια πρωτοποριακή μέθοδο ελέγχου ηλεκτρονικού "ψαρέματος" (phishing), η οποία καλύπτει τα κενά στις γνώσεις των υπαλλήλων σας χωρίς να τους τιμωρεί για την αποτυχία. Αντίθετα, τους ανταμείβουμε για την επιτυχία. Περισσότερες πληροφορίες είναι διαθέσιμες. εδώ.
  6. Δημιουργήστε αντίγραφα ασφαλείας των δεδομένων σας ακολουθώντας τις οδηγίες μας Μεθοδολογία δημιουργίας αντιγράφων ασφαλείας 3-2-1 για να διασφαλίσετε ότι μπορείτε να ανακτήσετε την επιχείρησή σας από ένα συμβάν κυβερνοασφάλειας.
  7. Στη σύγχρονη εποχή της εργασίας από το σπίτι, βεβαιωθείτε ότι διαχειρίζεστε τις προσωπικές συσκευές που συνδέονται στο δίκτυό σας επικυρώνοντας την ασφάλειά τους (επιδιόρθωση, antivirus, Προστασία DNS) ή απαγορεύοντας πλήρως τη χρήση τους.
  8. Αν δεν είχατε ένα εκτίμηση του κινδύνου από τρίτο μέρος τα τελευταία 3 χρόνια, θα πρέπει να έχετε ένα τώρα. Η δημιουργία ενός πλαισίου διαχείρισης κινδύνων στον οργανισμό σας είναι κρίσιμη για την αντιμετώπιση των πιο σοβαρών κινδύνων σας με τον πεπερασμένο χρόνο και τα χρήματά σας.
  9. Αγορά Κυβερνοασφάλιση για να σας προστατεύσει σε μια καταστροφική κατάσταση βλάβης. Η ασφάλεια στον κυβερνοχώρο δεν διαφέρει από την ασφάλεια αυτοκινήτου, πυρκαγιάς, πλημμύρας ή ζωής. Είναι εκεί όταν τη χρειάζεστε περισσότερο.

Η CyberHoot πιστεύει ότι για πολλές μικρές και μεσαίες επιχειρήσεις και MSPs, μπορείτε να βελτιώσετε σημαντικά την άμυνά σας και τις πιθανότητες να μην γίνετε ξανά θύμα κυβερνοεπίθεσης, εάν ακολουθήσετε τις παραπάνω συμβουλές.

Ελπίζουμε να απολαμβάνετε τον Μήνα Ευαισθητοποίησης για την Κυβερνοασφάλεια (CAM). Επισκεφθείτε ή εγγραφείτε στις σελίδες του CyberHoot στο Facebook , το LinkedIn ή το Twitter για να λαμβάνετε καθημερινές ενημερώσεις καθ' όλη τη διάρκεια του μήνα.

Επιπλέον βίντεο εκπαίδευσης ανάγνωσης και κωδικού πρόσβασης:

Παγκόσμια Έκθεση για την Αγορά Ασφαλίσεων στον Κυβερνοχώρο

CyberHoot Cybrary Όρος: Ασφάλιση Κυβερνοχώρου

https://youtu.be/SUxJqoZtXyw

Ασφαλίστε την επιχείρησή σας με το CyberHoot σήμερα!!!


Εγγραφείτε τώρα

Τελευταία Blogs

Μείνετε ενημερωμένοι με τις τελευταίες εξελίξεις πληροφορίες ασφαλείας

Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Κακόβουλες επεκτάσεις προγράμματος περιήγησης: Πώς να διατηρείτε το πρόγραμμα περιήγησής σας καθαρό

Κακόβουλες επεκτάσεις προγράμματος περιήγησης: Πώς να διατηρείτε το πρόγραμμα περιήγησής σας καθαρό

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: «Η εξουσία τείνει να διαφθείρει,...»

Διαβάστε περισσότερα

Το ημερολόγιό σας έχει έναν απρόσκλητο επισκέπτη

Το ημερολόγιό σας έχει έναν απρόσκλητο επισκέπτη

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Για χρόνια έχουμε εκπαιδεύσει...

Διαβάστε περισσότερα

Το κατοχυρωμένο με δίπλωμα ευρεσιτεχνίας τεστ ηλεκτρονικού "ψαρέματος" που παρουσιάζεται

Το κατοχυρωμένο με δίπλωμα ευρεσιτεχνίας τεστ ηλεκτρονικού "ψαρέματος" που παρουσιάζεται

Τα περισσότερα τεστ ηλεκτρονικού "ψαρέματος" (phishing) ψεύδονται στους υπαλλήλους σας. Αυτό λέει πρώτα ένα γεια! Το HootPhish λέει στους ανθρώπους ευθέως: αυτό είναι...

Διαβάστε περισσότερα

