Μια Πολιτική Διαχείρισης Ειδοποιήσεων Ευπάθειας (VAMP) δημιουργείται εντός ενός οργανισμού για να θεσπίσει συνεπείς κανόνες για την αναθεώρηση, την αξιολόγηση, την εφαρμογή και την επαλήθευση των ενημερώσεων συστήματος για την άμβλυνση των ευπαθειών στο περιβάλλον κάποιου και των κινδύνων που σχετίζονται με αυτές. Αυτή η διαδικασία καθορίζει στόχους και χρονοδιάγραμμα σχετικά με την εφαρμογή ενημερώσεων κώδικα για την αντιμετώπιση κρίσιμων ευπαθειών στο περιβάλλον σας. Οι ισχύουσες ειδοποιήσεις ευπάθειας, που ανακαλύπτονται μέσω του κυνηγιού απειλών, των υπηρεσιών ειδοποιήσεων ευπάθειας και των αξιολογήσεων ασφαλείας, απαιτούν μια κατάλληλη, έγκαιρη, επαναλήψιμη και τεκμηριωμένη απάντηση, προκειμένου να αποτραπεί η ζημιά στα συστήματα μιας εταιρείας, στην καλή φήμη και, τελικά, στη φήμη της.
Το vCISO και το MSP μιας επιχείρησης συνήθως παρέχουν εποπτεία σε τρωτά σημεία και κρίσιμα ζητήματα μέσω πολλών διαδικτυακών πηγών, όπως λίστες email για την κυβερνοασφάλεια, φόρουμ όπως το CISA και η Microsoft , ακόμη και ειδοποιήσεις κυβερνητικών φορέων ( FBI , NSTAC και NSA ) που εξετάζονται ανάλογα με τις ανάγκες.
Οι ειδοποιήσεις ασφαλείας πρέπει να εξετάζονται και να αντιστοιχίζονται σε μια κλίμακα κρισιμότητας 3 βαθμών, η οποία ορίζεται παρακάτω και βασίζεται σε καθιερωμένες ταξινομήσεις στον κλάδο της κυβερνοασφάλειας. Ο επικεφαλής της κυβερνοασφάλειας είναι υπεύθυνος για την κλιμάκωση, την αναθεώρηση, τη σύσταση μιας πορείας δράσης και στη συνέχεια την παρακολούθηση της επίλυσης και του μετριασμού κάθε ειδοποίησης κρίσιμης ευπάθειας.
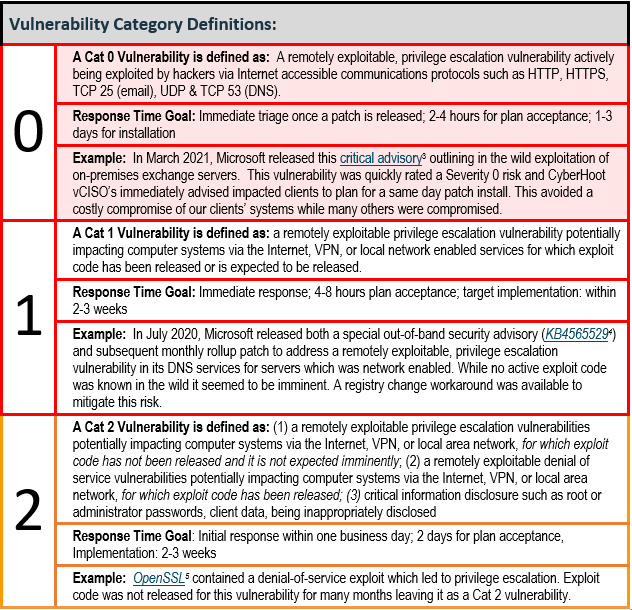
Κάθε Μικρομεσαία Επιχείρηση (ΜΜΕ) θα πρέπει να έχει θεσπίσει μια πολιτική που να καθοδηγεί τη διαχείριση και τον μετριασμό των ειδοποιήσεων για τρωτά σημεία. Αυτή η πολιτική περιγράφει τα απαιτούμενα χρονικά πλαίσια για την αναθεώρηση των κρίσιμων ειδοποιήσεων, καθώς και το χρονικό πλαίσιο εντός του οποίου θα εφαρμοστεί μια διόρθωση. Μια επαναλήψιμη και συνεπής διαδικασία για τη διαχείριση ειδοποιήσεων για τρωτά σημεία είναι η διαφορά μεταξύ ενός ισχυρού προγράμματος κυβερνοασφάλειας και ενός που είναι πιθανό να αποτύχει.
Επιπλέον, η CyberHoot συνιστά στους οργανισμούς να υιοθετήσουν τις τέσσερις πολιτικές και μία επιπλέον διαδικασία (που περιγράφεται παρακάτω) για να παρέχουν τις μεγαλύτερες πιθανότητες επιτυχίας στην άμυνα κατά των επιθέσεων hacking εντός της επιχείρησής τους. Παρεμπιπτόντως, η CyberHoot διαθέτει πρότυπα για όλες αυτές τις πολιτικές και διαδικασίες:
Υπάρχουν και άλλες ενέργειες που πρέπει να λάβετε για να προστατεύσετε την επιχείρησή σας από άλλες επιθέσεις και ζημιές, όπως:
Πηγές:
Πρόσθετες Πληροφορίες:
Διαδικασία Διαχείρισης Ειδοποιήσεων Ευπάθειας (VAMP) – Ημέρα 15 του NCAM
Σχετικοί Όροι:
Το CyberHoot διαθέτει και άλλους πόρους διαθέσιμους για χρήση από εσάς. Παρακάτω θα βρείτε συνδέσμους προς όλους τους πόρους μας, μη διστάσετε να τους ελέγξετε όποτε θέλετε:
Σημείωση: Αν θέλετε να εγγραφείτε στο ενημερωτικό μας δελτίο, επισκεφθείτε οποιονδήποτε σύνδεσμο παραπάνω (εκτός από τα infographics) και εισαγάγετε τη διεύθυνση email σας στη δεξιά πλευρά της σελίδας και κάντε κλικ στην επιλογή « Αποστολή ενημερωτικών δελτίων».
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ακόμα και πριν ο Claude Code φτιάξει...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).