Συν-συγγραφέας: Craig Taylor
Σε έναν διαρκώς μεταβαλλόμενο κόσμο κυβερνοασφάλειας, οι παραβιάσεις δεδομένων συνεχίζουν να αυξάνονται σε συχνότητα και αντίκτυπο. Οι απειλές στον κυβερνοχώρο εμφανίζονται σε διάφορες μορφές, όπως η κοινωνική μηχανική, η κλοπή διαπιστευτηρίων, οι επιθέσεις ηλεκτρονικού "ψαρέματος" (phishing), ακόμη και οι επιθέσεις σε διαδικτυακές εφαρμογές. Εάν ο οργανισμός σας αντιμετωπίσει ένα περιστατικό κυβερνοασφάλειας, αυτό το άρθρο θα σας βοηθήσει να ακολουθήσετε τα βήματα που πρέπει να ακολουθήσετε για να αντιμετωπίσετε αυτό το περιστατικό. Το CyberHoot υποθέτει ότι έχετε μια Διαδικασία Διαχείρισης Περιστατικών Κυβερνοασφάλειας (CIMP) για να σας καθοδηγήσει.
Οι συμβουλές και τα κόλπα σε αυτό το άρθρο ενδέχεται να εντοπίσουν κενά στο σχέδιό σας. Η παρακολούθηση του παρακάτω οδηγού του CyberHoot θα σας βοηθήσει να αντιμετωπίσετε το περιστατικό κυβερνοασφάλειας αποτελεσματικά και αποδοτικά. Εάν δεν έχετε CIMP, θα πρέπει να χρησιμοποιήσετε το πρόγραμμα vCISO του CyberHoot για να σας βοηθήσει να δημιουργήσετε ένα.
Σε κάθε περιστατικό, οι άνθρωποι ενθαρρύνονται να κινηθούν γρήγορα για να περιορίσουν τη ζημιά που προκαλείται από μια παραβίαση. Ωστόσο, η CyberHoot θέλει να προειδοποιήσει τους ανθρώπους για δύο προτεραιότητες υψηλότερης τάξης.
Το πρώτο είναι η προστασία των ανθρώπινων ζωών. Εάν το παραβιασμένο σύστημα παρέχει υπηρεσίες που σώζουν ζωές, ενδέχεται να μην είστε σε θέση να το απενεργοποιήσετε για να αντιμετωπίσετε την παραβίαση. Οι ανθρώπινες ζωές έχουν προτεραιότητα.
Δεύτερον, εάν μια εγκληματολογική έρευνα είναι σημαντική για τους κατόχους συστημάτων, πρέπει να χειριστείτε το περιστατικό με τη διατήρηση αποδεικτικών στοιχείων στην πρώτη γραμμή των προσπαθειών αποκατάστασης. Αυτό θα μπορούσε να σημαίνει τη λήψη μιας εικόνας του σκληρού δίσκου χρησιμοποιώντας προηγμένα εγκληματολογικά εργαλεία όπως το Encase.
Αφού απαντήθηκαν τα ερωτήματα της εγκληματολογίας και της ανθρώπινης ασφάλειας, μπορείτε πλέον να αρχίσετε να προχωράτε γρήγορα προς την αναγνώριση περιστατικών και στη συνέχεια τον περιορισμό τους. Για να περιορίσετε ένα συμβάν, πρέπει να ξέρετε τι συνέβη. Για να απαντήσετε σε αυτό, πρέπει να συγκεντρώσετε την ομάδα αντίδρασής σας.
Ας ελπίσουμε ότι, πριν συμβεί κάποιο περιστατικό, η Διαδικασία Διαχείρισης Περιστατικών Κυβερνοασφάλειας (CIMP) σας θα έχει εντοπίσει τα μέλη της ομάδας απόκρισης και θα τα έχει ενημερώσει για τις απαιτήσεις συγκέντρωσης, μέρα και νύχτα. Συγκεντρώστε τα τώρα, ώστε να μπορείτε να διαπιστώσετε τι συνέβη. Αυτή η ομάδα θα περιλαμβάνει πάντα την ασφάλεια πληροφοριών, την τεχνολογία πληροφοριών, τις λειτουργίες και την ανώτερη διοίκηση.
Αυτό το άρθρο υποθέτει ότι έχετε επιβεβαιώσει ότι ένα περιστατικό βρίσκεται σε εξέλιξη, αλλά ενδέχεται να μην γνωρίζετε τι συνέβη. Πολλές φορές, τα πράγματα παρουσιάζουν προβλήματα τη νύχτα, αλλά έχουν μια απλή εξήγηση που δεν είναι περιστατικό ασφαλείας. Οι μονάδες δίσκου γεμίζουν, προκαλώντας διακοπή λειτουργίας των διακομιστών, κάτι που δεν είναι περιστατικό. Απλώς συνέβη στις 3 π.μ., προκαλώντας πανικό στο SOC σας.
Μια προειδοποίηση: σε ένα περιστατικό, οι εικασίες και οι αβάσιμες εικασίες είναι ανεξέλεγκτες. Ως χειριστής περιστατικού, πρέπει να ζητήσετε από όλους να πάρουν μια βαθιά ανάσα και να επανεξετάσουν τα γεγονότα. Εάν σας λείπουν βασικές πληροφορίες, συλλέξτε τες. Ο πρώτος στόχος στον περιορισμό του περιστατικού είναι να καταλάβετε τι συνέβη. Για να το κάνετε αυτό, χρειάζεστε την ομάδα σας να συγκεντρώσει τις απαραίτητες πληροφορίες για να βοηθήσει στην ολοκλήρωση των εργασιών.
Μήπως μια προγραμματισμένη αλλαγή πήγε άσχημα; Μήπως ένα σύστημα λείπει από κρίσιμες ενημερώσεις κώδικα; Έχετε κάποιον κακόβουλο χρήστη από μέσα; Ποιες είναι οι ενδείξεις παραβίασης που βλέπετε; Οι απαντήσεις σε αυτές τις ερωτήσεις θα καθοδηγήσουν την αντίδρασή σας στο περιστατικό για τον περιορισμό του συμβάντος.
Η ομάδα είναι βέβαιη ότι μια ελλείπουσα ενημέρωση κώδικα στον ιστότοπό σας στο WordPress έγινε αντικείμενο εκμετάλλευσης και οδήγησε σε παραβίαση του διακομιστή ιστού σας. Πρόσφατες ειδοποιήσεις ασφαλείας επιβεβαιώνουν ότι ο κώδικας εκμετάλλευσης βρίσκεται σε αθέμιτη κατάσταση και ότι οι χάκερ παραβιάζουν ιστότοπους WordPress. Βρέθηκαν στοιχεία παραβίασης στον διακομιστή ιστού WordPress σας. Η πηγή του συμβάντος έχει επιβεβαιωθεί. Και τώρα τι;
Εάν είναι απαραίτητο, καλέστε το τοπικό αστυνομικό τμήμα και αναφέρετε την κατάστασή σας και τον πιθανό κίνδυνο κλοπής ταυτότητας, απάτης μέσω ηλεκτρονικών μηνυμάτων ή οτιδήποτε άλλο συνεπάγεται το περιστατικό. Όσο πιο γρήγορα οι αρχές επιβολής του νόμου μάθουν για το συμβάν, τόσο πιο αποτελεσματικές μπορούν να είναι. Εάν η τοπική αστυνομία δεν είναι εξοικειωμένη με τη διερεύνηση παραβιάσεων πληροφοριών, επικοινωνήστε με το τοπικό γραφείο του FBI ή την Μυστική Υπηρεσία των ΗΠΑ . Για περιστατικά που αφορούν κλοπή αλληλογραφίας, επικοινωνήστε με την Υπηρεσία Επιθεώρησης Ταχυδρομείων των ΗΠΑ.
Για να αποτρέψετε την περαιτέρω απώλεια δεδομένων, θέστε εκτός λειτουργίας όλο τον εξοπλισμό που επηρεάζεται, αλλά μην απενεργοποιήσετε κανένα μηχάνημα εάν απαιτείται εγκληματολογική ανάλυση . Η επανεκκίνηση ενός μηχανήματος μπορεί να διαγράψει πολύτιμες πληροφορίες από τη μνήμη και τους δίσκους. Απλώς αφαιρέστε τα από το δίκτυο, αφαιρώντας την απομακρυσμένη πρόσβαση χάκερ και διακόπτοντας τυχόν μεταφορές δεδομένων εκτός του οργανισμού σας.
Εξετάστε όλα τα σημεία εισόδου και εξόδου του δικτύου σας (συνήθως τείχη προστασίας ) για ενδείξεις απομακρυσμένης πρόσβασης. Βλέπετε συνδέσεις από ξένες χώρες; Μεταφέρθηκαν δεδομένα εκτός οργανισμού; Υπάρχουν κρυπτογραφημένα αρχεία που υποδεικνύουν συμβάν ransomware;
Εάν έχετε στη διάθεσή σας μια σουίτα εργαλείων που ενδέχεται να εντοπίσουν την παρουσία κακόβουλου λογισμικού ή trojan απομακρυσμένης πρόσβασης κ.λπ., θα πρέπει να την εκτελέσετε στους υπολογιστές που έχουν επηρεαστεί. Σε αυτό το παράδειγμα, δεν βρέθηκε επιπλέον κακόβουλο λογισμικό στο περιβάλλον σας. Όλη η ζημιά προκλήθηκε στον ιστότοπο που φιλοξενείται εξωτερικά. Δεν υπήρξε απώλεια δεδομένων.
Εάν ο ιστότοπος έχει παραβιαστεί, θα πρέπει να ανακατασκευαστεί λόγω της παρουσίας ενός rootkit που έχει εγκατασταθεί από τους χάκερ. Αυτό είναι το επόμενο βήμα μας, η εξάλειψη των backdoors και του κακόβουλου λογισμικού των χάκερ από το περιβάλλον σας.
ΣΥΜΒΟΥΛΕΣ: Δεδομένου ότι τα περισσότερα περιστατικά συμβαίνουν εκτός ωραρίου, αύριο μπορεί επίσης να χρειαστεί να εμπλακούν οι εγκληματολόγοι, οι νομικοί, οι ανθρώπινοι πόροι, οι επικοινωνίες/δημόσιες σχέσεις για τη διαχείριση του περιστατικού.
Εγκληματολογία : Εάν η εγκληματολογία είναι σημαντική, θα πρέπει να τους καλέσετε νωρίς στην ανταπόκρισή σας στο περιστατικό, για να αποφύγετε την πρόκληση ζημιών σε αποδεικτικά στοιχεία στην έρευνά σας. Σκεφτείτε να προσλάβετε έναν ανεξάρτητο εγκληματολόγο για να σας βοηθήσει να προσδιορίσετε την πηγή και το εύρος της παραβίασης. Θα καταγράψει εγκληματολογικές εικόνες των επηρεαζόμενων συστημάτων, θα συλλέξει και θα αναλύσει αποδεικτικά στοιχεία και θα σκιαγραφήσει τα βήματα αποκατάστασης. Αλλά να έχετε υπόψη σας ότι χρεώνουν 400-500 δολάρια την ώρα.
Νομικός Σύμβουλος : Συμβουλευτείτε τον νομικό σας σύμβουλο σχετικά με το εν λόγω περιστατικό. Αυτό παρέχει κάποια προστασία στους χειριστές περιστατικών βάσει του απορρήτου δικηγόρου-πελάτη από την υποχρέωση να αποκαλύψουν όλα όσα είναι γνωστά σχετικά με ένα περιστατικό που διερευνάται. Μπορούν επίσης να σας συμβουλεύσουν σχετικά με τους ομοσπονδιακούς και πολιτειακούς νόμους που ενδέχεται να εφαρμοστούν λόγω της παραβίασης.
Ειδοποίηση παραβίασης : Στην καλύτερη περίπτωση, μπορείτε να περιορίσετε και να εξαλείψετε μια παραβίαση σε 24 έως 48 ώρες. Ωστόσο, ενδέχεται να έχετε συμβατικές υποχρεώσεις να ειδοποιήσετε τους πελάτες εντός 24 ωρών από την επιβεβαιωμένη παραβίαση. Ζητήστε από κάποιον να το ελέγξει αυτό και να εκτελέσει το κατάλληλο σχέδιο επικοινωνίας με ή χωρίς τη συμμετοχή εταιρειών δημοσίων σχέσεων.
Εάν είναι δυνατόν, τοποθετήστε «καθαρά» μηχανήματα στο διαδίκτυο στη θέση των επηρεαζόμενων. Επιπλέον, ενημερώστε τα διαπιστευτήρια και τους κωδικούς πρόσβασης των εξουσιοδοτημένων χρηστών. Εάν ένας χάκερ παραβίασε το σύστημά σας για οποιοδήποτε χρονικό διάστημα πριν καταργήσει τον ιστότοπο με το rootkit του στη θέση του, πρέπει να υποθέσετε ότι όλα τα διαπιστευτήρια πρόσβασης στον ιστότοπο και στον ιστότοπό σας στο WordPress έχουν παραβιαστεί και το σύστημά σας θα παραμείνει ευάλωτο μέχρι να αλλάξετε αυτά τα διαπιστευτήρια, ακόμα κι αν έχετε αφαιρέσει τα εργαλεία του χάκερ.
Εάν ένας Πάροχος Διαχειριζόμενων Υπηρεσιών (MSP) υποστηρίζει την υποδομή IT σας, ελέγξτε σε ποιες προσωπικές πληροφορίες μπορεί να έχει πρόσβαση και αποφασίστε εάν χρειάζεται να αλλάξετε τα δικαιώματα πρόσβασής του.
Σε αυτήν την περίπτωση, υποψιαζόμαστε ότι οι ελλείπουσες ενημερώσεις κώδικα στον ιστότοπο WordPress ήταν η βασική αιτία. Επομένως, το επόμενο βήμα μετά τον περιορισμό είναι η ενημέρωση κώδικα του συστήματος και η επαναφορά του στο διαδίκτυο. Δώστε ιδιαίτερη προσοχή στον τρόπο με τον οποίο πραγματοποιείτε την ενημέρωση κώδικα. Η τοποθέτηση του συστήματος στο διαδίκτυο εκτός του τείχους προστασίας σας προκαλεί καταστροφές παντού. Πραγματοποιήστε ενημέρωση κώδικα από μια ασφαλή τοποθεσία πριν διαθέσετε το σύστημα στο Διαδίκτυο γενικότερα.
Εάν οι πάροχοι υπηρεσιών σας λένε ότι έχουν διορθώσει τα τρωτά σημεία, επαληθεύστε ότι όντως τα έχουν διορθώσει μέσω άμεσης επιθεώρησης. Τώρα θα ήταν μια καλή στιγμή να ελέγξετε την κατάσταση ενημέρωσης κώδικα όλων των συστημάτων σας (εσωτερικά και εξωτερικά) για να βεβαιωθείτε ότι όλα είναι ενημερωμένα. Ελέγξτε επίσης το λογισμικό προστασίας από ιούς που χρησιμοποιείτε για να βεβαιωθείτε ότι όλα τα συστήματα είναι ενημερωμένα, εγκατεστημένα καθολικά και λειτουργούν σωστά με τις αναφορές να λειτουργούν.
Εάν τα μηχανήματα έχουν παραβιαστεί με rootkits ή προηγμένο κακόβουλο λογισμικό, συχνά δεν υπάρχει antivirus που να είναι ικανό να καθαρίσει το μηχάνημα σε μια γνωστή καλή κατάσταση. Σε αυτές τις περιπτώσεις, θα πρέπει να καθαρίσετε το μηχάνημα και να το ξαναχτίσετε από την αρχή πριν το θέσετε ξανά σε παραγωγή.
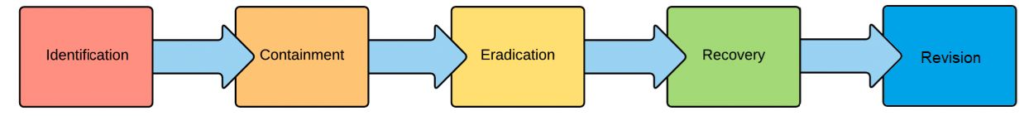
Μετά τους ελέγχους ενημέρωσης κώδικα και επικύρωσης στο Eradication, μπορείτε τώρα να προχωρήσετε στην ανάκτηση. Αυτό σημαίνει ότι θα επαναφέρετε τον πλέον πλήρως ενημερωμένο ιστότοπο WordPress σας στην παραγωγή και θα τον παρακολουθείτε στενά. Υπάρχει πάντα η πιθανότητα η βασική αιτία να ήταν λάθος και οι χάκερ να επιστρέψουν.
Στη συνέχεια, στρέψτε την προσοχή σας στην εκμάθηση της έκτασης της παραβίασης.
Μάθετε εάν μέτρα όπως η κρυπτογράφηση ήταν ενεργοποιημένα κατά την παραβίαση. Αναλύστε τα αντίγραφα ασφαλείας ή τα διατηρημένα δεδομένα. Ελέγξτε τα αρχεία καταγραφής για να προσδιορίσετε ποιος είχε πρόσβαση στα δεδομένα κατά τη στιγμή της παραβίασης. Εξετάστε τους κανόνες και τα αρχεία καταγραφής του τείχους προστασίας για να διαπιστώσετε εάν τα δεδομένα έχουν εξαχθεί στο Διαδίκτυο. Σημείωση: αυτό ενδέχεται να μην είναι δυνατό εάν ΟΠΟΙΑΔΗΠΟΤΕ θύρα είναι ανοιχτή προς ΟΠΟΙΟΔΗΠΟΤΕ εξερχόμενο προορισμό στο τείχος προστασίας σας. Εξετάστε μια λύση παρακολούθησης συμβάντων ασφαλείας στην επόμενη φάση (#5).
Όταν η επιχείρησή σας αντιμετωπίζει παραβίαση δεδομένων, θα πρέπει να ειδοποιήσετε τις αρχές επιβολής του νόμου, άλλες επηρεαζόμενες επιχειρήσεις και τα επηρεαζόμενα άτομα. Όταν το κάνετε αυτό, το πρώτο πράγμα που πρέπει να κάνετε είναι να προσδιορίσετε τις νομικές σας απαιτήσεις. Όλες οι πολιτείες, η Περιφέρεια της Κολούμπια, το Πουέρτο Ρίκο και οι Παρθένοι Νήσοι έχουν θεσπίσει νομοθεσία που απαιτεί την κοινοποίηση παραβιάσεων ασφαλείας που αφορούν προσωπικά στοιχεία. Επιπλέον, ανάλογα με τους τύπους πληροφοριών που εμπλέκονται στην παραβίαση, ενδέχεται να υπάρχουν άλλοι νόμοι ή κανονισμοί που ισχύουν για την περίπτωσή σας. Ελέγξτε τους συγκεκριμένους πολιτειακούς και ομοσπονδιακούς νόμους ή κανονισμούς για τυχόν συγκεκριμένες απαιτήσεις για την επιχείρησή σας.
Εάν η παραβίαση αφορούσε περισσότερα από 500 ηλεκτρονικά προσωπικά αρχεία υγείας, τότε είστε υποχρεωμένοι, βάσει του Κανόνα Ειδοποίησης Παραβίασης Υγείας , να ειδοποιήσετε το Υπουργείο Υγείας και Ανθρωπίνων Υπηρεσιών (DHHS). Ενδέχεται επίσης να χρειαστεί να ειδοποιήσετε την FTC και, σε ορισμένες περιπτώσεις, τα μέσα ενημέρωσης. Πριν επικοινωνήσετε με τα μέσα ενημέρωσης σχετικά με μια σημαντική παραβίαση που αξίζει να γίνει είδηση, θα πρέπει να συμβουλευτείτε μια εταιρεία δημοσίων σχέσεων.
Ανάλογα με τα δεδομένα που εκτέθηκαν ή κλάπηκαν, ενδέχεται να έχετε υποχρεώσεις να ειδοποιήσετε τους πελάτες σας. Ορισμένες Αρχές Ασφάλειας Τροφίμων (MSA) απαιτούν ειδοποίηση παραβίασης σε συγκεκριμένο χρονικό πλαίσιο, επομένως ο χρόνος ενδέχεται να μετρά αντίστροφα για την εκπλήρωση της νομικής σας υποχρέωσης να ειδοποιήσετε ορισμένα μέρη. Εάν παραβιάστηκαν δεδομένα HIPAA ή μη δημόσια προσωπικά στοιχεία, υπάρχουν νομοθετικές απαιτήσεις αναφοράς εδώ. Συμβουλευτείτε τις ομάδες εμπειρογνωμόνων απορρήτου, εμπειρογνωμόνων HIPAA, νομικών και συμβασιούχων για να διασφαλίσετε ότι θα χειριστείτε τις υποχρεώσεις συμμόρφωσης και τις συμβατικές υποχρεώσεις σε αυτό το σημείο.
Ακολουθήστε το σχέδιο επικοινωνίας και ειδοποιήσεων, διασφαλίζοντας ότι προσεγγίζετε όλα τα εμπλεκόμενα μέρη (πελάτες, υπαλλήλους, επενδυτές, επιχειρηματικούς εταίρους και άλλα ενδιαφερόμενα μέρη). Κάντε πραγματικές δηλώσεις σχετικά με την παραβίαση και μην αποκρύπτετε βασικές λεπτομέρειες που θα μπορούσαν να βοηθήσουν τους καταναλωτές να προστατευτούν. Είναι σημαντικό να σημειωθεί ότι δεν πρέπει να κοινοποιείτε δημόσια πληροφορίες που θα μπορούσαν να θέσουν τους καταναλωτές σε περαιτέρω κίνδυνο.
Ένα τελευταίο σημείο σχετικά με την ειδοποίηση παραβίασης είναι ότι οι αρχές επιβολής του νόμου ενδέχεται να σας απαγορεύσουν να ειδοποιήσετε τα εμπλεκόμενα μέρη λόγω της «ενεργού έρευνάς» τους. Όλες οι συμβάσεις έχουν καθυστέρηση ειδοποίησης για αυτήν την περίπτωση.
Μόλις τα συστήματα επανέλθουν σε λειτουργία και η ανάκαμψή σας έχει ως επί το πλείστον ολοκληρωθεί, μπορείτε να στρέψετε την προσοχή σας στα διδάγματα από το συμβάν. Σκεφτείτε το ενδεχόμενο να διοργανώσετε μια «ανάλυση μαθημάτων που αντλήθηκαν» ή « ανάλυση βασικής αιτίας ». Εδώ αξιοποιείτε το συμβάν για να βελτιώσετε την άμυνά σας, την ειδοποίησή σας και τις επιχειρηματικές σας διαδικασίες.
Όταν ρυθμίσατε το δίκτυό σας, ενδέχεται να το έχετε τμηματοποιήσει έτσι ώστε μια παραβίαση σε έναν διακομιστή ή σε έναν ιστότοπο να μην μπορεί να οδηγήσει σε παραβίαση σε έναν άλλο διακομιστή ή ιστότοπο. Συνεργαστείτε με την ομάδα Πληροφορικής (MSP) για να αναλύσετε εάν το σχέδιο τμηματοποίησης που έχετε σχεδιάσει ήταν αποτελεσματικό στον περιορισμό της παραβίασης. Εάν χρειάζεται να κάνετε οποιεσδήποτε αλλαγές, κάντε το τώρα.
Εάν η παραβίαση δεδομένων αφορούσε προσωπικά στοιχεία που έχουν αναρτηθεί εσφαλμένα στον ιστότοπό σας, αφαιρέστε τα αμέσως. Λάβετε υπόψη ότι οι μηχανές αναζήτησης στο διαδίκτυο αποθηκεύουν ή «αποθηκεύουν προσωρινά» πληροφορίες για ένα χρονικό διάστημα. Μπορείτε να επικοινωνήσετε με τις μηχανές αναζήτησης για να βεβαιωθείτε ότι δεν αρχειοθετούν προσωπικά στοιχεία που έχουν αναρτηθεί κατά λάθος.
Μπορείτε επίσης να αναζητήσετε τα εκτεθειμένα δεδομένα της εταιρείας σας για να βεβαιωθείτε ότι δεν υπάρχουν άλλοι ιστότοποι που να έχουν αποθηκεύσει αντίγραφο. Εάν βρείτε κάποιο, επικοινωνήστε με αυτούς τους ιστότοπους και ζητήστε τους να το καταργήσουν.
Εάν έχουν κλαπεί πληροφορίες λογαριασμού, όπως αριθμοί πιστωτικών καρτών ή τραπεζικών λογαριασμών ή αριθμοί κοινωνικής ασφάλισης, οι επιχειρήσεις θα πρέπει να επικοινωνήσουν με τα μεγάλα πιστωτικά γραφεία για περισσότερες πληροφορίες, συμβουλές και προστασία. Οι επιχειρήσεις ενδέχεται να αναγκαστούν να πληρώσουν για απάτη/παρακολούθηση πιστώσεων των επηρεαζόμενων ατόμων. Μπορεί ακόμη και να έχετε ασφαλιστική κάλυψη για να πληρώσετε για αυτήν την παρακολούθηση.
Η καλύτερη προστασία για τα άτομα που εμπλέκονται σε παραβίαση οικονομικών αρχείων είναι να παγώσουν την πίστωσή τους στα ακόλουθα πιστωτικά γραφεία:
μετασύνδεση Πάγωμα πίστωσης
Equifax Πάγωμα πίστωσης
Experian Κέντρο Κατάψυξης
Ινόβις Πάγωμα ασφαλείας
Τσιγγάνους Πάγωμα ασφαλείας
Πιστοποιητικό Πάγωμα ασφαλείας
Υπηρεσίες Διαύγειας Πάγωμα ασφαλείας
CoreLogic Teletrack Πάγωμα πίστωσης
CoreLogic Credco Πάγωμα πίστωσης
Όταν ειδοποιείτε άτομα, συνιστάται:
Η καλύτερη στιγμή για να προετοιμαστείτε για ένα περιστατικό είναι πριν συμβεί. Ορίστε τη Διαδικασία Χειρισμού Περιστατικών Κυβερνοασφάλειας (CIMP) πριν τη χρειαστείτε. Στη συνέχεια, εφαρμόστε την πριν συμβεί κάτι τέτοιο. Η σύγκληση της ομάδας σας για την αναθεώρηση των 5 βημάτων ενός περιστατικού ασφαλείας είναι κρίσιμη για τη μακροπρόθεσμη επιτυχία. Στη συνέχεια, θα μπορείτε να προχωρήσετε ομαλά στην Αναγνώριση, τον Περιορισμό, την Εξάλειψη, την Ανάκαμψη και την Αναθεώρηση.
Μην τσιγκουνευτείτε τα διδάγματα που έχετε πάρει. Έχετε έτοιμες πολύτιμες πληροφορίες από τις οποίες μπορείτε να μάθετε μετά από οποιοδήποτε περιστατικό. Η τήρηση αυτών των μέτρων και βημάτων μπορεί να διασφαλίσει τη μακροπρόθεσμη βιωσιμότητα της εταιρείας σας.
Πηγή:
Σχετικοί πόροι:
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ακόμα και πριν ο Claude Code φτιάξει...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).