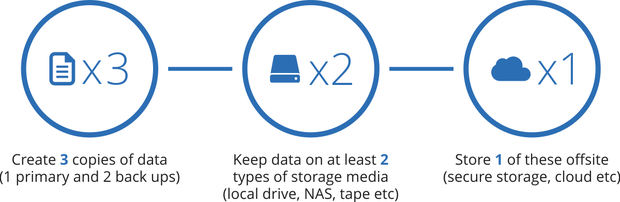
Η μέθοδος δημιουργίας αντιγράφων ασφαλείας 3-2-1 αναφέρεται στον «Κανόνα 3-2-1» κατά τη δημιουργία αντιγράφων ασφαλείας πληροφοριών από τον υπολογιστή σας. Δείτε πώς οι επαγγελματίες ασφαλείας σας προτείνουν να δημιουργείτε αντίγραφα ασφαλείας των δεδομένων σας:
Μπορεί να φαίνεται υπερβολικό να αποθηκεύετε τρία αντίγραφα δεδομένων, αλλά είναι πολύ πιθανό το υλικό ή το λογισμικό να παρουσιάσει βλάβη, με αποτέλεσμα τα δεδομένα και οι πληροφορίες σας να χάνονται στον κυβερνοχώρο.
Οι ΜΜΕ σίγουρα διατρέχουν κίνδυνο για τους καθημερινούς χάκερ . Οι χάκερ παραβιάζουν τις κρυπτογραφικές εγκαταστάσεις μικρών και μεσαίων επιχειρήσεων 15 φορές πιο συχνά από τις μεγαλύτερες εταιρείες. Οι χάκερ το γνωρίζουν αυτό και σας στοχοποιούν εξαιτίας αυτού. Οι ΜΜΕ γενικά δεν διαθέτουν πόρους για την σωστή ασφάλεια των συστημάτων τους, δεν εκπαιδεύουν τους υπαλλήλους τους στην υγιεινή της κυβερνοασφάλειας και μερικές φορές δεν διαθέτουν τα κατάλληλα εργαλεία ασφαλείας.
Για αυτούς τους λόγους, η CyberHoot συνιστά σε όλες τις ΜΜΕ να προβούν στις ακόλουθες ενέργειες, επιπλέον της μεθόδου 3-2-1:
Εκπαιδεύστε τους υπαλλήλους σας σχετικά με τον τρόπο εντοπισμού και διαγραφής email ηλεκτρονικού "ψαρέματος" (phishing). Ακολουθεί ένα δωρεάν βίντεο που θα σας βοηθήσει με αυτό: Πώς να προστατευτείτε από επιθέσεις ηλεκτρονικού "ψαρέματος" (phishing).
Η λήψη αυτών των προληπτικών μέτρων μπορεί να μειώσει τον κίνδυνο μιας δαπανηρής παραβίασης, διακοπής λειτουργίας, ζημιάς στην επωνυμία και μιας απαίτησης ασφάλισης στον κυβερνοχώρο (ή και των τεσσάρων) που αντιμετωπίζετε.
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Είμαι ευλογημένος που έχω...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).

