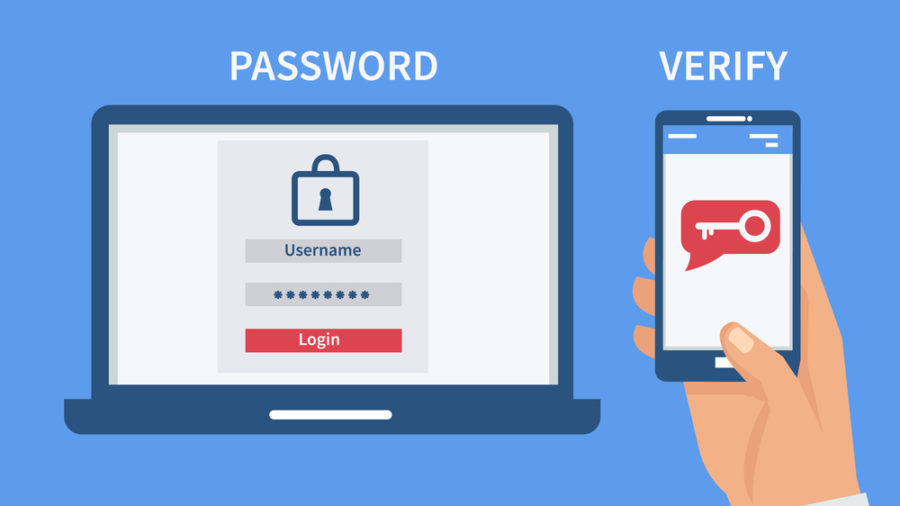
Η επαλήθευση ταυτότητας δύο παραγόντων (2FA) είναι η χρήση δύο από τους ακόλουθους τρεις παράγοντες ταυτοποίησης:
Η χρήση δύο από αυτούς τους τρεις παράγοντες αναγνώρισης είναι ο καλύτερος τρόπος για να προστατεύσετε τους κρίσιμους λογαριασμούς σας. Οι χάκερ γνωρίζουν ότι οι περισσότεροι άνθρωποι δεν έχουν ή δεν χρησιμοποιούν διαχειριστές κωδικών πρόσβασης με ισχυρούς κωδικούς πρόσβασης και δεν χρησιμοποιούν 2FA. Ως αποτέλεσμα, αυτοί οι χάκερ στέλνουν επιθέσεις ηλεκτρονικού "ψαρέματος" (phishing) για να κλέψουν τα διαπιστευτήρια σύνδεσης των ανυποψίαστων χρηστών. Με ενεργοποιημένο τον έλεγχο ταυτότητας δύο παραγόντων στους λογαριασμούς σας, θα χρειαστεί κάτι περισσότερο από το όνομα χρήστη και τον κωδικό πρόσβασής σας για να αποκτήσετε πρόσβαση σε αυτούς τους λογαριασμούς. Οι χάκερ θα χρειαστούν επίσης έναν άλλο παράγοντα αναγνώρισης (κάτι που έχετε ή κάτι που είστε), αποκλείοντας ουσιαστικά τους χάκερ από τους λογαριασμούς σας.
Ξεκινήστε να ενεργοποιείτε το 2FA στους κρίσιμους λογαριασμούς σας. Η τράπεζά σας πιθανότατα απαιτεί ήδη το 2FA για online υποστήριξη. Χρησιμοποιήστε το εκεί και ενεργοποιήστε το επίσης σε κρίσιμους λογαριασμούς όπως το email σας, το VPN της εταιρείας σας και οποιεσδήποτε υπηρεσίες που παρέχουν πρόσβαση στο διαδίκτυο στους πελάτες σας.
Σχετικοί όροι : Διαχείριση κωδικών πρόσβασης , ηλεκτρονικό ψάρεμα (phishing)
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Είμαι ευλογημένος που έχω...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Θυμάμαι τις πρώτες μέρες του...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).

