Redakteur: Craig Taylor
Ich begann meine Karriere in der Cybersicherheit vor 30 Jahren bei einem Firewall-Unternehmen (Border Network Technologies, später von Secure Computing übernommen). Damals gab es das WWW noch nicht, E-Mail war ein textbasiertes Werkzeug, das die Kommunikation wie nie zuvor revolutionierte. Mein Psychologiestudium half mir anfangs nicht viel, aber die O'Reilly-Bücher – die wurden zu meiner Bibel. TCP/IP, DNS & Bind, SMTP – erinnert sich hier noch jemand an aktiven vs. passiven FTP?
Zurück zu Firewalls. Ende der 1990er-Jahre verbrachten wir viel zu viel Zeit damit, Privatpersonen und Unternehmen, die ihre internen Netzwerke (Token Ring, IPX/SPX, Vines, NetBeui, Appletalk) mit dem Internet verbanden, davon zu überzeugen, dass eine Firewall eine absolute Mindestvoraussetzung für die Sicherheit sei . Damals gab es zwei Arten von Firewalls: langsamere, aber vermeintlich sicherere Proxy-basierte Firewalls und Firewalls mit höherem Durchsatz und Stateful Inspection . Sie bildeten den wichtigsten Sicherheitsperimeter, der die meisten Unternehmen vor und nach dem Aufkommen des WWW schützte. Wenn eine Firewall ein Sicherheitsproblem aufwies, hatte die Behebung und Risikominderung für alle Beteiligten höchste Priorität.
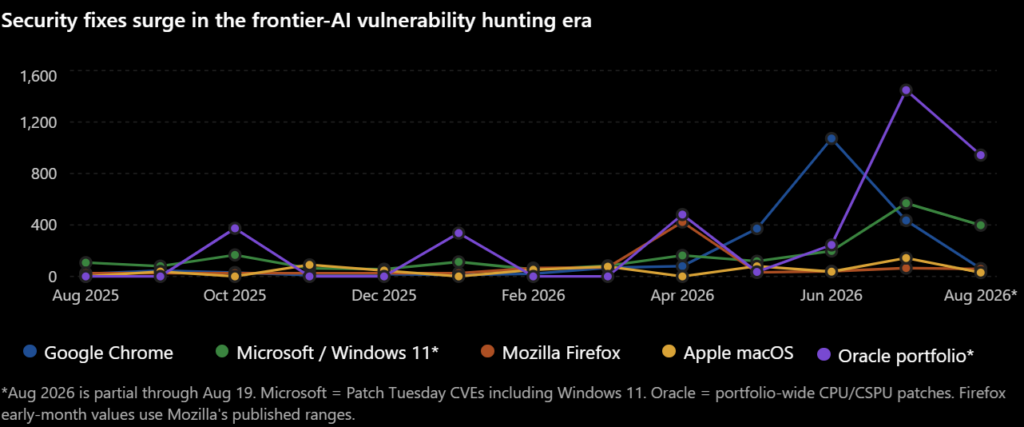
Da Frontier Models Software, einschließlich Firewalls, systematisch mit mehr Fähigkeiten testet, als je ein Mensch besessen hat, ist es kein Wunder, dass wir in den letzten fünf Monaten des Jahres 2026 einen enormen Anstieg der entdeckten Sicherheitslücken und der veröffentlichten Patches verzeichnen! Große Anbieter haben nicht das Doppelte oder Dreifache an Patches veröffentlicht, sondern eher das Fünf- bis Zwanzigfache!
In diesem Kontext berichtete CyberHoot über zwei kürzlich entdeckte Zero-Day-Schwachstellen in der Firewall von SonicWall. SonicWall ist nicht der einzige Firewall-Anbieter mit solchen Sicherheitslücken; vielmehr stehen sie beispielhaft für den jüngsten Boom bei Penetrationstests und der Identifizierung von Sicherheitslücken durch Frontier AI. Dies sind die Vorboten eines Sturms, der sich anbahnt. Dieser Sturm könnte sich zu einem Hurrikan der Kategorie 5 entwickeln und zu mehr Sicherheitsvorfällen führen als je zuvor. Laut der Empfehlung der Five Eyes haben wir Monate, nicht Jahre, Zeit, uns vorzubereiten.
CyberHoot empfiehlt Ihnen allen, eine KI-Bereitschaftsprüfung durchzuführen (senden Sie eine E-Mail an AIReadiness@CyberHoot.com, und wir schicken Ihnen ein Exemplar zu). Diese Prüfung geht über die folgenden sechs Punkte hinaus, mit denen Sie beginnen sollten:
Hope this helps,
Craig Taylor, Redakteur
Unser zweiter Blogartikel untersucht, wie Unternehmen KI einsetzen, ohne unnötige Sicherheits- und Datenschutzrisiken zu schaffen. KI komplett zu blockieren ist selten praktikabel, aber ihren Einsatz zu ignorieren, ist auch keine Lösung. Klare Richtlinien, Mitarbeiterschulungen und durchdachte Kontrollmechanismen helfen Teams, KI optimal zu nutzen und gleichzeitig sensible Unternehmens-, Kunden- und Mitarbeiterdaten zu schützen.
Von dort aus wenden wir uns einer anderen Technologie zu, die wichtige Fragen zu Datenschutz und Vertrauen aufwirft: Flockkameras. Kennzeichenerkennung und ähnliche Überwachungstechnologien bieten zwar wertvolle Sicherheitsvorteile, verdeutlichen aber auch eine wichtige Erkenntnis für Unternehmen jeder Größe: Datenerhebung schafft Verantwortung. Kunden und Mitarbeiter möchten zunehmend wissen, welche Informationen Unternehmen sammeln, wie diese verwendet werden, wer darauf zugreifen kann und wie lange sie gespeichert werden. Überprüfen und aktualisieren Sie Ihre Datenschutzrichtlinie und legen Sie darin die Nutzung von LLM-Systemen, Schulungen sowie die Sicherheit, den Datenschutz und die Vertraulichkeit der von Ihnen erhobenen Kundendaten fest.
Beide Geschichten haben eines gemeinsam: Neue Technologien bergen enormes Potenzial, doch Vertrauen hängt von der verantwortungsvollen Nutzung dieser Technologien ab. Ob Ihr Unternehmen KI-Tools einführt oder Kunden- und Betriebsdaten erfasst – Transparenz, durchdachte Richtlinien und strenge Sicherheitsvorkehrungen sind unerlässlich.
Diesen Monat möchten wir Sie dazu ermutigen:
Craig CEO,
Mitbegründer, CyberHoot

CyberHoot hat ein lang gehegtes Ziel erreicht und wurde im legendären Podcast „ Security Now! “ mit Leo Laporte und Steve Gibson vorgestellt. Um es ganz klar zu sagen: Es handelt sich hierbei um eine bezahlte Kooperation mit dem Podcast.
Darüber hinaus hat Leo Laporte CyberHoot persönlich empfohlen:
„Nachdem wir [vor CyberHoot] Opfer eines Phishing-Angriffs wurden , war uns klar, dass wir mehr für den Schutz unseres Unternehmens tun mussten. Die altbekannten Schulungen brachten einfach nichts mehr. CyberHoot kam uns zu Hilfe. Es macht Spaß, unser Team ist begeistert, und vor allem trägt es zu unserer Sicherheit bei. Weiter so!“ – Leo Laporte
Bitte schauen Sie sich diesen kurzen 3-minütigen Beitrag an, in dem Leo Laporte seine Erfahrungen mit HootPhish schildert und erklärt, warum der positive Verstärkungsansatz von CyberHoot zur Phishing-Aufklärung sein Interesse geweckt hat.
Gefällt Ihnen CyberHoot? Wir brauchen Ihre Hilfe. Hinterlassen Sie uns bitte Ihre Bewertung auf G2.com!
G2 -
Weitere Informationen zum Verfassen einer CyberHoot-Bewertung finden Sie in der kurzen Videoübersicht unten. Hinweis: Um betrügerische Bewertungen zu verhindern, müssen Sie sich auf jeder Bewertungswebsite per E-Mail registrieren und Ihre Identität bestätigen.
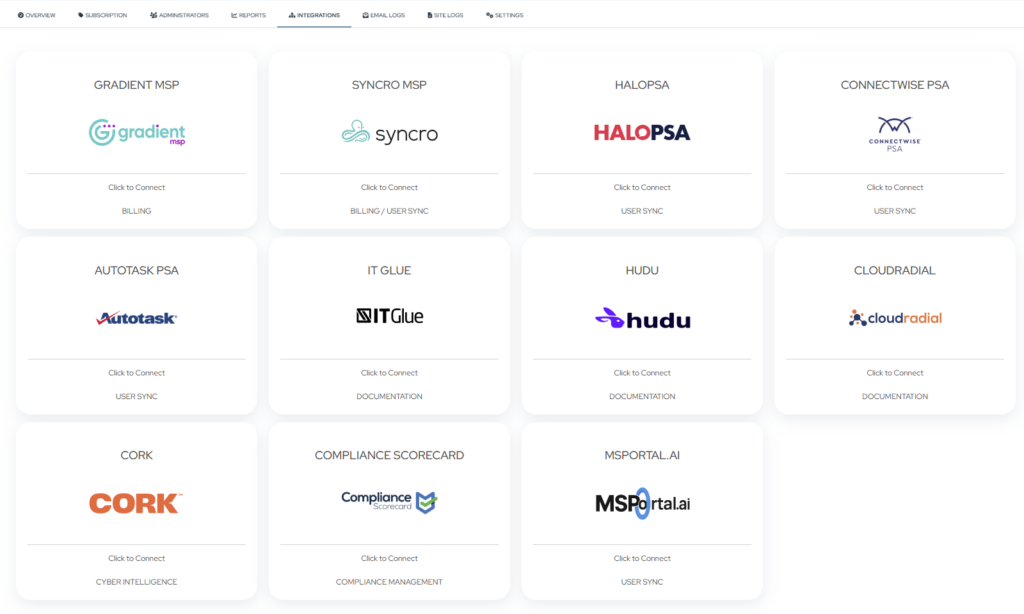
Wir freuen uns, Ihnen einige Neuerungen auf unserer Seite für Partnerintegrationen vorzustellen . Diese erleichtern es Partnern, CyberHoot mit ihren gewohnten Tools zu verbinden. Die neuen Integrationen optimieren die Synchronisierung von Kunden- und Benutzerdaten, vereinfachen das Schulungsmanagement und sorgen dafür, dass Ihre Dokumentation systemübergreifend stets aktuell ist.
„Unsere Partner wünschten sich eine Integration in die von ihnen täglich genutzten Tools – und genau das haben wir umgesetzt. Partner können Kunden und Nutzer innerhalb weniger Minuten in CyberHoot synchronisieren und den Trainingsfortschritt direkt in ihren bestehenden Systemen einsehen. Das bedeutet weniger manuelle Arbeit, automatisierte Abrechnung, höhere Kundenbindung, geringere Kosten und mehr Sicherheit für die Kunden!“, so Craig Taylor, CISSP, CEO und Mitgründer von CyberHoot.
Neue Integrationen sind jetzt für HaloPSA, Autotask PSA, ConnectWise PSA, Hudu und IT Glue verfügbar . Egal, ob Sie Unternehmen und Benutzer für Schulungszwecke mit CyberHoot synchronisieren oder den Schulungsstatus Ihrer Mandanten direkt in Ihre Dokumentationsplattform einbinden möchten – diese Integrationen reduzieren den manuellen Aufwand und unterstützen Sie bei der effizienteren Kundenverwaltung.
Wir haben im Stillen das größte Upgrade für spielerische Cybersicherheitsschulungen in der Geschichte von CyberHoot entwickelt – und es wird die Trainingserfahrung Ihrer Nutzer grundlegend verändern. Denken Sie an Punkte, die Sie tatsächlich nutzen können. verdienenErfolge, mit denen man prahlen kann, Avatare, Ranglisten und eine völlig neue Art, die Cyberstärke Ihres Unternehmens zu präsentieren.
Schließen Sie Ihre Schulung ab. Melden Sie Phishing-Angriffe. Jede Handlung zählt jetzt mehr denn je.
Bleiben Sie dran – der Schwarm hebt gleich ab.
Hinweis: CyberHoot bietet allen Power-Nutzern ein kostenloses Upgrade auf Autopilot an. Kontaktieren Sie support@cyberhoot.com , um Ihr kostenloses Upgrade zu vereinbaren. Die Power Platform wird voraussichtlich im September 2026 eingestellt.
Dark Web Monitoring ist der kontinuierliche Prozess des Scannens versteckter Online-Marktplätze, Foren, Datenspeicher und krimineller Websites nach gestohlenen Informationen über eine Organisation, wie z. B. E-Mail-Adressen, Passwörter, Kundendaten, Finanzinformationen oder geistiges Eigentum.
Ziel ist es, offengelegte Zugangsdaten oder sensible Informationen frühzeitig zu erkennen, damit Organisationen reagieren können, bevor Cyberkriminelle diese ausnutzen.
Im Gegensatz zur aktiven Suche im Darknet überwachen Darknet-Überwachungsdienste automatisch bekannte Quellen, in denen Cyberkriminelle gestohlene Daten kaufen, verkaufen und teilen, und alarmieren Organisationen, wenn deren Informationen auftauchen.
Klicken Sie hier, um mehr zu lesen!

Melden Sie sich noch heute für das CyberHoot-Empfehlungsprogramm an und sichern Sie sich ein Jahr lang 20 % aller Umsätze, die durch Anmeldungen über Ihren exklusiven Empfehlungslink generiert werden. Als Empfehlungspartner erhalten Sie nicht nur finanzielle Vorteile, sondern erleben auch die Befriedigung, anderen zu mehr Sicherheitsbewusstsein zu verhelfen und sie vor Cyberbedrohungen zu schützen. Zögern Sie nicht und registrieren Sie sich jetzt unter https://cyberhoot.com/referral-program/.
Empfehlung über das Dashboard von Autopilot:
Unterstützen Sie CyberHoot bei unserer Mission, eine bewusstere und sicherere Welt zu schaffen! Empfehlen Sie CyberHoot Autopilot einem Freund und freuen Sie sich über einen kostenlosen ersten Monat. Für jede Neuanmeldung über Ihren Empfehlungslink erhalten Sie einen kostenlosen Monat auf Ihr Konto gutgeschrieben. Dieses Angebot gilt exklusiv für CyberHoot-Erstregistrierungen.

Kennen Sie jemanden, der kürzlich beinahe Opfer eines Cyberangriffs, einer Phishing-E-Mail oder eines Social-Engineering-Anrufs geworden wäre? Empfehlen Sie das kostenlose Cybersicherheitstraining von CyberHoot. Die Person erhält sechs Videos (je 3–4 Minuten lang) und eine unserer hyperrealistischen Phishing-Simulationen mit positiver Verstärkung. Alles kostenlos.
Anmeldung : https://cyberhoot.com/individuals
CyberHoot Whitepaper herunterladen – Wie HootPhish AttackPhish verbessert
Ganz neu: Infografiken zu Cybersicherheitsstatistiken 2025
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Stellen Sie sich vor, Sie fahren auf der Autobahn, etwa 20 km/h über dem Tempolimit, wie der übrige Verkehr. Vor Ihnen bremsen Sie...
Weiterlesen
Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.