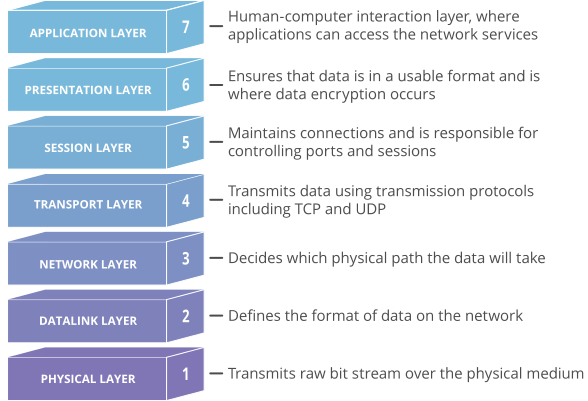
Das Open Systems Interconnection (OSI)-Modell ist ein von der Internationalen Organisation für Normung (ISO) entwickeltes Konzept , das die Kommunikation verschiedener Systeme mithilfe standardisierter Protokolle ermöglicht. Vereinfacht ausgedrückt bietet das OSI-Modell einen Standard für die Kommunikation zwischen unterschiedlichen Computersystemen. Es kann als universelle Sprache für Computernetzwerke betrachtet werden. Das Modell basiert auf dem Konzept, ein Kommunikationssystem in sieben verschiedene Schichten zu unterteilen, die jeweils aufeinander aufbauen.
Jede Schicht des OSI-Modells erfüllt eine spezifische Aufgabe und kommuniziert mit den darüber und darunter liegenden Schichten. Das OSI-Modell ist robust, fehlerkorrigierend und effizient. Dennoch versuchen Hacker gelegentlich, die Kommunikation auf verschiedenen Schichten des OSI-Modells zu stören. Häufig geschieht dies mit DDoS-Angriffen , die gezielt bestimmte Schichten einer Netzwerkverbindung angreifen: Angriffe auf die Anwendungsschicht zielen auf Schicht 7, Angriffe auf die Protokollschicht auf die Schichten 3 und 4.
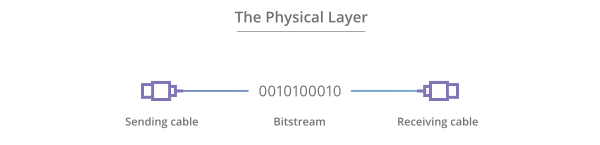
Die unterste Schicht des OSI-Modells überträgt unstrukturierte Rohdaten elektrisch oder optisch über das Netzwerk von der physikalischen Schicht des sendenden Geräts zur physikalischen Schicht des empfangenden Geräts. Sie kann Spezifikationen wie Spannungen, Pin-Belegung, Verkabelung und Funkfrequenzen enthalten. Auf der physikalischen Schicht befinden sich „physische“ Ressourcen wie Netzwerk-Hubs, Verkabelung, Repeater, Netzwerkadapter oder Modems.
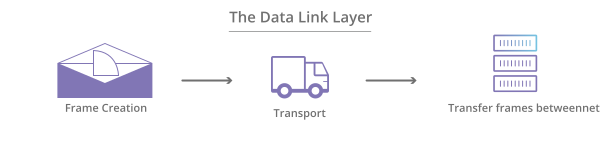
Auf der Sicherungsschicht werden direkt verbundene Knoten für die Datenübertragung zwischen Knoten verwendet. Dabei werden die Daten über MAC-Adressen in Frames verpackt. Die Sicherungsschicht korrigiert außerdem Fehler, die auf der Bitübertragungsschicht aufgetreten sein können.
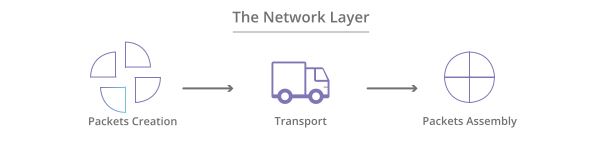
Die Vermittlungsschicht ist dafür verantwortlich, Frames von der Sicherungsschicht zu empfangen und sie anhand der darin enthaltenen IP-Adressen an die vorgesehenen Ziele zu übermitteln. Diese Schicht ermittelt das Ziel anhand logischer Adressen wie IP (Internet Protocol). Router sind auf dieser Schicht eine wichtige Komponente, um Informationen zwischen Netzwerken an die gewünschte Stelle weiterzuleiten.
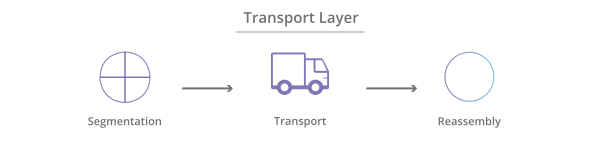
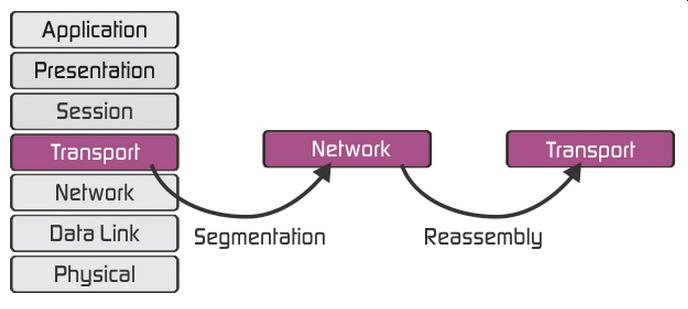
Die Transportschicht ist für die Zustellung und Fehlerprüfung von Datenpaketen zuständig . Sie regelt Größe, Reihenfolge und letztendlich die Datenübertragung zwischen Systemen und Hosts. Ein bekanntes Beispiel für die Transportschicht ist TCP (Transmission Control Protocol). Die Segmentierung von Paketen erfolgt auf der Transportschicht, um eine effiziente Zustellung zu gewährleisten, bei der die Pakete weder zu groß (Überkapazität) noch zu klein (ineffizient) sind.
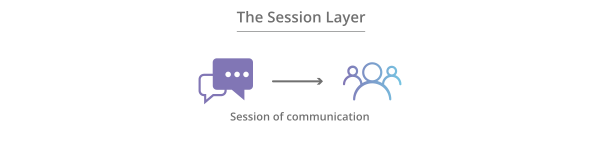
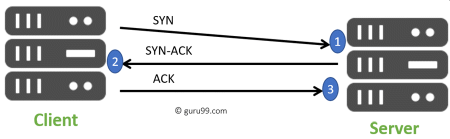
Die Sitzungsschicht steuert die Kommunikation zwischen verschiedenen Computern. Eine Sitzung oder Verbindung zwischen Maschinen wird auf Schicht 5 eingerichtet, verwaltet und beendet. Zu den Diensten der Sitzungsschicht gehören auch Authentifizierung und erneute Verbindungen.
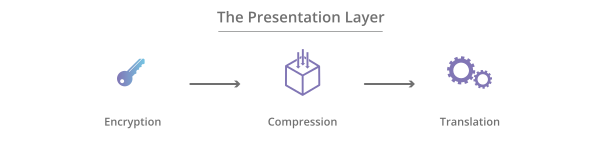
Die Präsentationsschicht formatiert oder übersetzt Daten für die Anwendungsschicht basierend auf der von der Anwendung akzeptierten Syntax oder Semantik. Daher wird sie manchmal auch als Syntaxschicht bezeichnet. Diese Schicht kann auch die von der Anwendungsschicht benötigte Ver- und Entschlüsselung übernehmen.
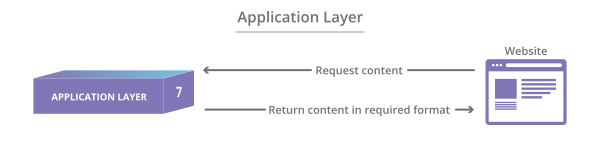
Auf dieser Ebene interagieren sowohl der Endbenutzer als auch die Anwendungsebene direkt mit der Softwareanwendung. Diese Ebene stellt Netzwerkdienste für Endbenutzeranwendungen wie Webbrowser oder Office 365 bereit. Die Anwendungsebene identifiziert Kommunikationspartner, stellt die Ressourcenverfügbarkeit fest und synchronisiert die Kommunikation.
Es ist wichtig, dass Ihre Managed Service Provider (MSPs) oder IT-Mitarbeiter das OSI-Modell und dessen Funktionsweise kennen. Im Hinblick auf die Sicherheit können in bestimmten Schichten wie Schicht 2 und Schicht 3 zusätzliche Sicherheitsmaßnahmen implementiert werden, darunter VLANs oder PVLANs . Das OSI-Modell dient jedoch primär als Leitfaden für Technologieanbieter und Entwickler, um die reibungslose Zusammenarbeit der von ihnen entwickelten digitalen Kommunikationsprodukte und Softwareprogramme zu gewährleisten. Es bietet einen klaren Rahmen, der die Funktionen eines Netzwerk- oder Telekommunikationssystems beschreibt.
Zusätzliche Empfehlungen zur Cybersicherheit: Die folgenden Empfehlungen helfen Ihnen und Ihrem Unternehmen, sich vor den vielfältigen Bedrohungen des Alltags zu schützen. Alle unten aufgeführten Vorschläge erhalten Sie durch die Inanspruchnahme der vCISO-Programmentwicklungsdienste von CyberHoot.
Alle diese Empfehlungen sind in CyberHoot (Produkt oder vCISO-Services) integriert. Mit CyberHoot können Sie Ihre Mitarbeiter steuern, schulen, beurteilen und testen. Besuchen Sie CyberHoot.com und registrieren Sie sich noch heute für unsere Services. Bleiben Sie außerdem mit unseren monatlichen Cybersicherheits-Newslettern stets auf dem Laufenden.
Quellen:
Weitere Leseempfehlungen:
Schützen Sie Ihr Unternehmen mit einer menschlichen Firewall
Verwandte Begriffe:
CyberHoot stellt Ihnen weitere Ressourcen zur Verfügung. Nachfolgend finden Sie Links zu allen unseren Ressourcen. Schauen Sie sich diese jederzeit gerne an:
Hinweis: Wenn Sie unseren Newsletter abonnieren möchten, besuchen Sie einen der oben stehenden Links (außer Infografiken), geben Sie Ihre E-Mail-Adresse auf der rechten Seite ein und klicken Sie auf „ Newsletter senden“.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Schon bevor Claude Code …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.