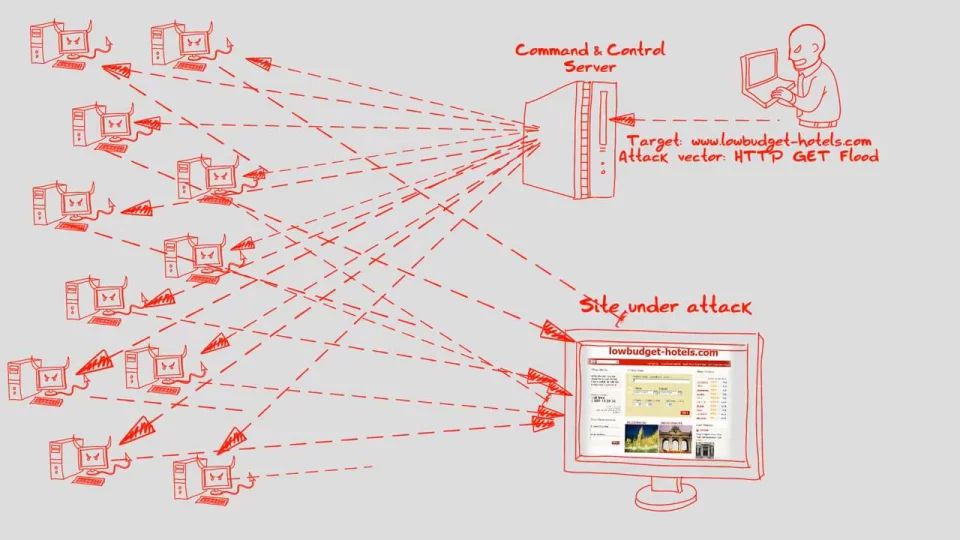
Distributed-Denial-of-Service-Angriffe (DDoS-Angriffe) sind eine Art von Denial-of-Service-Angriffen (DoS-Angriffen) . Bei einem DDoS-Angriff nutzen mehrere miteinander verbundene Online-Geräte, die zusammen ein Botnetz bilden , eine Zielwebsite mit gefälschtem Datenverkehr zu überlasten.
Im Gegensatz zu anderen Arten von Cyberangriffen versuchen DDoS-Angriffe nicht, Ihre Sicherheit zu verletzen. Ziel von DDoS-Angriffen ist es, Ihre Website und Server für legitime Benutzer unzugänglich zu machen. DDoS kann auch als Deckmantel für andere bösartige Aktivitäten und zur Deaktivierung von Sicherheitsgeräten genutzt werden, um den Sicherheitsbereich des Ziels zu durchbrechen.
Ein erfolgreicher Distributed-Denial-of-Service-Angriff ist ein deutlich spürbares Ereignis, das sich auf die gesamte Online-Nutzerbasis auswirkt. Daher ist er eine beliebte Waffe für Hacktivisten, Cybervandalen, Erpresser und alle anderen, die ein Zeichen setzen oder sich für eine Sache einsetzen wollen.
Was bedeutet das für mein KMU oder meinen MSP?
Kleine und mittlere Unternehmen (KMU) müssen sich in der Regel keine Sorgen um DDoS-Angriffe machen. In bestimmten Branchen (z. B. Politik, soziale Projekte) kann es jedoch ratsam sein, sich mit dem Thema auseinanderzusetzen. Eine der besten Möglichkeiten, DDoS-Angriffe abzuwehren, ist die Fähigkeit, große Mengen eingehenden Datenverkehrs zu bewältigen. Je nach Situation kann dies bedeuten, das eigene Netzwerk zu verstärken oder ein Content Delivery Network (CDN) zu nutzen – einen Dienst, der für die Verarbeitung großer Datenmengen ausgelegt ist. Ihr Netzwerkanbieter bietet möglicherweise auch eigene Schutzmaßnahmen an.
Darüber hinaus helfen Ihnen die folgenden Empfehlungen, sich und Ihr Unternehmen vor den vielfältigen Bedrohungen des täglichen Lebens zu schützen. Alle unten aufgeführten Vorschläge erhalten Sie durch die Inanspruchnahme der vCISO-Programmentwicklungsdienste von CyberHoot.
Alle diese Empfehlungen sind in CyberHoot (Produkt oder vCISO-Services) integriert. Mit CyberHoot können Sie Ihre Mitarbeiter steuern, schulen, beurteilen und testen. Besuchen Sie CyberHoot.com und registrieren Sie sich noch heute für unsere Services. Bleiben Sie außerdem mit unseren monatlichen Cybersicherheits-Newslettern stets auf dem Laufenden.
Quellen :
Verwandte Begriffe:
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

