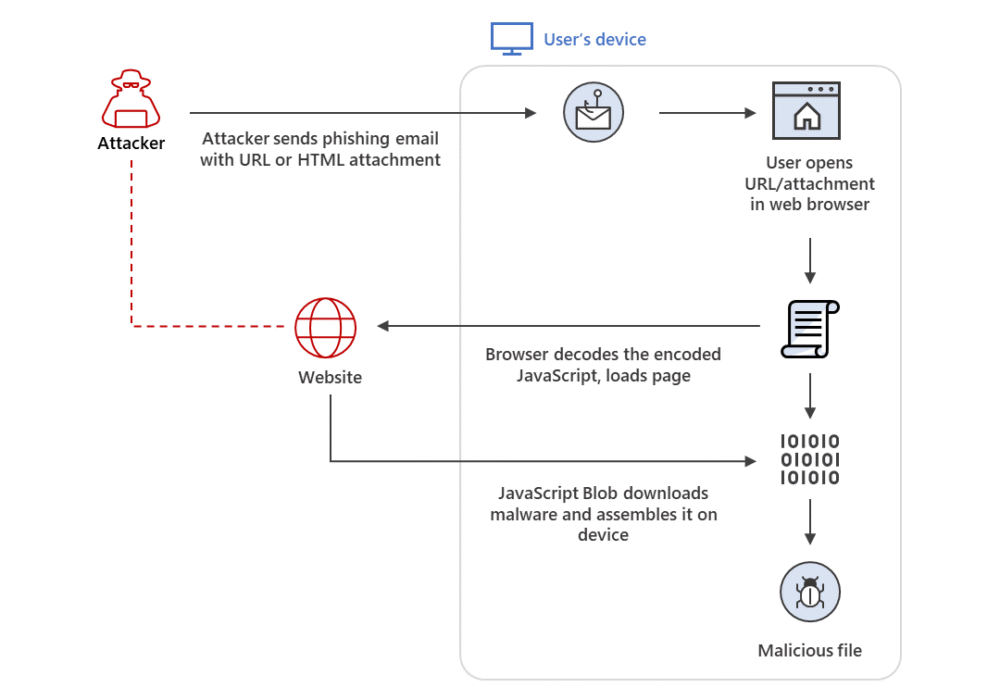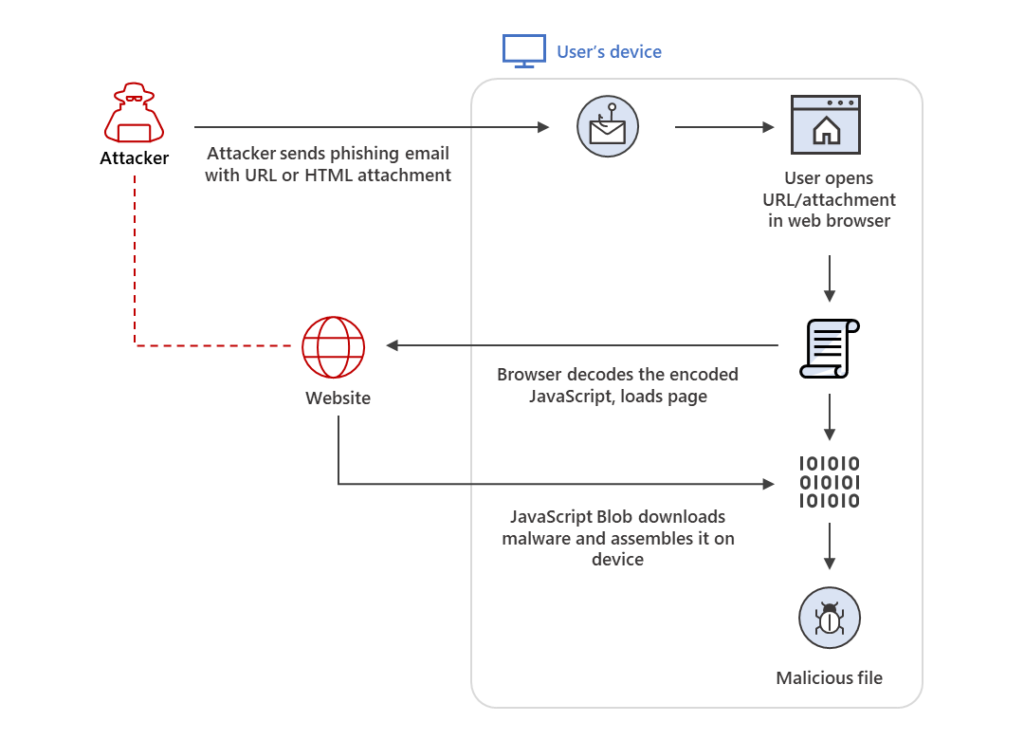
HTML-Smuggling ist eine raffinierte Malware- Verbreitungsmethode, die legitime HTML5- und JavaScript-Funktionen ausnutzt, um Banking-Malware, Remote-Access-Trojaner (RATs) und andere Schadsoftware für gezielte Angriffe einzuschleusen. Wie der Name schon sagt, ermöglicht HTML-Smuggling Angreifern, ein verschlüsseltes Schadprogramm in einem speziell präparierten HTML-Anhang oder einer Webseite in ein Unternehmen einzuschleusen und so dessen normale Sicherheitsvorkehrungen zu umgehen. Öffnet ein Nutzer die HTML-Datei in seinem Browser, dekodiert dieser ein harmloses Skript, das anschließend eine Verbindung zum Internet herstellt, um das eigentliche Schadprogramm herunterzuladen. Dieses wiederum erzeugt oder rekonstruiert eine gefährliche Malware auf dem Gerät des Opfers. Da die gesamte Kommunikation standardmäßig verschlüsselt ist, gelangt die Malware unbemerkt auf den Rechner des Zielnutzers.
HTML-Schmuggel wird durch das HTML5-Attribut „download“ für Anker-Tags ermöglicht. Klickt ein Nutzer auf den HTML-Link, wird die im „href“-Tag referenzierte Datei heruntergeladen. Beispiel:
Klicken Sie auf
Wenn ein Benutzer auf den Link klickt, wird die Datei „evil.doc“ auf dem Gerät gespeichert und als „innocent.doc“ bezeichnet. Dasselbe lässt sich mit Javascript erreichen:
var meinAnkerElement = document.createElement('a'); meinAnkerElement.download = 'innocent.doc';
Das Einschleusen von Malware durch diese Angriffe an den Abwehrmechanismen von Unternehmen vorbei ist ein Beispiel für das Wettrüsten zwischen Hackerangriffen und Unternehmensabwehr. Je mehr Abwehrmaßnahmen in einem durchschnittlichen Unternehmen installiert sind, desto raffinierter sind Hacker, um diese Schutzmaßnahmen zu umgehen. Was kann ein KMU tun, um diese Angriffsformen zu verhindern? Lesen Sie weiter, um es herauszufinden.
Es gibt zwei grundlegende Prinzipien, die in Fällen wie HTML-Smuggling enorm hilfreich sein können. Erstens: Erwägen Sie die Implementierung einer Netzwerksegmentierung , um die Ausbreitung von Angreifern im Netzwerk einzuschränken. Zweitens: Implementieren Sie das Prinzip der minimalen Rechtevergabe (Entzug administrativer Rechte für Endbenutzer). So scheitern Hacker möglicherweise, wenn sie versuchen, den Rechner eines Endbenutzers zu kompromittieren, da die entsprechenden Berechtigungen nicht ausgenutzt werden können. Sollten sie jedoch Erfolg haben, hat der Computer des Benutzers nicht auf alle Ressourcen Zugriff, was den potenziellen Schaden (zumindest anfänglich) begrenzt. Weitere Maßnahmen umfassen Schulungen zur Sensibilisierung für IT-Sicherheit, um diese Angriffsformen zu erkennen und von vornherein zu verhindern. Lesen Sie weiter, um mehr über kostengünstige Schutzmaßnahmen für Unternehmen zu erfahren.
Die folgenden Empfehlungen helfen Ihnen und Ihrem Unternehmen, sich vor den vielfältigen Bedrohungen des täglichen Lebens zu schützen. Alle unten aufgeführten Vorschläge erhalten Sie durch die Inanspruchnahme der vCISO-Programmentwicklungsdienste von CyberHoot.
Alle diese Empfehlungen, mit Ausnahme der Cyberversicherung, sind in die Produkte und virtuellen CISO-Services von CyberHoot integriert. Mit CyberHoot können Sie Ihre Mitarbeiter führen, schulen, beurteilen und testen. Besuchen Sie CyberHoot.com und registrieren Sie sich noch heute für unsere Services. Bleiben Sie zumindest durch die Anmeldung zu unseren monatlichen Cybersicherheits-Newslettern stets über die neuesten Entwicklungen informiert.
Quellen:
Weitere Leseempfehlungen:
Emotet ist wieder die am häufigsten verbreitete Malware
Verwandte Begriffe:
CyberHoot stellt Ihnen weitere Ressourcen zur Verfügung. Nachfolgend finden Sie Links zu allen unseren Ressourcen. Schauen Sie sich diese jederzeit gerne an:
Hinweis: Wenn Sie unseren Newsletter abonnieren möchten, besuchen Sie einen der oben stehenden Links (außer Infografiken), geben Sie Ihre E-Mail-Adresse auf der rechten Seite ein und klicken Sie auf „ Newsletter senden“.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Schweregrad: KRITISCH (CVSS 9.2) | Ausgestellt: 22. Oktober 2026. Am 21. Oktober wurden zwei kritische Sicherheitslücken in PHP entdeckt…
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Schon bevor Claude Code …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.