Hacker haben eine neue Methode gefunden, ahnungslose Nutzer dazu zu verleiten, auf Phishing-Links zu klicken. Angreifer nutzen eine Marketingfunktion auf einer Business-Networking-Website, mit der sie einen LinkedIn.com-Link erstellen können, der Ihren Browser auf andere Websites umleitet, beispielsweise auf Phishing-Seiten, die bekannte Online-Marken imitieren. Diese bösartige Strategie wird „Slinking“ genannt.
LinkedIn bietet Unternehmen, die über LinkedIn.com Marketing betreiben, eine Weiterleitungsfunktion. Mithilfe dieser Weiterleitungslinks können Kunden die Performance ihrer Werbekampagnen verfolgen und gleichzeitig Links zu externen Websites bewerben. Diese Links, auch „Slinks“ genannt, haben alle ein einheitliches Format: „ https://www.linkedin.com/slink?code= “ gefolgt von einer kurzen alphanumerischen Zeichenfolge. Der erste erstellte Slink, https://www.linkedin.com/slink?code=1 , leitet zur Startseite von LinkedIn Marketing Solutions weiter.
Für Unternehmen, die ihr Geschäft ausbauen wollen, scheint es eine gute Idee zu sein, doch Hacker haben sich in dieses Tool eingeschlichen. Das Problem: Kriminelle können neu registrierte oder gehackte LinkedIn-Business-Konten leicht nutzen, um mit Slinks eigene Werbekampagnen zu erstellen. Urlscan.io , ein kostenloser Dienst, der detaillierte Berichte zu allen gescannten URLs liefert, bietet zudem einen Überblick über verdächtige Links, die von anderen Nutzern eingereicht wurden. Die Suche mit Urlscan deckt Dutzende aktueller Phishing-Angriffe auf, die die Slink-Funktion ausgenutzt haben.
Nachfolgend sehen Sie ein Beispiel eines Angriffs vom Januar 2022, bei dem Hacker Linkedin.com-Links nutzten, um Benutzer auf eine Website umzuleiten, die sich als Adobe tarnt und Benutzer auffordert, sich bei ihrem Microsoft-E-Mail-Konto anzumelden (und den Hackern ihre Anmeldedaten mitzuteilen), um ein freigegebenes Dokument anzuzeigen:
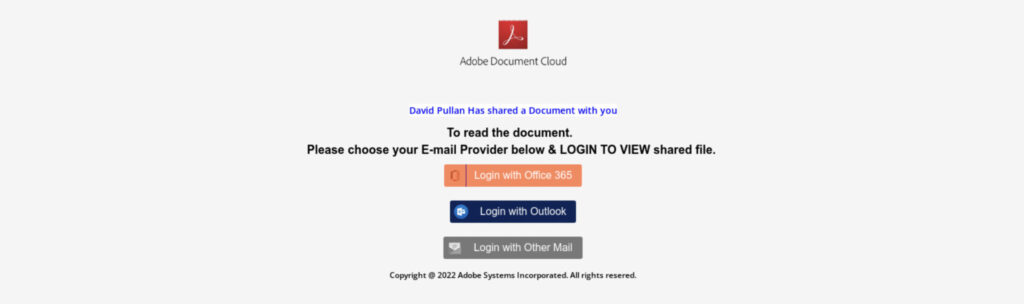
Adobe ist nicht der einzige Slink-Phishing-Angriff. URLscan hat weitere Angriffe entdeckt, die Amazon , PayPal und sogar die US-Steuerbehörde (IRS) imitieren . Es ist zu erwarten, dass die Angreifer nicht bei diesen Domains aufhören werden, insbesondere wenn die Angriffe weiterhin erfolgreich sind und ahnungslose Nutzer täuschen.
Eine der Sicherheitsherausforderungen bei diesen Angriffen besteht darin, dass Phishing-E-Mails, die LinkedIns Slinks nutzen, wahrscheinlich nicht von Anti-Spam- und Anti-Malware-Filtern blockiert werden. Dies liegt daran, dass LinkedIn allgemein als vertrauenswürdige Domain gilt und die Weiterleitung das eigentliche Ziel des Links verschleiert.
CyberHoot empfiehlt Endbenutzern, beim Umgang mit potenziellen Phishing-E-Mails und LinkedIn-Slink-Angriffen stets die bewährten Vorgehensweisen zu befolgen, indem sie auf Folgendes achten:
Wenn Sie sich immer noch nicht sicher sind, ob der Link schädlich sein könnte, können Sie das oben genannte Tool https://urlscan.io/ verwenden , um zu überprüfen, ob der Link legitim erscheint oder in der Vergangenheit bei einem Angriff auf andere Benutzer beteiligt war.
Darüber hinaus helfen Ihnen die folgenden Empfehlungen, sich und Ihr Unternehmen vor den vielfältigen Bedrohungen des täglichen Lebens zu schützen. Alle unten aufgeführten Vorschläge erhalten Sie durch die Inanspruchnahme der vCISO-Programmentwicklungsdienste von CyberHoot.
Alle diese Empfehlungen sind in CyberHoot (Produkt oder vCISO-Services) integriert. Mit CyberHoot können Sie Ihre Mitarbeiter steuern, schulen, beurteilen und testen. Besuchen Sie CyberHoot.com und registrieren Sie sich noch heute für unsere Services. Bleiben Sie außerdem mit unseren monatlichen Cybersicherheits-Newslettern stets auf dem Laufenden.
Quelle:
Zusätzliche Lektüre:
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

