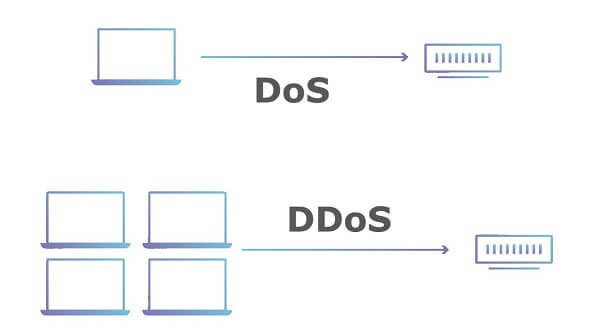
Ein Denial-of-Service- Angriff (DoS) verhindert oder beeinträchtigt die autorisierte Nutzung von Ressourcen oder Diensten eines Informationssystems. Vereinfacht gesagt, liegt ein DoS-Angriff vor, wenn Hacker versuchen, legitime Nutzer am Zugriff auf einen Dienst zu hindern, indem sie die Technologie beeinträchtigen. DoS-Angriffe werden häufig als Distributed-Denial-of-Service-Angriffe (DDoS) durchgeführt , bei denen zahlreiche Systeme einen Server mit Daten und Datenverkehr überlasten.
Ein Distributed-Denial-of-Service-Angriff kann eine potenzielle Bedrohung für Glücksspielunternehmen oder andere mittelgroße bis große Unternehmen wie Banken und Rüstungsunternehmen darstellen. DDoS-Angriffe werden selten gegen kleine und mittlere Unternehmen eingesetzt, es sei denn, sie stören eine Hackergruppe. In anderen Fällen greift eine Hackergruppe eine andere an. Wir sagen nicht, dass es nicht passieren wird, aber die Kosten für den Schutz sind oft so hoch, dass kleinen und mittleren Unternehmen geraten wird, sich mit dem Thema auseinanderzusetzen und eine Beziehung zu einem DDoS-Schutzanbieter aufzubauen, ohne dafür zu bezahlen. Zu den Anbietern von DDoS-Schutz gehören: Arbor Networks, AT&T, Verizon und Akamai. Mittlere und große Unternehmen sollten Verträge abschließen, um sich im Falle eines DDOS-Angriffs innerhalb von Sekunden zu schützen. Kleine und mittlere Unternehmen sollten dies nicht tun.
Verwandte Begriffe : Verteilte Dienstverweigerung
Quelle: NCSD-Glossar
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

