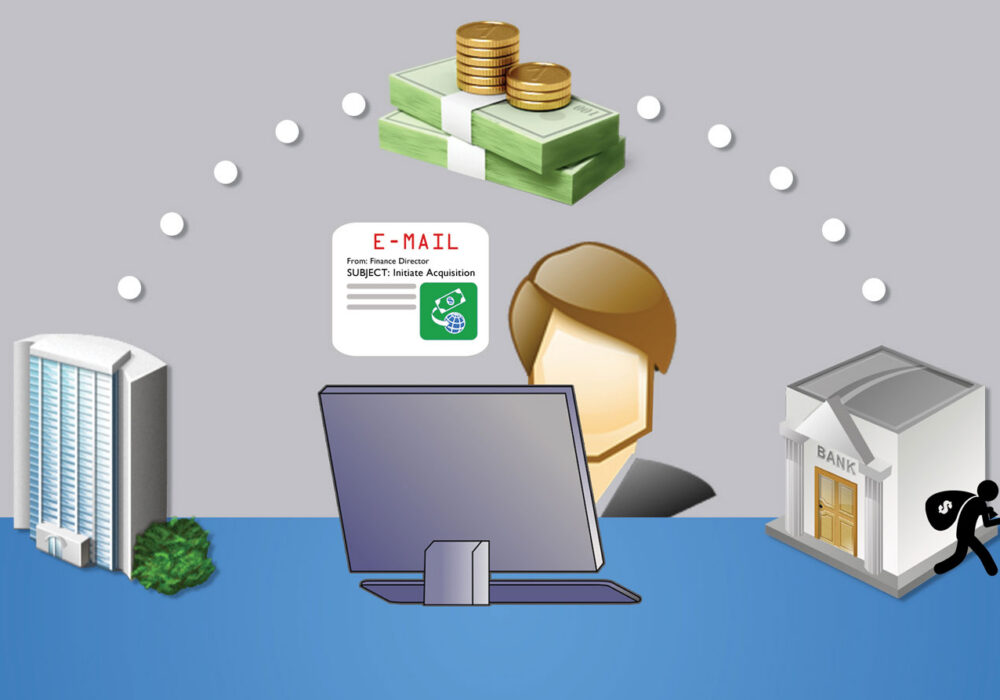
Bei einem Business Email Compromise (BEC) wird ein E-Mail-Konto, häufig in der Finanzabteilung eines Unternehmens, gehackt und von einem Hacker kontrolliert. Dies geschieht oft durch Phishing-Angriffe , die zum Diebstahl von Zugangsdaten führen, wie im CyberHoot-Artikel „ Domino-Angriff“ beschrieben . Zugangsdaten werden gestohlen, wenn ein Opfer auf einen Link in einer betrügerischen Phishing- E-Mail klickt oder eine gefälschte Rechnung öffnet. Dadurch gelangt das Opfer auf eine bösartige, aber täuschend echt wirkende Website, die der Website des echten Anbieters täuschend ähnlich sieht und den Nutzer zur Eingabe seiner E-Mail-Adresse und seines Passworts auffordert. BEC-Angriffe stammen oft von Personen, die dem Finanzchef bereits bekannt sind, sodass die Absenderadresse korrekt und erwartet erscheint. Meist stellt sich heraus, dass das E-Mail-Konto eines anderen Mitarbeiters der Finanzabteilung von Hackern kompromittiert wurde, die es nun auf die Finanzverantwortlichen eines Unternehmens abgesehen haben. So breitet sich die Kettenreaktion der Angriffe auf weitere Unternehmen aus.
Sobald ein Hacker Zugriff auf das E-Mail-Konto eines Finanzchefs erlangt, durchsucht er dessen Finanz-E-Mails nach Überweisungen. Im richtigen Moment schlägt er zu und leitet eine reguläre Überweisung mit gefälschten Zahlungsanweisungen direkt in die E-Mail-Konversation um. Der Erfolg dieser Betrügereien beruht ausschließlich darauf, dass beide Parteien neue Zahlungsanweisungen niemals außerhalb von E-Mails, beispielsweise telefonisch, bestätigen. Werden Änderungen der Zahlungsanweisungen nicht telefonisch oder persönlich bestätigt, fließen jährlich Milliarden von Dollar auf Hackerkonten weltweit. Diese betrügerisch überwiesenen Gelder werden nur selten zurückerlangt. Das FBI nennt einige Beispiele realer Fälle:
Das FBI und CyberHoot empfehlen Ihnen, ein Sensibilisierungs- und Schulungsprogramm einzuführen , um Ihr Unternehmen über diese Angriffe zu informieren und sich darauf vorzubereiten. Glücklicherweise sind die Vorbereitungen bei Business Email Compromise (BEC) relativ unkompliziert. Die wichtigste Maßnahme ist die Überprüfung und Dokumentation Ihres Geldtransferprozesses (Wire Transfer Process, WTP). CyberHoot empfiehlt für den WTP Folgendes:
Zusätzlich zu einem leistungsstarken Überweisungsprozess empfiehlt CyberHoot, die folgenden Maßnahmen zu ergreifen:
Quellen:
Weitere Leseempfehlungen:
BEC-Hacker vom FBI außer Gefecht gesetzt
Was war die teuerste Cyberkriminalität des Jahres 2020?
Verwandte Begriffe:
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.