Die Cybersicherheitsexperten von Guardicore veröffentlichten einen Bericht, der ihre Forschungsergebnisse zu Sicherheitslücken in der Microsoft-Funktion „Autodiscover“ zusammenfasst. Laut Bericht konnten sie innerhalb von vier Monaten über 372,072 Domänenanmeldeinformationen und rund 100 eindeutige Passwörter auf ihren manipulierten Exchange-Servern sammeln, indem sie einfach Top-Level-Domains (TLDs) mit der Endung „autodiscover.com“ registrierten, beispielsweise autodiscover.com.br (Brasilien) oder autodiscover.com.uk (Vereinigtes Königreich). Die Anmeldeinformationen der Nutzer wurden von ahnungslosen Outlook-Nutzern aus dem gesamten Internet auf die Guardicore-Exchange-Server hochgeladen, da eine Sicherheitslücke in der Microsoft-Funktion „Autodiscover“ ausgenutzt wurde.
Die Autodiscover-Funktion von Microsoft , die von verschiedenen Windows-Komponenten, darunter Outlook, genutzt wird, vereinfacht das Einrichten und Verbinden neuer Konten. Autodiscover wurde entwickelt, um Microsoft Office-Nutzern die Verbindung zu Microsoft-Diensten zu erleichtern. Wenn Sie beispielsweise Outlook auf Ihrem Laptop mit dem Exchange-Server Ihrer IT-Abteilung verbinden möchten, benötigen Sie keine technischen Kenntnisse. Sie geben einfach Ihre E-Mail-Adresse ein, teilen dem System mit, dass Sie einen Exchange-Server suchen, und Outlook ermittelt automatisch die Konfigurationsdetails.
Forscher entdeckten, dass Autodiscover im Hintergrund die Microsoft-Datenbanken nach der Domäne des Nutzers durchsucht, sobald dieser versucht, eine Verbindung zu Microsoft-Tools herzustellen. Dabei werden die Anmeldeinformationen mitgesendet, sodass die Datenbank diese zur Authentifizierung überprüfen kann. Beispielsweise würde das Tool bei der E-Mail-Adresse „CyberAl@CyberHoot.com“ und der zugehörigen Domäne „CyberHoot.com“ die Datenbank nach verfügbaren Verbindungen mit dieser Domäne durchsuchen. Das Problem: Findet sich keine Verbindung zu dieser Domäne, sucht das System nach „ autodiscover.com “ und prüft, ob zuvor Autodiscover-Verbindungen mit dieser Domäne verknüpft waren. Die Forscher fanden heraus, dass sie eigene Domänen basierend auf „ autodiscover.com “ einrichten und so die Anmeldeinformationen ahnungsloser Nutzer stehlen konnten. Schlimmer noch: Sie entdeckten eine Möglichkeit, diese Autodiscover-Verbindungen auf „HTTP-Basisauthentifizierung“ herabzustufen, wodurch alle an sie gesendeten Anmeldeinformationen im Klartext übertragen werden.
Die Guardicore-Forscher haben eine Reihe von „AutoDiscover.com.[Ländercode]“-Domänen registriert und auf allen von ihnen abhörende Webserver eingerichtet, darunter:
Nachdem diese Domains eingerichtet waren, sammelte Guardicore unaufgeforderte und unerwartete Autodiscover-Anfragen, die aus Authentifizierungstoken oder Klartextpasswörtern bestanden und ihnen Zugriff auf die geleakten Konten gewährten (also diejenigen, die nicht durch eine Zwei-Faktor-Authentifizierung geschützt waren ).
autodiscover an Ihrer Webfilter-FirewallDadurch wird verhindert, dass sich Apps in Ihrem Netzwerk mit schädlichen, externen Autodiscover-Servern verbinden. Sie müssen einige legitime Cloud-Sites zu Ihrem hinzufügen. Zulassungsliste, beispielsweise, autodiscover.outlook.com wenn Sie diese Dienste nutzen.
Die Multi-Faktor-Authentifizierung schützt Ihr Unternehmen vor Passwortdiebstahl, da Hacker nicht über sekundäre Authentifizierungsmechanismen wie SMS oder Authentifizierungstoken verfügen. Dies bietet Benutzern, die durch diese Sicherheitslücke ihre Anmeldeinformationen preisgegeben haben, einen teilweisen Schutz.
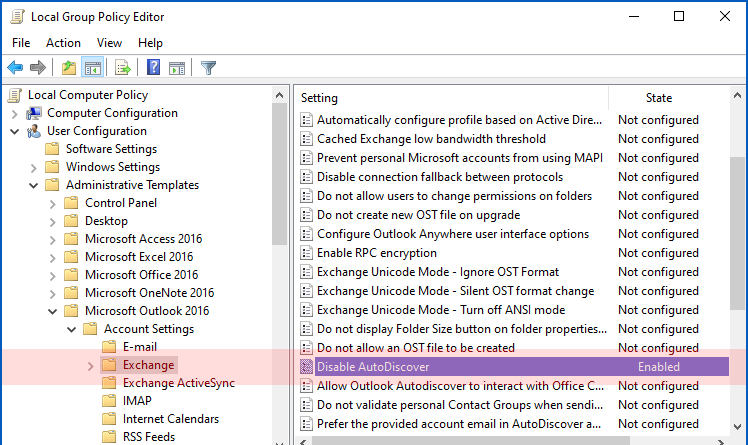
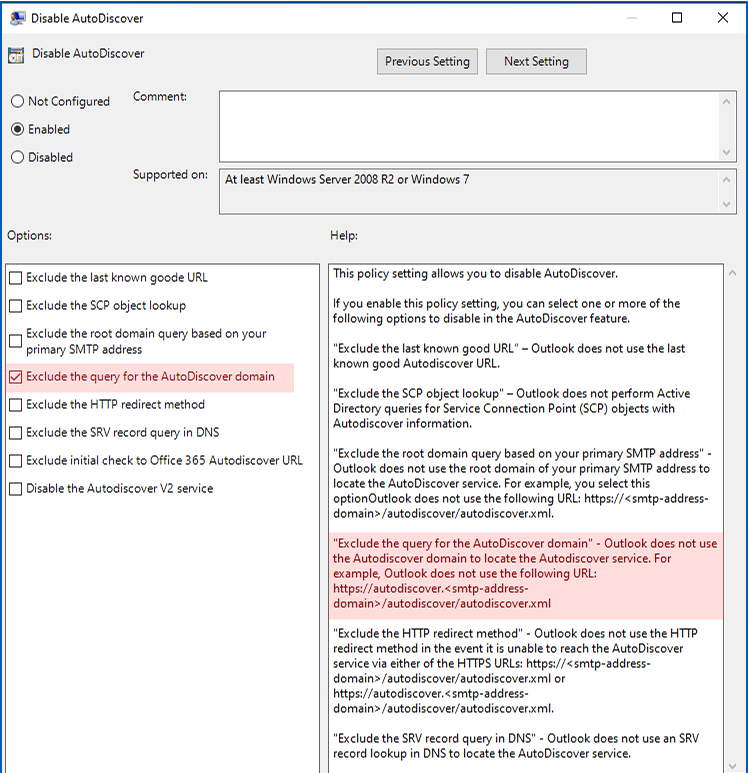
Gehen Sie im GPEDIT-Richtlinieneditor oder in der Gruppenrichtlinien-Verwaltungskonsole zu Benutzerkonfiguration > administrative Vorlagen > Microsoft Outlook 2016 [nach Version ändern] > Kontoeinstellungen > Austausch. Klicken Sie auf Disable Autodiscover, wählen [Enable] und schalten Sie ein Abfrage für die AutoDiscover-Domäne ausschließenLaut Microsoft bedeutet dies, dass „Outlook [wird] die folgende URL nicht verwenden: https://autodiscover.[DOMAIN]]/autodiscover/autodiscover.xml“.
Die folgenden Bilder dienen Ihnen als Referenz zu dieser Sicherheitsmaßnahme.
Neben der Deaktivierung von AutoDiscover gibt es noch weitere Möglichkeiten, Ihre Cybersicherheit zu verbessern. CyberHoot empfiehlt die folgenden Best Practices, um Einzelpersonen und Unternehmen vor Online-Cyberangriffen zu schützen und deren Schäden zu begrenzen:
Quelle:
Weitere Leseempfehlungen:
Microsoft Autodiscover wird zum Sammeln von Webanfragen und Anmeldeinformationen missbraucht
Autodiscover-Fehler in Microsoft Exchange führt zum Verlust von Anmeldeinformationen
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Stellen Sie sich vor, Sie fahren auf der Autobahn, etwa 20 km/h über dem Tempolimit, wie der übrige Verkehr. Vor Ihnen bremsen Sie...
Weiterlesen
Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
WeiterlesenVerhelfen Sie Ihren Mitarbeitern zu einem geschärften Blick – mit einem positiven Ansatz, der herkömmliche Phishing-Tests übertrifft.