Die US-amerikanische Cybersecurity and Infrastructure Security Agency (CISA) hat gemeinsam mit dem Australian Cyber Security Centre (ACSC), dem National Cyber Security Centre (NCSC) des Vereinigten Königreichs und dem Federal Bureau of Investigation (FBI) einen Bericht über die aktuell wichtigsten von Hackern ausnutzbaren Sicherheitslücken erstellt . Jede Schwachstelle wurde detailliert in der Common Vulnerabilities and Exposures (CVE) -Datenbank dokumentiert, einer der wichtigsten Quellen für Bedrohungsinformationen, die von IT-Sicherheitsexperten genutzt wird.
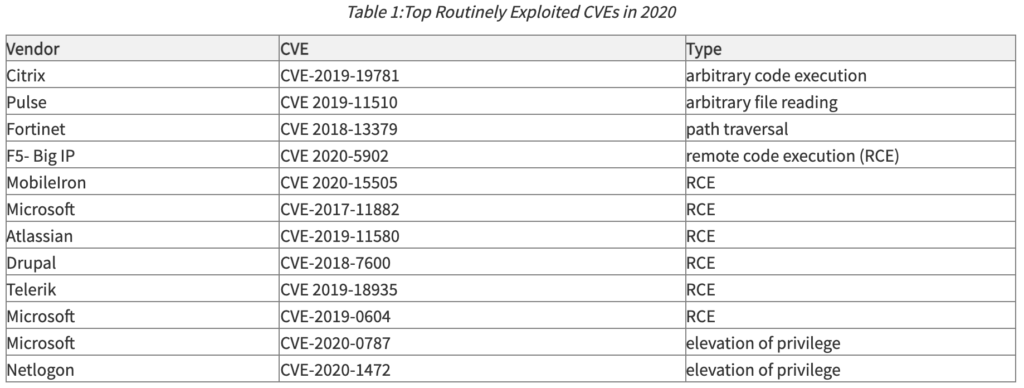
Im Jahr 2020 entwickelte sich die pandemiebedingte, rasante Umstellung auf Homeoffice zu einem wahren Paradies für Hacker. Überstürzt nach Hause gebrachte Systeme verloren den Zugriff auf die Patch-Infrastruktur, was direkte Microsoft-Updates verhinderte und stattdessen eine kontrollierte Verteilung der Patches auf unternehmenseigene Geräte ermöglichte. Das Problem: In manchen Fällen musste man sich an einen Domänencontroller in der Unternehmenszentrale wenden, um die Patches zu erhalten. Sechs bis neun Monate Homeoffice bedeuteten, dass manche Computer sechs bis neun Monate lang keine Patches erhielten. Vier der am häufigsten angegriffenen Schwachstellen im Jahr 6 betrafen ungepatchte Microsoft-Sicherheitslücken.
Nachfolgend eine Tabelle mit den im Jahr 2020 am häufigsten von Hackern ausgenutzten CVEs :
Unternehmen müssen ihre Patch-Infrastruktur so planen, dass sie den neuen Gegebenheiten von Remote-Mitarbeitern gerecht wird. Entweder aktivieren sie direkte Microsoft-Updates oder es muss eine neuere Cloud-basierte Infrastruktur bereitgestellt werden, auf die Remote-Mitarbeiter zugreifen können. Systeme dürfen an Remote-Arbeitsplätzen nicht ungepatcht bleiben.
Hacker griffen im Jahr 2021 weiterhin ungepatchte Systeme mit einer Vielzahl von Microsoft-Sicherheitslücken (siehe unten) sowie die im Jahr 2020 beobachteten Firewall-Lösungen (Fortinet, Accellion wurde 2021 hinzugefügt) und Remote-Access-Lösungen (Pulse blieb auf der Liste, während VM Ware Citrix ersetzte) an.
Der effektivste Weg, viele Schwachstellen zu beheben, ist die Aktualisierung von Softwareversionen, sobald Patches verfügbar sind. Oftmals stellt der Anbieter während der Patch-Erstellung Anweisungen für temporäre Workarounds bereit, um die Sicherheit bis zur Veröffentlichung des Patches zu gewährleisten. Um in Pandemiezeiten auf dem neuesten Stand zu bleiben, sollten Sie eine cloudbasierte Patch-Management-Lösung einsetzen, um Software bei Bedarf automatisch zu aktualisieren.
Gängige Patch-Management-Lösungen für kleine und mittlere Unternehmen sind beispielsweise ManageEngine und Automox. ManageEngine bietet sogar kostenlose Patching-Dienste für bis zu 25 Geräte an.
Zusätzlich zur Einführung eines Patch-Management-Systems empfiehlt CyberHoot die folgenden Best Practices, um Einzelpersonen und Unternehmen vor Online-Cyberangriffen zu schützen und die Schäden durch diese zu begrenzen:
https://youtube.com/watch?v=_zWJEsV4uV4
Quellen:
Zusätzliche Lektüre:
Überparteilicher Gesetzentwurf zur Cybersicherheit steht bevor
Was war die teuerste Cyberkriminalität des Jahres 2020?
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

