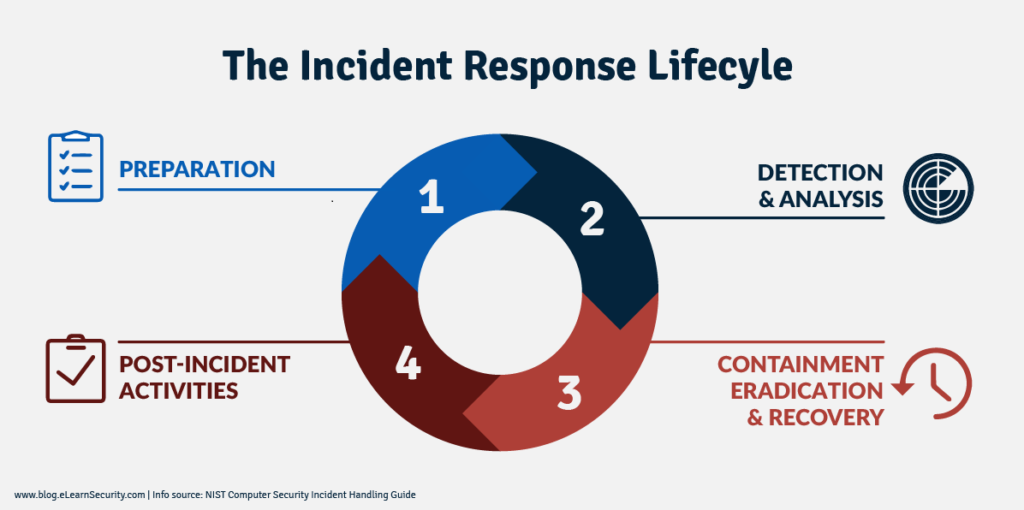
Udryddelse refererer til, hvad der sker efter inddæmning af et cyberangreb. Når truslen er inddæmmet, er det nødvendigt at udrydde (fjerne) nøglekomponenter i sikkerhedshændelsen. Fjernelse af malware fra alle inficerede systemer, der blev flyttet offline under inddæmningsfasen, ville blive udført i udryddelsesfasen af en hændelse. Almindelige eksempler på udryddelsesopgaver inkluderer deaktivering og nulstilling af brudte brugerkonti, nulstilling af adgangskoder på alle domænekonti og scanning af netværket for indikatorer for kompromittering. Udryddelse er nøglen til at forhindre angribere i at lancere yderligere angreb på din virksomhed.
Hvis du ejer en virksomhed, skal du gøre disse grundlæggende ting for at beskytte dine følsomme oplysninger:
De fleste af disse anbefalinger er indbygget i CyberHoot. Med CyberHoot kan du styre, træne, vurdere og teste dine medarbejdere. Besøg CyberHoot.com og tilmeld dig vores tjenester i dag. Fortsæt som minimum med at lære ved at tilmelde dig vores månedlige nyhedsbreve om cybersikkerhed for at holde dig opdateret om de seneste cybersikkerhedsopdateringer.
Relateret begreb: Inddæmning , Genopretning , Revision , Rodårsagsanalyse
Kilde: Bluegrass Cyber Security
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.