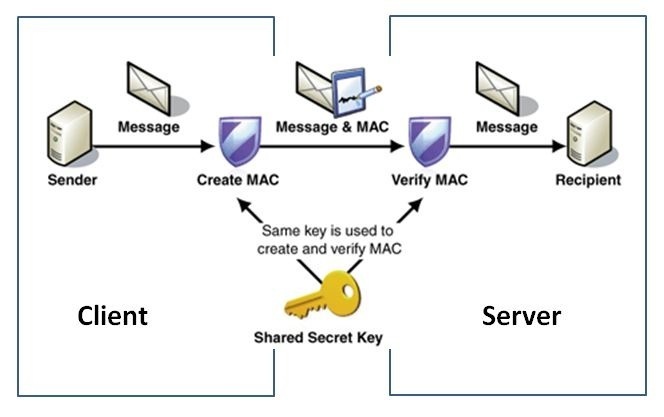
HMAC-godkendelse er en forkortelse for Hash-Based Message Authentication Code, en strategi, der bruges til at verificere integriteten og ægtheden af en besked. Denne strategi adskiller sig fra andre godkendelsesmetoder ved, at den bruger en kryptografisk nøgle sammen med en hashfunktion . Algoritmen bag den hashede beskedgodkendelseskode er kompliceret af, at hashing udføres to gange. Dette hjælper med at modstå former for kryptografisk analyse og beskytte mod trusler. En hashede beskedgodkendelseskode anses for at være mere sikker end andre lignende beskedgodkendelseskoder, da de transmitterede data og den nøgle, der bruges i processen, hashes separat.
Kilder: Techopedia , Mark Wolfe
Yderligere læsning: Detaljeret beskrivelse af Veracodes HMAC API-godkendelse
Relaterede termer: Godkendelse , Kryptografi , Hashing , Tofaktorgodkendelse
SMB'er og alle andre virksomheder bør aktivere HMAC-godkendelse, når det er muligt. Ligesom tofaktorgodkendelse vil HMAC-godkendelse forbedre konto- og beskedsikkerheden. Hvis du er en administreret tjenesteudbyder eller administrerer et team af IT-ressourcer, bør du sikre dig, at dine IT-professionelle ved, hvordan man implementerer og bruger HMAC-godkendelse.
Hvis du udvikler software, bør du overveje at bruge HMAC-godkendelse til at etablere sikker kommunikation mellem alle klienter, du udvikler, og de servere, de opretter forbindelse til. Sørg blot for at validere de underliggende kryptografiske algoritmer, du bruger.
https://www.youtube.com/watch?v=TcmLVilowb8
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

