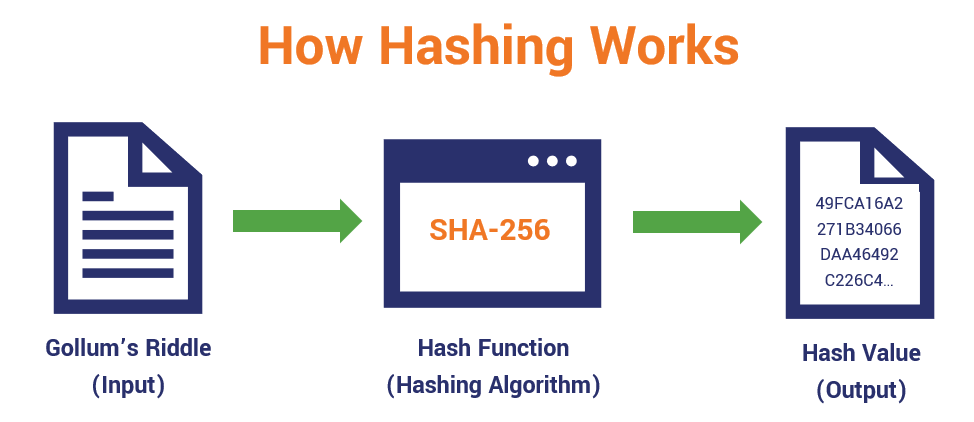
Hashing er processen med at oversætte et input som en nøgle til en outputkode med ensartet længde. Inputnøglen kan have en fast længde, såsom et heltal, eller variabel længde, såsom et navn eller en adgangskode. Outputtet er en hashkode, der bruges til at indeksere en hashtabel, der indeholder data eller poster, eller pointere til dem.
Hash-funktioner kan udføre tre (3) specifikke funktioner:
Stærke hashfunktioner sikrer to ting:
Hashtabeller opretter en liste, hvor alle værdipar er gemt og let tilgængelige via dens indeks. Resultatet er en teknik til at tilgå nøgleværdier i en databasetabel på en meget effektiv måde samt en metode til at forbedre sikkerheden i en database gennem kryptering.
En af de vigtigste anvendelser af hashingalgoritmer forekommer i adgangskodeadministratorer. I denne artikel beskriver Cyberhoot, hvordan adgangskodelagring bør saltes og hashes for at forhindre hackere i at kunne reverse engineere en adgangskode fra dens hashtabelpost. Dette opnås ved at bruge outputtet fra en hashingfunktion som input til den næste hashberegning, rekursivt, igen og igen. I tilfælde af en masteradgangskode kan dette gøres titusindvis af gange for at give den bedste beskyttelse til ejeren af masteradgangskoden. Når websteder ikke udfører passende rekursive hashingfunktioner på vores adgangskoder, bliver vores adgangskoder tilgængelige for hackere til genbrug i angreb mod os.
Hvad skal min SMB eller MSP gøre?
Hashing og kryptering er vigtige for en SMB eller MSP for at beskytte fortroligheden af kritiske og følsomme oplysninger. SMB'er/MSP'er kan være underlagt lovgivningsmæssige kontroller såsom HIPAA eller PCI, som kræver, at specifikke former for data (sundhedsjournaler, kreditkort PAN-oplysninger) beskyttes mod videregivelse (beskyt fortrolighed).
Den bedste strategi for SMB'er til at håndtere sådanne krav er IKKE at have sådanne data i deres besiddelse. For eksempel kan PCI-complianceforpligtelser ofte undgås ved at samarbejde med online webtjenester, der udfører kreditgodkendelsen uden for dit websted eller din butik og blot giver SMB'en/MSP'en en godkendelseskode tilbage.
Næstbedst, i tilfælde hvor en SMB/MSP skal indsamle og gemme sådanne kritiske og følsomme data, vil det være tilrådeligt at hashe dataene rekursivt og muligvis kryptere dem. Bare sørg for at beskytte dekrypteringsnøglerne.
Derudover vil disse anbefalinger nedenfor hjælpe dig og din virksomhed med at forblive sikre mod de forskellige trusler, I kan stå over for i det daglige. Alle nedenstående forslag kan opnås ved at hyre CyberHoots vCISO-programudviklingstjenester.
Alle disse anbefalinger er indbygget i CyberHoot-produktet eller CyberHoots vCISO-tjenester. Med CyberHoot kan du styre, træne, vurdere og teste dine medarbejdere. Besøg CyberHoot.com og tilmeld dig vores tjenester i dag. Fortsæt som minimum med at lære ved at tilmelde dig vores månedlige nyhedsbreve om cybersikkerhed for at holde dig opdateret om de seneste cybersikkerhedsopdateringer.
Relateret udtryk:
Yderligere læsning :
Sådan hasher du adgangskoder sikkert
Kilder :
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg er velsignet med at have...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

