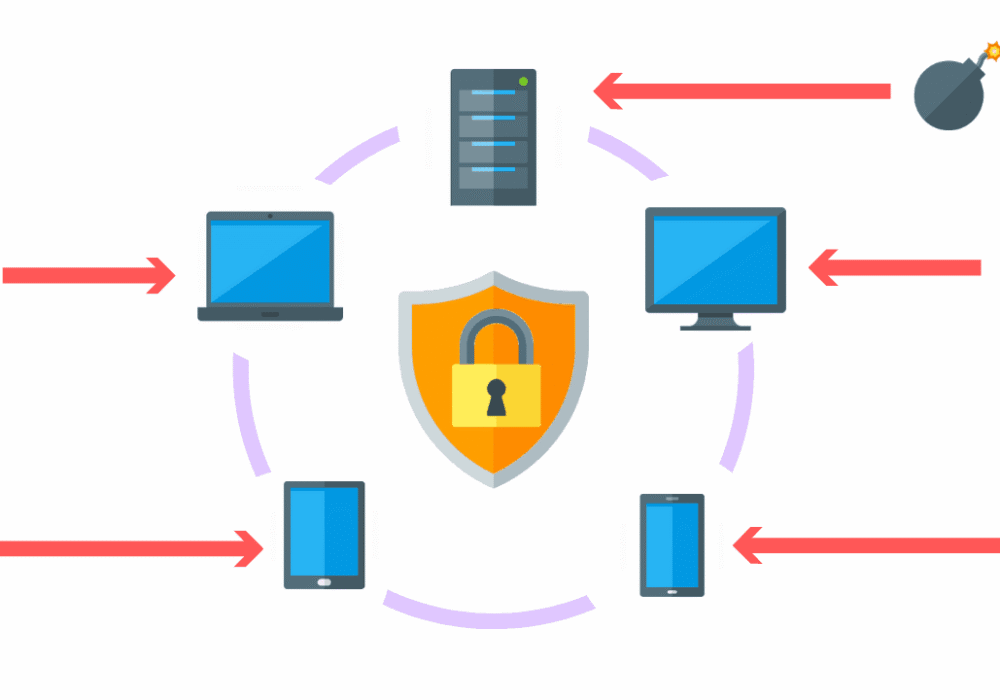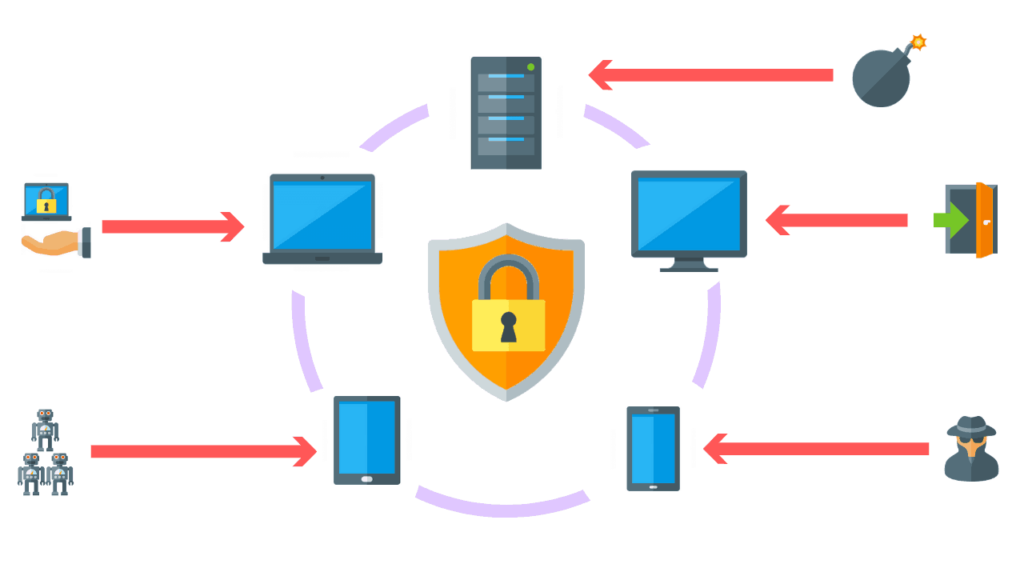
Endpoint Detection and Response (EDR), også kaldet Endpoint Detection and Threat Response (EDTR), er en endpoint-sikkerhedsløsning, der løbende overvåger slutbrugerenheder for at registrere og reagere på cybertrusler som ransomware og malware.
EDR-sikkerhedsløsninger registrerer aktiviteter og hændelser, der finder sted på endpoints og deres arbejdsbelastninger, hvilket giver sikkerhedsteams den nødvendige oversigt til at afdække hændelser, der ellers ville blive overset. En EDR-løsning skal give kontinuerlig og omfattende oversigt over, hvad der sker på endpoints i realtid.
Et EDR-værktøj bør tilbyde avancerede muligheder for trusselsdetektion, -undersøgelse og -respons, herunder søgning efter hændelsesdata og prioritering af undersøgelsesvarsler, validering af mistænkelig aktivitet, trusselsjagt samt detektion og inddæmning af ondsindet aktivitet.
EDR-tjenester går ud over traditionelle, uovervågede antivirussystemer og giver næsten realtidsdetektering af kritiske hændelser og i nogle tilfælde stopper angrebet på stedet. I andre tilfælde slår EDR-tjenester alarm og automatiserer en reaktion med øjeblikkelig fjernadgang for at tage kontrol over en potentielt fjendtlig maskine i dit netværk. Nogle leverandører, der er anført nedenfor, overvåger ransomware-angreb og foreslår, at de kan afbryde eller forhindre krypteringshændelser i at forekomme fra starten. Hvis det er sandt, ville dette være et skridt ud over traditionelle AV-løsninger på markedet, da de ikke altid forhindrer en ransomware-hændelse i at ske. Flere populære leverandører tilbyder EDR-funktioner enten som enkeltstående produkter eller som en del af en servicepakke:
Værktøjer til endpointdetektion og -respons gør det muligt for organisationer løbende at overvåge endpoints og servere for at opdage potentielt ondsindet adfærd og i nogle tilfælde forhindre den i at forekomme. Effektive EDR-værktøjer kan registrere og reagere på disse hændelser for at afbøde skader på endpoint og det bredere netværk.
Yderligere anbefalinger til cybersikkerhed
Derudover vil disse anbefalinger nedenfor hjælpe dig og din virksomhed med at forblive sikre mod de forskellige trusler, I kan stå over for i det daglige. Alle nedenstående forslag kan opnås ved at hyre CyberHoots vCISO-programudviklingstjenester.
Alle disse anbefalinger er indbygget i CyberHoot-produktet eller CyberHoots vCISO-tjenester. Med CyberHoot kan du styre, træne, vurdere og teste dine medarbejdere. Besøg CyberHoot.com og tilmeld dig vores tjenester i dag. Fortsæt som minimum med at lære ved at tilmelde dig vores månedlige nyhedsbreve om cybersikkerhed for at holde dig opdateret om de seneste cybersikkerhedsopdateringer.
kilder:
Yderligere læsning:
De 10 bedste antivirusprodukter, du bør overveje til din virksomhed
EDR, XDR og MDR: Forståelse af forskellene bag akronymerne
Relaterede vilkår:
Sikkerhedshændelses- og incidenthåndtering (SEIM)
CyberHoot har også nogle andre ressourcer til rådighed. Nedenfor finder du links til alle vores ressourcer, du er velkommen til at tjekke dem ud, når du har lyst:
Bemærk: Hvis du vil abonnere på vores nyhedsbrev, skal du besøge et af linkene ovenfor (udover infografik), indtaste din e-mailadresse i højre side af siden og klikke på ' Send mig nyhedsbreve'.
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg er velsignet med at have...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.