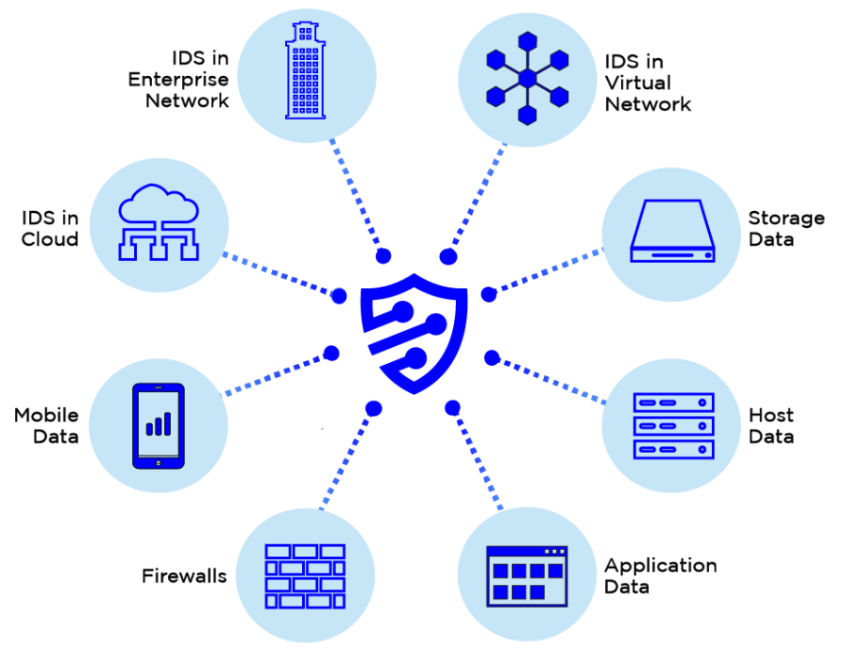
Sikkerhedsinformation og hændelsesstyring (SIEM) refererer til cybersikkerhedsprodukter og -tjenester, der leverer realtidsanalyse, overvågning og advarsler om sikkerhedslogfiler genereret af applikationer, værter og netværksenheder. SIEM-løsninger gør dette ved at indsamle disse forskellige logfiler, normalisere dataene og køre logposterne gennem komplicerede algoritmer, der afdækker interessante adfærdsmønstre, der kræver menneskelig research og bekræftelse. SIEM-løsninger købes som software, apparater eller administrerede tjenester.
En yderligere fordel ved disse produkter er det retsmedicinske spor, de skaber ved at logge cybersikkerhedsdata til en ikke-genskrivbar database, der kan generere compliance-rapporter.
Relaterede termer: Sikkerhedsoperationer , Sikkerhedsoperationscenter (SOC)
Kilde: “SIEM: Et markedsøjeblik”
SIEM-tjenester, der drives af en SMB for sig selv, er ofte for dyre at implementere. Nye tjenesteudbydere kendt som Managed Security Service Providers vinder dog frem i de største SMB'er (SMV'er i stærkt regulerede brancher såsom forsvarsentreprenører). Hvis du er forpligtet til at udføre denne overvågning som en del af overholdelse af DFARS, ITAR eller endda de nyeste CMMC-krav, kan du overveje at undersøge nogle af MSSP-leverandørerne derude.
Yderligere læsning : Wiki om udbydere af administrerede sikkerhedstjenester
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg er velsignet med at have...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

