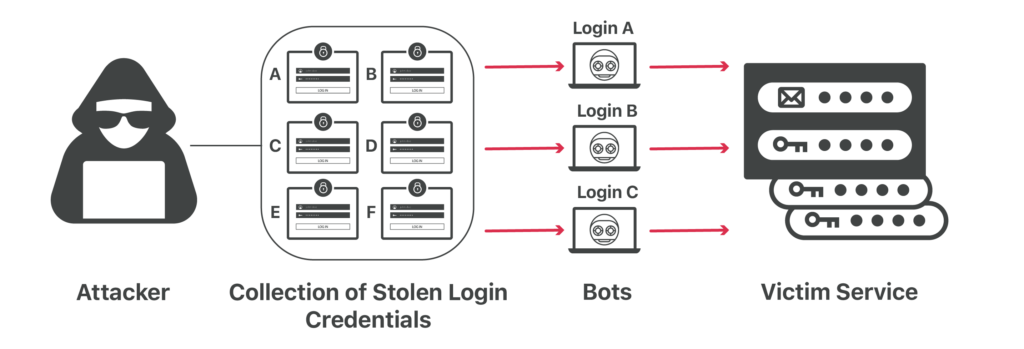
Credential Stuffing er den autonome indsprøjtning af stjålne brugernavne og adgangskoder i en webgodkendelsesfunktion i håb om at få uautoriseret adgang til brugerkonti. Når et kontologin lykkes, overtager angrebene hurtigt kontoen. På dette tidspunkt kan hackeren udføre svigagtige finansielle transaktioner. I tilfælde af en e-mailkonto vil de scrape kontiens mapper med sendte og slettede elementer for hver eneste e-mailadresse, der er tilgængelig for dem. De vil sandsynligvis målrette disse personer med nye phishing-angreb, hvor de foregiver at være den betroede part, hvis konto er blevet hacket.
Hackere får generelt adgang til disse stjålne loginoplysninger ved, at brugere klikker på phishing -links og indtaster deres kontooplysninger på falske hjemmesidelogins. Alternativt kan de købe brugernavn- og adgangskodedatabaser på det mørke web. Endelig vil professionelle hackere bryde ind på populære hjemmesider og stjæle adgangskodedatabasen i håb om, at den ikke er blevet korrekt krypteret med saltede og iterativt hashede adgangskoder.
Kilde: Secret Security Wiki
Yderligere læsning: Den udviklende trussel fra legitimationsoplysninger
Relaterede termer: Phishing , Spear-Phishing , Trojansk hest
"Certificate stuffing" er et andet cyberangreb, der kan afbødes gennem ordentlig cybersikkerhedsuddannelse og -bevidsthed. Uddannelse af medarbejdere og brug af CyberHoots nye phishing-tests kan reducere sandsynligheden for, at der er et sikkerhedsbrud på grund af en brugers indtastede legitimationsoplysninger på et ondsindet websted. Den bedste måde at forsvare sig mod denne type angreb er gennem korrekt adgangskodehygiejne og træning af medarbejdere/personale i farerne ved phishing. Korrekt adgangskodehygiejne kan forenkles i følgende trin:
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Selv før Claude Code lavede...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.