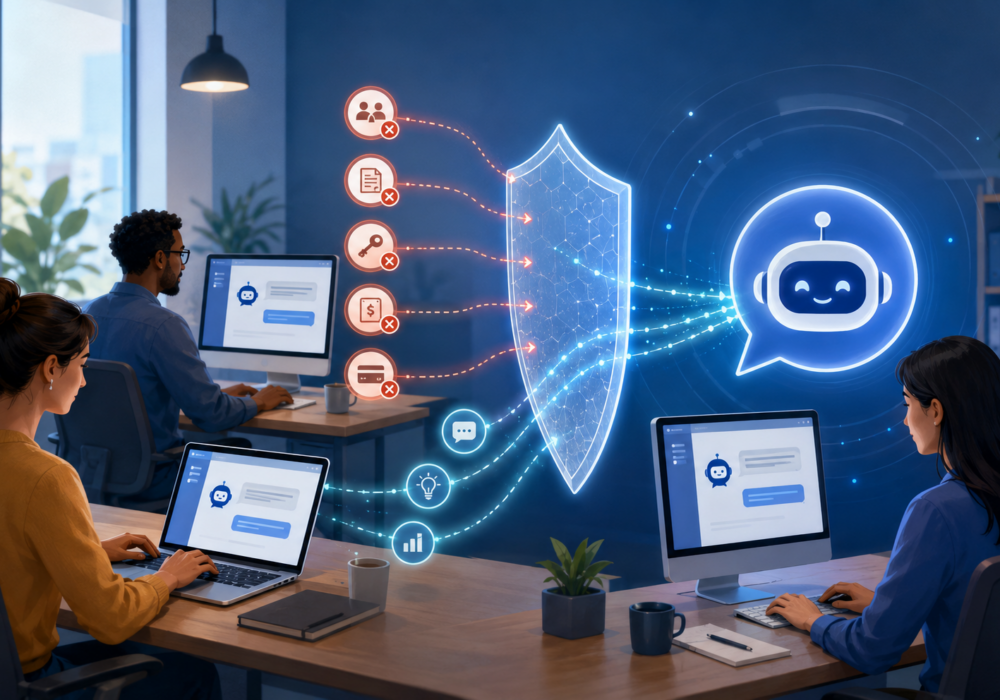
AI-værktøjer blev utroligt hurtigt en del af vores hverdag på arbejdspladsen! En person i dit team skriver en e-mail med ChatGPT. En anden bruger en AI-assistent indbygget i din regnskabssoftware. En tredje bruger et AI-plugin for at fremskynde kundesvar i Chrome eller Outlook. Intet af dette sikrede godkendelse fra IT, og de fleste små virksomheder bemærkede næppe skiftet. Denne eksplosion i brugen af AI er en normal del af at drive en virksomhed i verden i dag. Men hvis du lærer og fokuserer på at opbygge et par vaner nu i stedet for senere, kan du måske undgå nogle af de udfordringer, vi ser hos de allerførste brugere af AI.
I årevis fokuserede netværkssikkerhed på, hvor trafikken går hen. Firewalls tjekkede forbindelser, blokerede dårlige websteder og forhindrede kendte trusler i at komme ind. Denne tilgang fungerede godt i lang tid. Selvom tilgangen stadig er vigtig i dag, tilføjer AI et helt nyt lag af aktiviteter, som de fleste værktøjer aldrig har lært at holde øje med: AI-prompter, filuploads af følsomme og kritiske data (selv IP) og automatiserede handlinger mellem apps og AI-tjenester. En firewall ser en forbindelse til et AI-websted og lader den passere uden nogensinde at vide, hvad der blev skrevet i feltet. Konteksten af disse aktiviteter går tabt i de fleste nuværende sikkerhedsværktøjer. Så hvad skal vi alle gøre?
AI-værktøjer er ikke fjenden. Risikoen viser sig i, hvad folk deler med dem uden at tænke sig om to gange. En kundeliste, der er indsat i en chatbot for at få hjælp til formatering. En kontrakt med prisoplysninger, der er uploadet til et AI-værktøj til en hurtig oversigt. Loginoplysninger, der er indsat i en prompt ved en fejl. Et CV med en hjemmeadresse og et CPR-nummer, der er placeret i et CV-poleringsværktøj. Ingen af disse handlinger føles risikable i øjeblikket, og ingen kræver skadelig hensigt, men hver enkelt videregiver følsomme oplysninger til et system uden for din kontrol.
En nylig artikel i The Hacker News beskriver et helt nyt øjeblik inden for netværkssikkerhed. For 25 år siden inspicerede proxy-baserede firewalls indholdet af hver pakke for trusler. De var mere sikre, men for langsomme. CheckPoint og andre leverandører vandt markedet med stateful inspektionsfirewalls, som sporede forbindelser uden at læse indhold. Hastighed slog sikkerhed, og proxy-baserede firewalls forsvandt.
Nu tvinger AI branchen tilbage. En traditionel firewall, der overvåger et AI-drevet websted, ser en normal, tilladt forbindelse. Den har ingen måde at se, om en prompt har lækket din kundeliste, eller om et AI-plugin har udløst en uautoriseret handling. De nye firewalldesigns, der er beskrevet i artiklen, gør, hvad proxy-firewalls gjorde for årtier siden: inspicerer det faktiske indhold, der strømmer ind og ud af dit netværk. Den samme dybdegående inspektion, som branchen opgav for hastighedens skyld, er nu en af de få måder at se, hvilke medarbejdere der rent faktisk sender data til AI.
Forestil dig et lille marketingbureau på en almindelig mandag. En medarbejder indsætter en klients fulde kampagnebudget i et gratis AI-skriveværktøj for at omformulere tekst hurtigere. Længere nede ad gangen uploader en person i leverandørafdelingen en leverandørfaktura til et AI-værktøj for at opsummere betalingsbetingelserne uden at bemærke, at leverandørens bankoplysninger ligger lige der i filen. Ingen af personerne mener det ondt. Begge forsøger at spare ti minutter. Sådan ender følsomme oplysninger uden for virksomheden, uden at nogen bemærker det.
Gratis AI-værktøjer i forbrugerklassen forbeholder sig ofte retten til at gemme det, du skriver, og bruge det til at træne fremtidige versioner af værktøjet. Det er en del af, hvordan den gratis version forbliver gratis. Betalte forretningsplaner fra de samme virksomheder tilbyder normalt stærkere beskyttelse af privatlivets fred, herunder muligheder for at holde dine data helt ude af træning. Før dit team er afhængig af et gratis AI-værktøj til det daglige arbejde, så tag fem minutter til at tjekke dets indstillinger for en mulighed for dataopbevaring eller fravalg af træning. Hvis din virksomhed håndterer klientdata regelmæssigt, betaler en billig forretningsplan sig ofte tilbage gennem den ekstra beskyttelse alene.
Du behøver ikke virksomhedssoftware for at opbygge sikrere AI-vaner. Start med en kort samtale med dit team om, hvad der aldrig bør indgå i et offentligt AI-værktøj: adgangskoder, økonomiske eller sundhedsmæssige optegnelser, kundedata, intellektuel ejendom og alt, der er dækket af en fortrolighedsaftale. Skriv det ned på én side. Gennemgå det en gang i kvartalet. Lav en kort liste over godkendte AI-værktøjer, så folk ikke gætter på, hvilke din virksomhed har tillid til. Små, gentagelige vaner beskytter en virksomhed mere pålideligt end ét dyrt værktøj, som ingen forstår. CyberHoots dokumentbibliotek har en færdiglavet politik for acceptabel brug af AI, som du kan redigere og starte fra.
Før du indsætter noget i et AI-værktøj, så tænk lige over det: Ville du føle dig tryg, hvis denne sms landede i en fremmeds indbakke i morgen? Hvis svaret er nej, så udelad det og omarbejd anmodningen uden de følsomme detaljer. Anonymiser dataene. Det, du ofte leder efter, er ikke selve dataene, der manipuleres (nogle gange er det målet), men snarere formateringen og den klare kommunikation til en klient i en e-mail, der har brug for mere empati eller præcision. At opbygge disse vaner for at sætte farten ned og evaluere det, du indsætter, tager kun få sekunder, når det bliver rutine, og det fanger det meste af risikabel deling, før det sker.
Alle teams bliver bedre til at spotte risikable AI-vaner gennem øvelse, positive belønninger for god opførsel, overdreven uddeling af straf eller offentlig kritik. Når nogen deler en bekymring over et AI-værktøj, de har brugt, skal det betragtes som en chance for at lære sammen, ikke en fejltagelse at kritisere. Nogle teams sætter fem minutter af i et ugentligt møde til et AI-møde, hvor alle deler et værktøj, de har prøvet, og hvad der var overraskende, det gjorde. Tillid vokser, når folk føler sig trygge ved at stille spørgsmål, og selvtillid bliver til bedre beslutninger over tid.
Vælg et AI-værktøj, som dit team bruger i denne uge, og tal om det sammen i ti minutter. Bekræft forbrugs- og træningsaftalen for AI-værktøjer for at sikre, at I er på det licensniveau, der beskytter jeres data mod at træne AI'en i, hvordan den bliver bedre til sine opgaver. Spørg jeres team, hvad der indtastes i det, og aftal de typer data, der skal undgås at deles med AI fremadrettet. Tjek værktøjets indstillinger for en mulighed for databeskyttelse, mens I er i gang. Download CyberHoots AI AUP, og begynd at opdatere det for at vejlede og styre jeres medarbejdere. Små samtaler som denne opbygger sikkerhedsvaner, som folk bliver ved med at bruge, og hver enkelt gør jeres virksomhed lidt mere sikker, end den var i går.
Gør en firewall se, hvad medarbejdere skriver i AI-værktøjer?
Nej. En traditionel firewall ser forbindelsen til et AI-websted og tillader det uden selve prompten at læse. Den har ingen måde at se, om nogen har indsat en kundeliste eller en adgangskode i boksen. Nyere firewalldesigns inspicerer indholdet, der flyder ind og ud, hvilket er en af de få måder at se, hvilke data dit team sender til AI.
Hvilken slags følsomme data lækker ind i AI-værktøjer ved et uheld?
De almindelige lækager stammer fra hverdagens opgaver. Medarbejdere indsætter kundelister for at få hjælp til formatering, uploader kontrakter med priser, sender CV'er med hjemmeadresser og CPR-numre eller opsummerer fakturaer, der indeholder leverandørers bankoplysninger. Ingen af disse ting føles risikable i øjeblikket, og hver enkelt af dem overfører private data til et system uden for din kontrol.
Træner gratis AI-værktøjer de oplysninger, du skriver?
Ofte ja. Gratis forbruger-AI-værktøjer forbeholder sig ofte retten til at gemme dine input og bruge dem til at forbedre fremtidige versioner. Betalte forretningsplaner fra de samme virksomheder tilbyder normalt. stærkere privatliv, inklusive en mulighed for at holde dine data ude af træning. Tjek indstillingerne for dataopbevaring eller framelding af træning, før dit team er afhængigt af et gratis værktøj til det daglige arbejde.
Hvad er den enkleste måde for en lille virksomhed at reducere AI-datalækage?
Start med en regel på én side, der viser, hvad der aldrig må indgå i et offentligt AI-værktøj: adgangskoder, økonomiske eller helbredsmæssige optegnelser, kundedata, intellektuel ejendomsret, og alt under en fortrolighedsaftale. Lav en kort liste over godkendte værktøjer, så folk ikke gætter. Gennemgå begge en gang i kvartalet. Små, gentagelige vaner beskytter en virksomhed mere pålideligt end ét dyrt værktøj.
Hvorfor vender indholdsinspektionsfirewalls tilbage?
For 25 år siden læste proxy-baserede firewalls indholdet af hver pakke for trusler. De var sikre, men langsomme, så markedet gik over til stateful inspection, som sporer forbindelser uden at læse indhold. AI ændrede billedet. En firewall ser nu en tilladt forbindelse til et AI-websted uden at se, om dataene forlader det, så branchen vender tilbage til dybdegående indholdsinspektion.
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg husker de tidlige dage med...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Denne uges blog har en...
Læs mere
Af og til kommer der et stykke malware med et trick, der er smart nok til at få sikkerhedsforskere til at stoppe op og...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.