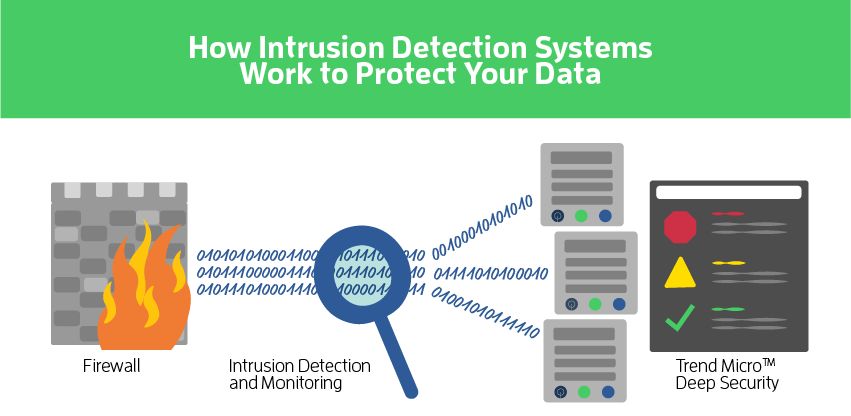
Indtrængningsdetektion er processen og metoderne til at analysere information fra netværk og informationssystemer for at afgøre, om der er forekommet et sikkerhedsbrud eller en sikkerhedsovertrædelse.
Din virksomhed skal i dag træffe proaktive foranstaltninger for først at reducere risikoen for at blive ramt af ransomware, phishing eller andre cybersikkerhedsangreb. For det andet skal du kontrollere, at sikkerhedskopier og katastrofegendannelsesplaner er aktuelle og fungerer, hvis du ender med at blive ramt af ransomware. CyberHoot anbefaler følgende bedste praksis for at undgå, forberede sig på og forhindre skader fra disse angreb:
Begynd at opbygge din robuste og dybdegående cybersikkerhedsplan hos CyberHoot.
Relaterede termer: Indtrængningsforebyggelse , Indtrængen
Kilde: CNSSI 4009, ISO/IEC 27039
CyberHoot har også nogle andre ressourcer til rådighed. Nedenfor finder du links til alle vores ressourcer, du er velkommen til at tjekke dem ud, når du har lyst:
Bemærk: Hvis du vil abonnere på vores nyhedsbrev, kan du tilmelde dig her.
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Konklusionen: AI kan gøre velkendte cyberangreb hurtigere og nemmere at skalere. Stærke sikkerhedsgrundlag stadig...
Læs mere
Forestil dig selv på motorvejen, hvor du kører cirka 20 minutter over grænsen sammen med resten af trafikken. Foran dig, brems...
Læs mere
Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...
Læs mereGiv dine medarbejdere skarpere øjne med den positive tilgang, der slår traditionel phish-testning.

