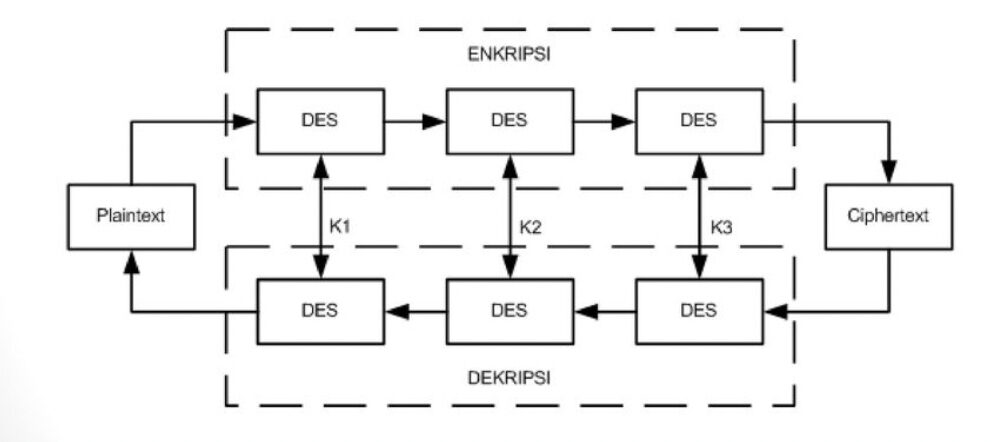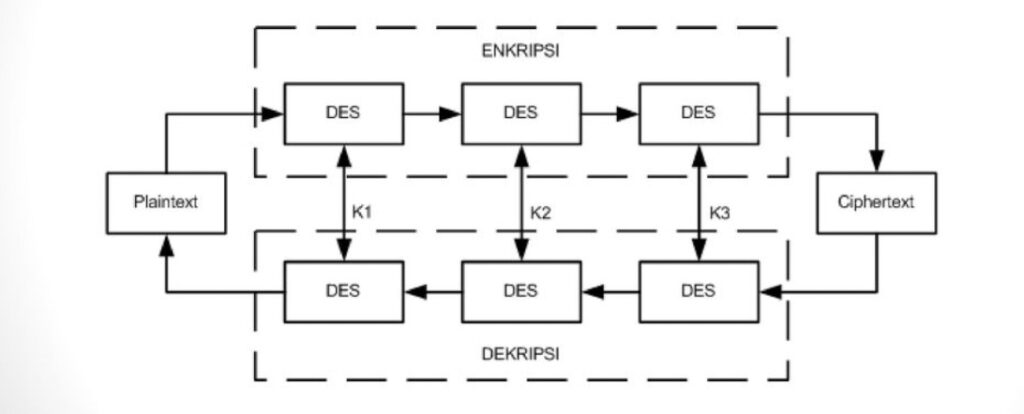
3DES-kryptering, også kendt som Triple Data Encryption Standard (DES), er en type kryptografi , hvor blokchifferalgoritmer anvendes tre gange på hver datablok. Nøglestørrelsen øges i Triple-DES for at sikre yderligere sikkerhed gennem krypteringsfunktioner . Hver blok indeholder 64 bits data. Tre nøgler kaldes bundtnøgler med 56 bits pr. nøgle. Der er tre nøglemuligheder i datakrypteringsstandarder:
Nøglemulighed nr. 3 er kendt som triple-DES. Triple-DES-nøglelængden indeholder 168 bit, men nøglesikkerheden falder til 112 bit.
Triple DES krypterer inputdata tre gange. De tre nøgler kaldes k1, k2 og k3. Denne teknologi er indeholdt i standarden ANSIX9.52. Triple DES er bagudkompatibel med almindelig DES.
Triple DES er nyttig, fordi den har en lang nøglelængde, som er længere end de fleste nøglelængder, der er tilknyttet andre krypteringstilstande. DES-algoritmen er dog blevet erstattet af Advanced Encryption Standard (AES) af National Institute of Standards and Technology (NIST) i de senere år.
Kryptering og kryptografi er vigtige for alle SMB'er og MSP'er for at beskytte fortroligheden og integriteten af kritiske og følsomme oplysninger. Kryptering spiller også en rolle i at beskytte datatilgængeligheden, idet sikkerhedskopier skal beskyttes med kryptering, hvis de indeholder kritiske og følsomme data.
SMB'er eller MSP'er kan være underlagt lovgivningsmæssige kontroller såsom CMMC , HIPAA eller PCI , som alle kræver specifikke former for datakryptering. Eksempler på disse lovgivningsmæssige krav omfatter individuelle sundhedsjournaler i henhold til Health Insurance Portability and Accountability Act (HIPAA) , kreditkort PAN-oplysninger i henhold til Payment Card Industry Data Security Standards (PCI-DSS) , kontrollerede uklassificerede oplysninger (CUI) i henhold til CMMC's lovgivningsmæssige kontroller og endda ikke-offentlige personlige oplysninger (NPPI) i henhold til General Data Protection Act i EU eller her i USA California Consumer Privacy Act.
En strategi for SMB'er til at håndtere branchens compliance-krav er IKKE at have sådanne data i deres besiddelse til at begynde med. For eksempel kan PCI-compliance-forpligtelser ofte undgås ved at samarbejde med en online betalingstjeneste, der udfører kreditgodkendelse uden for din kontrol og blot giver en godkendelses- eller autorisationskode tilbage. Men i tilfælde, hvor en SMB/MSP skal indsamle og opbevare kritiske og følsomme data, skal de beskytte dem med kryptering. I dag betyder det at bruge Advanced Encryption Standard (AES)-kryptering , der i øjeblikket er den mest kraftfulde algoritmiske måde at producere envejsfunktioner for at beskytte dine data mod kompromittering og eksponering.
SMB'er/MSP'er bør kryptere bærbare computere og tablets med Microsofts BitLocker eller Apples FileVault for at beskytte de kritiske og følsomme data, de indeholder, mod kompromittering. Dette begrænser en stjålet eller mistet enhed til et økonomisk tab eller en omkostning i stedet for større økonomiske bøder som følge af et brud på regulerede kritiske eller følsomme data (HIPAA-registreringer, PCI eller CMMC).
Ligesom med fysiske nøgler er logisk nøglehåndtering vigtig. Sørg for at opbevare dekrypteringsnøgler et sikkert sted, ikke på den enhed, som nøglen dekrypterer selve dataene til. Sørg for at beskytte brugen af nøglen med en stærk, lang og unik adgangskode, der er gemt i en adgangskodehåndtering, som i sig selv er tilsvarende beskyttet med lignende adgangskodekontroller OG tofaktorgodkendelse. Ud over kryptering og nøglehåndtering kan virksomheder gøre følgende for yderligere at beskytte sig selv mod kompromittering.
Følgende anbefalinger vil hjælpe dig og din virksomhed med at forblive sikre mod de forskellige trusler, I kan stå over for i det daglige. Alle nedenstående forslag kan opnås ved at hyre CyberHoots vCISO-programudviklingstjenester.
Hver af disse anbefalinger, undtagen cyberforsikring, er indbygget i CyberHoots produkt og virtuelle Chief Information Security Officer-tjenester. Med CyberHoot kan du styre, træne, vurdere og teste dine medarbejdere. Besøg CyberHoot.com og tilmeld dig vores tjenester i dag. Fortsæt som minimum med at lære ved at tilmelde dig vores månedlige nyhedsbreve om cybersikkerhed for at holde dig opdateret om de seneste cybersikkerhedsopdateringer.
kilder:
Yderligere læsning:
Hvad er datakrypteringsstandarden (DES)?
Relaterede vilkår:
CyberHoot har også nogle andre ressourcer til rådighed. Nedenfor finder du links til alle vores ressourcer, du er velkommen til at tjekke dem ud, når du har lyst:
Bemærk: Hvis du vil abonnere på vores nyhedsbrev, kan du tilmelde dig her.
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Konklusionen: AI kan gøre velkendte cyberangreb hurtigere og nemmere at skalere. Stærke sikkerhedsgrundlag stadig...
Læs mere
Forestil dig selv på motorvejen, hvor du kører cirka 20 minutter over grænsen sammen med resten af trafikken. Foran dig, brems...
Læs mere
Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...
Læs mereGiv dine medarbejdere skarpere øjne med den positive tilgang, der slår traditionel phish-testning.