Sikkerhedsforskere i Tyskland har udsendt en pressemeddelelse om forskningsresultater, der skal præsenteres på Usenix 2021. De præsenterede resultater, der beviser, at "Apple AirDrop deler mere end filer". De udtalte: "Vi opdagede betydelige privatlivslækager i Apples fildelingstjeneste." Denne artikel vil opsummere disse lækager, så I kan afgøre, om de er betydelige nok til at stoppe med at bruge den. For CyberHoot-medarbejdere mener vi, at nedenstående beskyttelsestrin giver os mulighed for at fortsætte med at bruge den.
For dem, der ikke har iPhones eller Macs, er AirDrop en krypteret, højhastigheds Wi-Fi peer-to-peer-forbindelse med lav latenstid, som Apple-brugere bruger til at dele filer eller fotos. Dette værktøj kaldes AWDL eller Apple Wireless Direct Link . AWDL bruges i vid udstrækning via Airdrop, men også når du streamer musik til dit Apple TV via Airplay eller bruger din iPad som en sekundær skærm med ' Sidecar '.
Problemet, ifølge forskerne, kommer i form af AirDrops " Kun kontakter "-tilstand, hvor du fortæller AirDrop ikke at acceptere forbindelser fra hvem som helst, men kun fra brugere, der allerede er på din egen kontaktliste. Se på billedet nedenfor for at se de tilgængelige indstillinger for AirDrop:
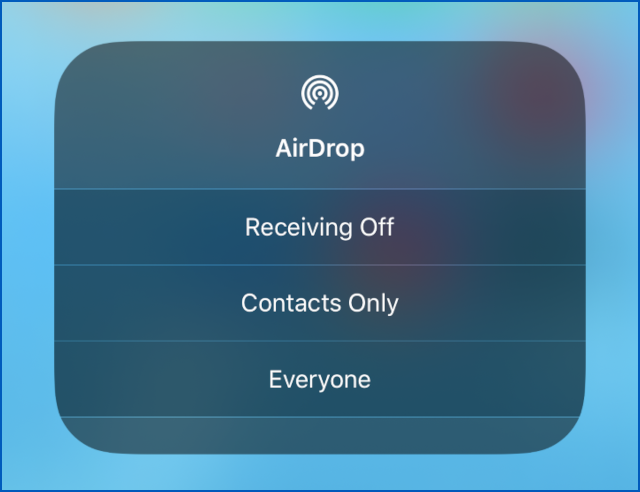
Bare så du ved det, betyder det ikke, at hvis du indstiller AirDrop til Alle, at alle kan få adgang til din telefon uden at du ved det. Du modtager en pop op-meddelelse, der anmoder om tilladelse til at downloade filerne, hvilket afsendere ikke kan omgå. Et problem med at have Alle indstillet er, at hvis nogen forsøger at sende dig en fil, indeholder pop op-meddelelsen et lille miniaturebillede af den fil, de vil sende, så du kan sikre dig, at det ikke kun er en afsender, du har tillid til, men også indhold, du ønsker på din enhed.
Det betyder, at du nemt kan blive "bluejacked" , betegnelsen for en person, der sender dig et uopfordret billede , som du er tvunget til at se for at kunne beslutte, om du vil se det.
Når det er sagt, virker Contacts Only som det bedre valg. Forskerne i Darmstadt fandt dog ud af, at de to ender af en AirDrop-forbindelse er enige om, hvorvidt de betragter hinanden som en kontakt, ved at udveksle netværkspakker, der ikke beskytter kontaktdataenes privatliv ordentligt. Apple glemte simpelthen at salt de kryptografiske hashes, der bruges til at identificere hinanden, hvilket fører til en reverse engineering-sårbarhed, der kan give telefonnumre og e-mailadresser fra en måltelefon.
Forskerne hævder, at kontakten identifiers, som er baseret på telefonnumre og e-mailadresser, udveksles som SHA-256 kryptografiske hashes for at beskytte de originale data. Hver ende konverterer deres egne kontaktdata til hash og sammenligner disse med de data, der sendes fra den anden, i stedet for at dele og sammenligne de oprindelige telefonnumre og e-mailadresser; hvilket betyder, at de ikke behøver at afsløre deres rå kontaktdata på forhånd for at se, hvilke kontakter de har til fælles.
Desværre er de udvekslede hashes netop det, rene hashes, uden password salting involveret. Det betyder, at hvis hackere havde en forudberegnet liste over alle mulige hashes for alle mulige telefonnumre, ville de være i stand til at slå dem op i deres hashliste og "omvende" kryptografien ved ren råstyrke.
Det er ikke nemt for hackere at udnytte dine enheder via din AWDL, men det betyder ikke, at det ikke vil ske. CyberHoot anbefaler følgende handlinger for at reducere sandsynligheden for at blive offer:
Der er ingen grund til at være synlig for andre AirDrop-brugere hele tiden.
Hvis du er et privat sted med en afsender, du stoler på, er det sandsynligvis okay, men hvis du er på en travl café eller i et indkøbscenter, skal du huske, at Alle- tilstanden åbner dig for alle andre omkring dig.
Det er meget nemt at oprette forbindelse til den forkerte telefon ved hjælp af AirDrop, når du er et sted med mange mennesker, såsom et stadion eller et indkøbscenter. Modstå trangen til at oprette forbindelse blindt, når du støder på en gammel ven på et af disse steder og ønsker at dele et par billeder. Tjek navnet og fortsæt forsigtigt.
Gå til Indstillinger > Generelt > Softwareopdatering.
Tidligere angreb har krævet aktiveret Bluetooth for at dette kunne blive et ægte nul-klik-angreb. Sluk din Bluetooth, når du ikke bruger den.
Det er aldrig en dårlig idé at udføre yderligere fejl- og fejltjek.
Brugere bruger ofte falsk den opfattelse, at Apple-produkter er sikre, virusfri og aldrig bliver udnyttet. Det er vigtigt at være opmærksom på, at der findes sårbarheder i alle enheder, og at følge ovenstående råd ved at slukke for ting, når de ikke er i brug. Læs CyberHoots artikel om ' Malware på Mac ' for at lære mere om Macs sårbarheder.
kilder:
NakedSecurity – Sophos-artikel
Yderligere læsning:
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.