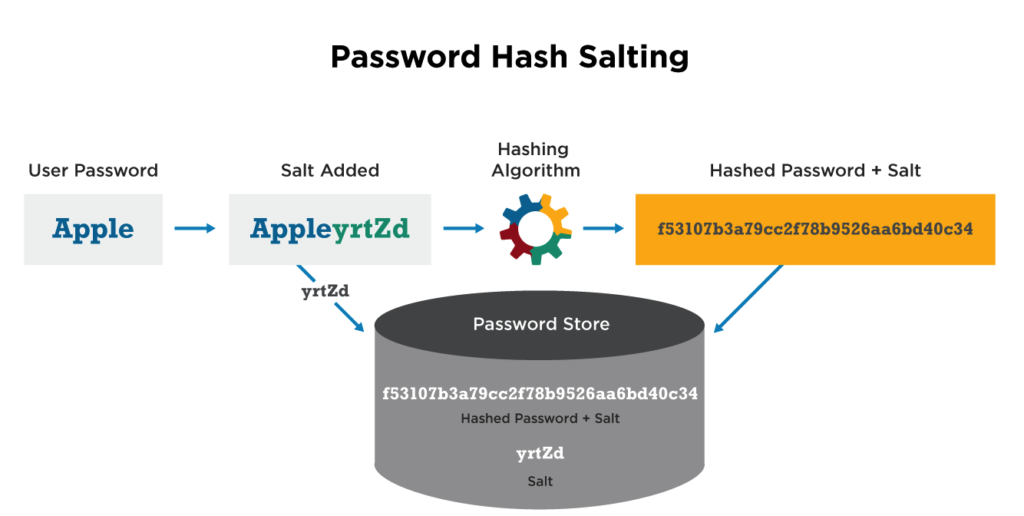
Password Salting er en teknik, der bruges til at beskytte adgangskoder, der er gemt i en database, mod at blive reverse engineeret af hackere , der kan komme til at bryde miljøet. Password salting involverer at tilføje en streng på 32 eller flere tegn til en adgangskode og derefter hashe den. Password salting er en af de sikreste måder at beskytte adgangskoder, der er gemt til fremtidig godkendelse , uden at afsløre dem, hvis dit websted bliver hacket i fremtiden. Saltede adgangskoder skal dog også iterativt hashes flere gange for at denne beskyttelse kan virke. Når salting og rekursiv hashing anvendes, bliver Rainbow Tables ubrugelige til adgangskodeknækket.
Kilde: Techopedia
Yderligere læsninger:
Sådan sikrer du dit websted mod databrud
Relaterede termer: Hashing , Rainbow Tables
I lighed med rådet i CyberHoots artikler om hashing og regnbuetabel , skal du, hvis du udvikler kode, der gemmer adgangskoder i en database til godkendelse, salte og hashe disse adgangskoder for at beskytte dine brugere. Hvis du ikke gør det, er det at anmode om et kritisk brandknusende brud. Ud over blot at salte og hashe adgangskoder før lagring, bør du også følge disse retningslinjer for at få succes.
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Selv før Claude Code lavede...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.