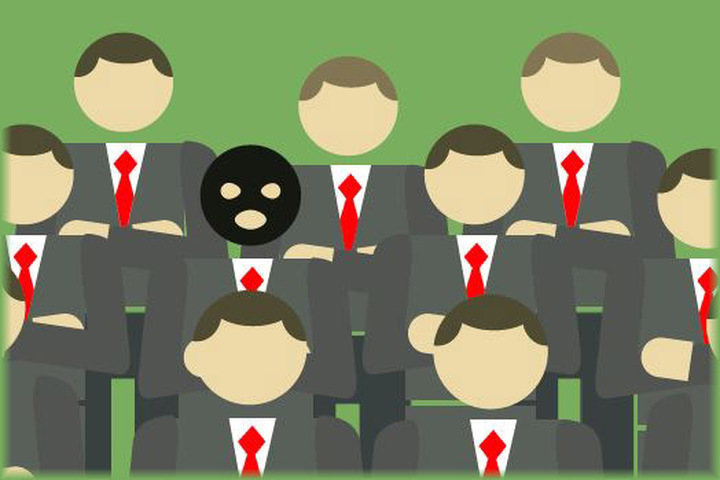
恶意内部威胁是指内部人员利用其对公司资源的特权访问权限,损害公司的数据、系统或IT基础设施。恶意内部事件包括窃取知识产权并将其出售给竞争对手、在系统和网络中植入后门以便在离职后继续访问、心怀不满的员工破坏关键系统或阻止对关键文件、系统或服务的访问。上述每一种事件都被视为蓄意的、恶意的内部攻击。
一个相关的术语是“意外内部威胁或事件”,指的是员工无意中引发的安全事件。意外事件的发生方式多种多样,例如:未妥善保护数据库而将其暴露;未及时修补关键系统导致其被利用;以及在应对黑客的网络钓鱼攻击时,向其发送了关键或敏感信息。
恶意和意外的内部事件都会使您的业务面临严重风险。
作为中小企业,有一些简单易行的方法可以保护自己免受内部人员意外和恶意攻击:
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。


作者:Katie Boquetti | 编辑:Craig Taylor Craig Taylor 编辑:验证码应该测试……
了解更多