作者:凯蒂·博奎蒂 |编辑:克雷格·泰勒
验证码应该用来测试你是否是真人,而不是用来面试IT部门员工。
如果“证明你是人类”是指打开 PowerShell,那么你只需要执行一个命令:关闭标签页。
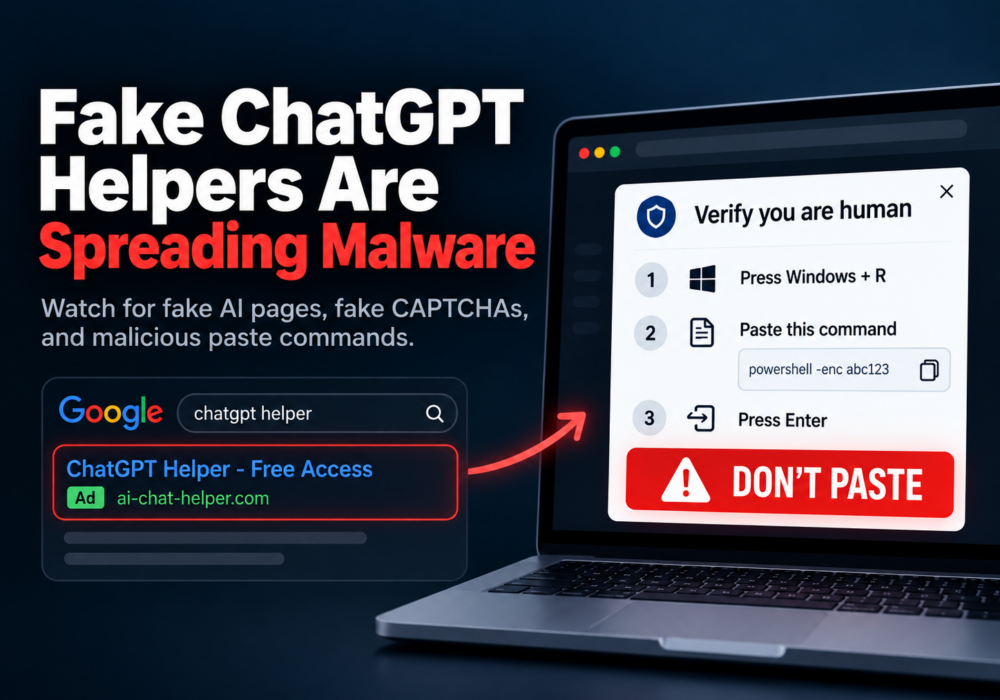
犯罪分子称他们的指令为“修复程序”。安全研究人员称这种伎俩为“点击修复”。虚假的验证码或错误信息会诱使你运行一条传播恶意软件的命令。
已经知道这个技巧了吗?那就帮助保护其他还不知道的人。告诉你的IT团队,然后使用正确的报告渠道:
同时,通过平台的举报工具举报虚假 GPT、欺骗性广告和托管页面。
请报告可疑页面或有效载荷的确切URL。请勿报告整个合法的托管域名。
请使用您已有的证据。不要运行该命令、再次访问该网站或下载恶意软件进行调查。如果已经运行过该命令,请先断开网络连接并联系 IT 部门。
网络安全是一项团队运动。及时发出预警可以帮助防御者保护下一个正在努力完成工作的忙碌人士。
对于所有第一次接触 ClickFix 的用户,请记住:永远不要运行任何命令来证明你是真人。挑选自行车固然令人恼火,但把你的电脑交给罪犯则要糟糕得多。
——克雷格
2026 年 9 月下旬,Huntress 对 Google 上诸如“chatgpt”之类的搜索的赞助结果进行了调查。这些结果指向攻击者在 chatgpt.com 上创建的名为“Plus 5.6”的自定义 GPT。
一条虚假的服务通知将访问者引导至一个“备份”Google Sites页面。该页面伪造的Cloudflare验证码指示他们粘贴并运行一条PowerShell命令。该命令会启动远程访问木马感染。
Huntress报告称,至少有40起与该Google Sites域名相关的事件发生。其中两起事件已确认是通过自定义GPT(Google Sites页面转换)入侵的。
远程访问木马(RAT)可以让攻击者控制受感染的计算机。这种RAT可以访问摄像头和麦克风、搜索文件并安装其他恶意软件。
你不需要记住它的内部构造。识别出意外的命令运行请求才是员工必备的技能。
以下是为读者准备的五条关键经验,旨在帮助您安全上网。
自定义 GPT 是 ChatGPT 的个性化版本。它们可以包含说明、参考文件和工具,而无需创建者编写代码。
用户创建的 GPT 和 Google Sites 页面可以托管在用户熟悉的域名上。可信主机并不会泄露创建者的身份或意图。
接下来该你做什么:仔细查看页面要求你做什么。当所谓的帮助者要求你提供凭据、下载文件或执行命令时,务必保持警惕。
标有“赞助”字样的结果即为付费广告。犯罪分子也会购买广告。
下一步:您可以自己输入 chatgpt.com,使用可信赖的书签,或者打开官方应用程序。银行、工资单和日常业务工具也一样。
书签可以帮助您快速找到所需服务。但即使找到了,您仍然需要评估用户创建的内容。
人工验证检查绝不应该要求在 Windows 运行、PowerShell 或终端中执行命令。
下一步:关闭标签页并举报该请求。不要按照提示按下 Windows + R 键,粘贴命令并运行。
正规的技术文档有时会提供命令。但对于非预期的故障排除说明,仍需通过您已建立的 IT 支持渠道进行验证。
永远不要通过运行命令来证明你是人类。
服务过载和便捷的快捷方式可能会让危险的指令听起来很有帮助。当快捷方式将你带到陌生的地方时,请务必停下来思考。当它敦促你立即行动、确认其强制行动的权力,或者为了“方便”而要求你悄悄执行而不是遵循既定流程时,也请务必停下来思考。
接下来,请自行重启官方服务。通过官方支持渠道、您的IT团队或您信任的电话号码来验证问题所在。
即使是聪明谨慎的人也会犯错。及时报告能让救援人员更好地将损失降到最低。
下一步:断开 Wi-Fi 连接并拔掉所有网线。立即使用其他设备联系 IT 部门或您的网络服务提供商。
请分享网站地址、大致时间以及您粘贴或运行的内容。请勿重新运行该命令或尝试其他网站提供的解决方法。
请按照 IT 部门的指示进行恢复,并根据需要更改密码或撤销会话。在响应人员清除设备连接之前,请保持设备断开连接。
领导者:感谢举报人,如果公开表扬他们,给自己加分。让寻求帮助变得容易。不要因为害怕尴尬而耽误有用的警告。
这些习惯与技术防护措施配合使用效果最佳。提高安全意识能让人们及时停下来思考。技术控制则提供了更多预防或检测攻击的机会。
虚假的 ChatGPT 助手正在传播恶意软件。您无需成为恶意软件分析师,即可帮助您的团队识别陷阱。
本周培养一个好习惯:永远不要为了证明自己是人类而运行命令。表扬那些会停下来汇报情况的人。
CyberHoot 简短易懂、轻松愉快的课程和积极的网络钓鱼模拟练习,帮助团队练习更安全的决策。不妨从一节课开始,并与一位同事分享。
欢笑、学习、呐喊!
ClickFix 是一种社会工程攻击技术,它利用虚假错误或验证请求诱骗用户运行恶意命令。切勿为了证明自己是真人而运行任何命令。遇到任何意外的故障排除指示,请务必与您的 IT 团队核实。
自定义 GPT 是 ChatGPT 的个性化版本,包含说明、参考文件或工具。无需编写代码即可创建自定义 GPT。用户创建的 GPT 可以发布在 chatgpt.com 上;但这并不意味着 OpenAI 为其编写或认可了相关说明。
请自行输入 chatgpt.com,使用可信赖的书签,或打开官方应用。避免使用付费推广的搜索结果作为快捷方式。即使访问了官方网站,也并不意味着所有用户创建的 GPT 都值得信赖。
如果您运行了该命令,或者不确定它是否运行过,请断开设备与网络的连接。立即使用另一台设备联系 IT 部门或您的托管服务提供商。告知他们该命令的来源以及发生时间。在 IT 部门清除设备之前,请勿重新运行该命令或重新连接网络。
浏览网页或复制文本并不能证明恶意软件已运行。请关闭网页并报告。如果您还在“运行”对话框或终端中粘贴了文本、下载或打开了文件,或者输入了凭据,请告知 IT 部门。如果您不确定,请寻求帮助。
首先告知IT部门。谷歌安全浏览设有专门的钓鱼和恶意软件举报表单。微软SmartScreen接受不安全网站举报。经验丰富的安全人员可以将活跃的、直接传播恶意软件的URL提交给URLhaus。向FBI IC3举报美国网络犯罪。请使用本文开头提供的链接。
首先要提供清晰的指导、可靠的书签、积极的培训和便捷的报告功能。保持浏览器和终端保护功能启用。向 IT 部门咨询哪些应用程序控制和监控措施适合您的业务。成本各不相同;安全意识和技术控制应该相辅相成。
URLhaus 提交政策;Google 安全浏览报告指南;Microsoft 不安全网站报告指南;FBI 互联网犯罪投诉中心。
Huntress:攻击者滥用 ChatGPT 自定义 GPT 通过 ClickFix 投放 RAT — 主要活动调查。
Hacker News:攻击者滥用 ChatGPT 自定义 GPT 通过 ClickFix 诱饵传播 RAT — 2026 年 9 月 30 日报道。
微软:点击前三思(修复) ——技术和技术防御。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。